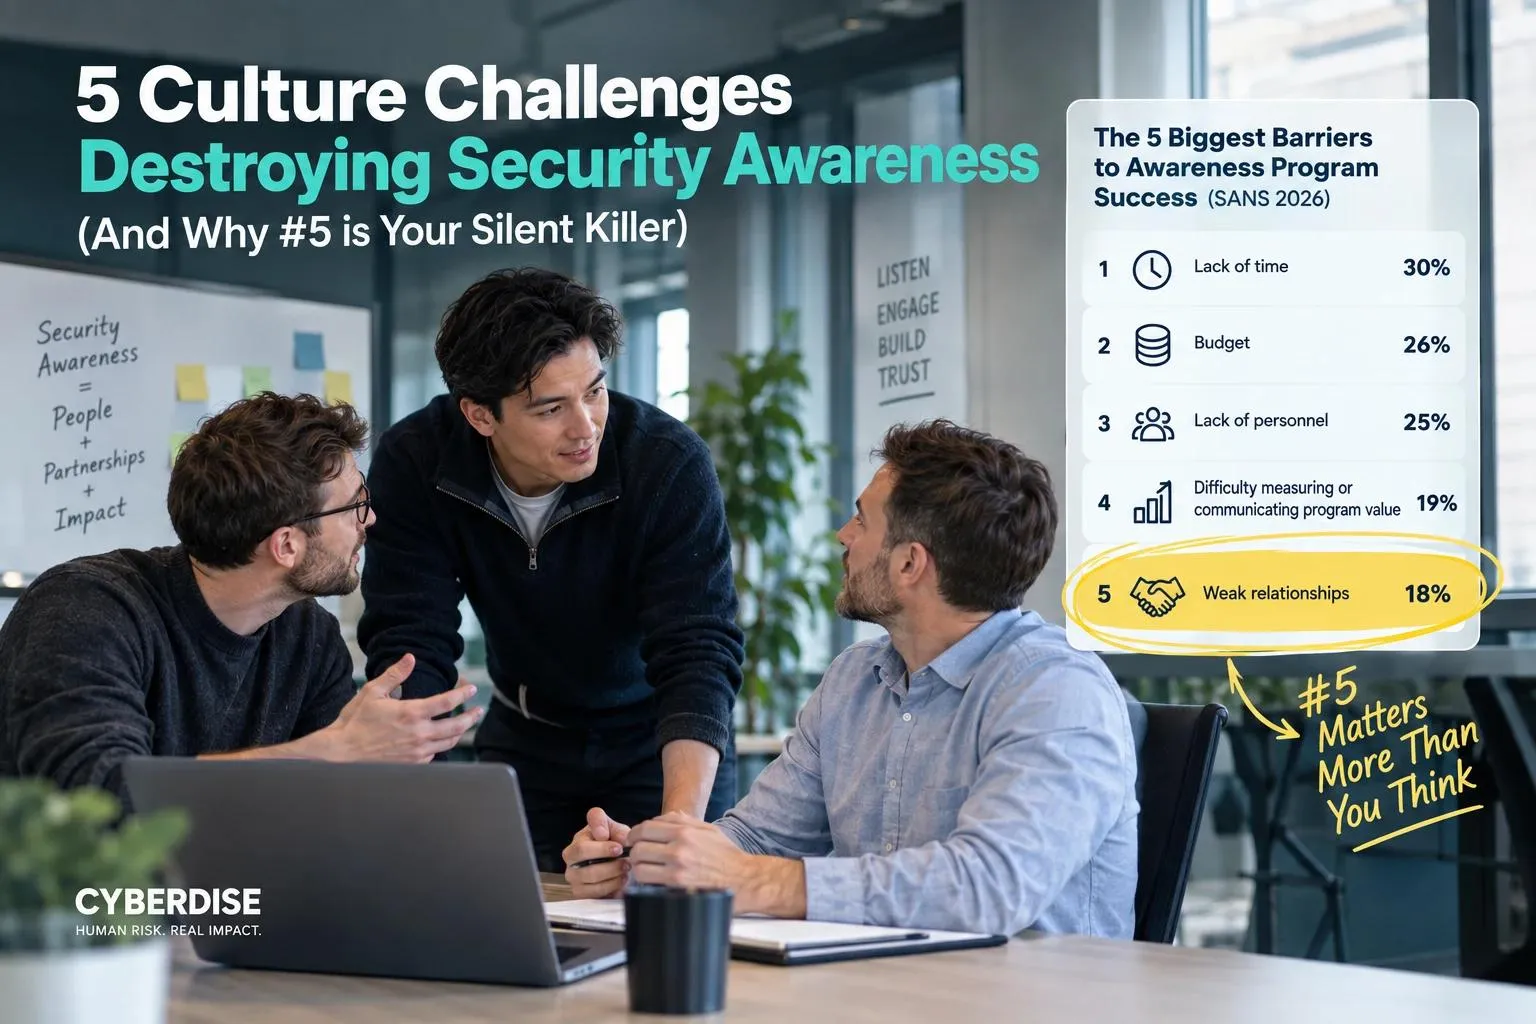
Ich habe die neue SANS-Studie zu Security Awareness und Sicherheitskultur aus einer etwas ungewöhnlichen Perspektive gelesen: Ich stelle selbst Security-Awareness-Software her. Hängengeblieben ist bei mir ausgerechnet die Awareness-Teamgrösse — und nicht die Technik.
Eigentlich müsste ich also nach Zahlen suchen, die belegen, dass Unternehmen mehr Technologie brauchen, mehr Automatisierung und am liebsten mehr Software. Denn die meisten in unserer Branche erzählen allen, Awareness sei im Grunde einfach und ergebe sich von selbst. Genau das habe ich aber NICHT mitgenommen.
Einige Ergebnisse bestätigen deutlich, wohin sich unsere Branche meiner Meinung nach entwickeln muss. Andere stellen die Denkweise von Awareness-Anbietern in Frage — meine eingeschlossen. Und einer Schlussfolgerung widerspreche ich grundlegend.
Meine acht Erkenntnisse:
Ein gutes Tool verschafft einem guten Team Hebelwirkung, aber es ersetzt das Team nicht.
Wie viele Menschen ein Awareness-Programm braucht
1. Aus einer Unterbesetzung kauft man sich nicht heraus
Das dürfte die unbequemste Erkenntnis für Software-Anbieter sein.
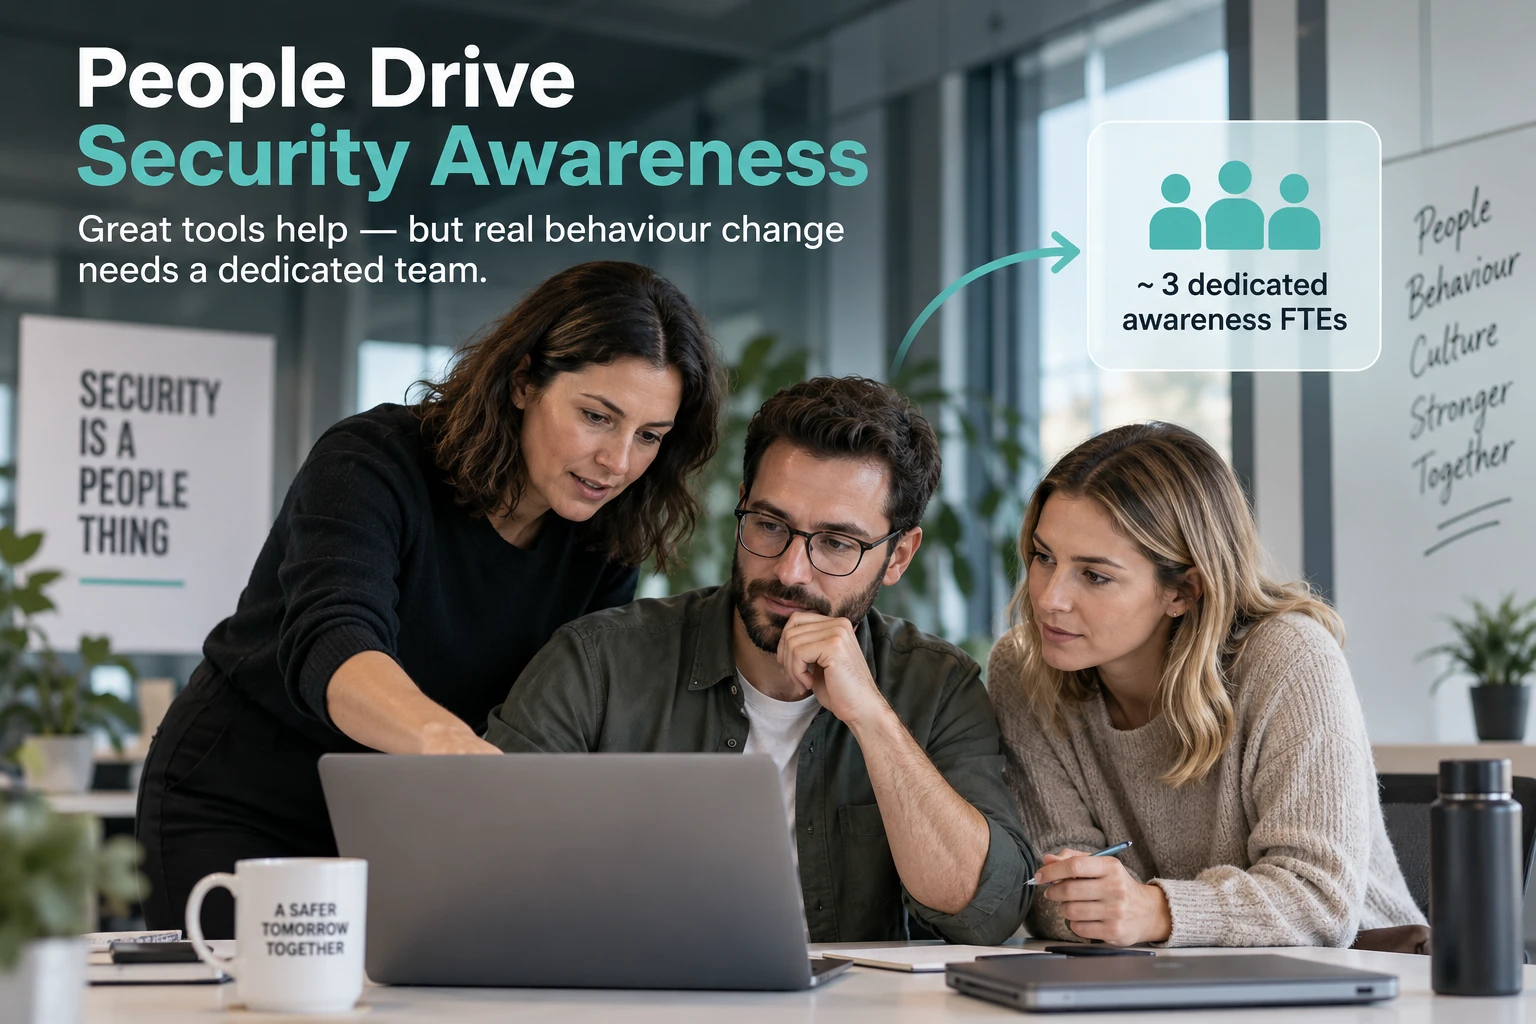
SANS stellt fest: Organisationen, die das Verhalten ihrer Belegschaft wirksam verändern, haben rund drei dedizierte Awareness-FTEs. Für den Schritt von der Verhaltensänderung zur Sicherheitskultur sind es im Schnitt 4,3.
Think about that.
Wir Anbieter erklären gerne, wie viel Arbeit unsere Plattformen abnehmen. Und das tun sie auch, in erheblichem Umfang. Aber Technologie baut keine Beziehung zu HR auf, sie versteht keine Menschen, überzeugt kein Management, legt nicht fest, welche Verhaltensweisen die richtigen sind, und schafft kein Vertrauen. Und Full-Service-Lösungen erfassen den tatsächlichen Kontext und seine Feinheiten in Kampagnen, E-Mails und Schulungen nicht.
Ein gutes Tool verschafft einem guten Team Hebelwirkung, aber es ersetzt das Team nicht.
Zwei Details machen das schwer widerlegbar. SANS zählt jemanden erst dann als FTE, wenn diese Person 75 % oder mehr ihrer Arbeitszeit auf Security Awareness und Kultur verwendet — es geht also nicht darum, die Aufgabe drei Leuten nebenher aufzubürden. Und die Zahlen hängen an Zeiträumen: Wer Verhalten in der Breite verändert hat, brauchte drei bis fünf Jahre, für Kultur waren es fünf bis zehn, und die reifsten Programme liefen seit über einem Jahrzehnt mit mehr als sechs dedizierten FTEs. Teamgrösse und Programmalter waren die beiden Variablen, die den Reifegrad am stärksten vorhersagten.
2. Die Zusammensetzung Ihres Security-Teams stimmt vermutlich nicht
SANS liefert eine zweite Zahl, die sich jeder CISO ansehen sollte: als Ausgangspunkt eine auf den Menschen fokussierte Sicherheitsfachkraft auf zehn technische.
Diese Kennzahl gefällt mir, weil sie ein Ungleichgewicht bei den Investitionen offenlegt. Unternehmen geben enorme Summen für Endpoints, Identitäten, Netzwerke, Applikationen und Cloud-Umgebungen aus. Angreifer nehmen aber immer stärker die Person davor ins Visier (na ja — das haben sie eigentlich schon immer getan, oder?).
Human Defense darf nicht die kleine Awareness-Ecke neben dem „echten“ Security-Team bleiben. Sie ist TEIL DES SECURITY-TEAMS — dasselbe Argument, das wir gemacht haben, als wir gefragt haben, warum der Human Layer in Ihren Security Stack gehört.
Wo die Studie zu früh aufhört
3. Wir reden endlos über Sicherheitskultur — und wo sind die Werte?
Hier hatte ich mein grösstes Fragezeichen. SANS stellt Sicherheitskultur an die Spitze des Reifegradmodells. Reife Organisationen werden als Orte beschrieben, an denen Mitarbeitende an Sicherheit glauben, sie mittragen und im Arbeitsalltag priorisieren.
Gut.
Aber mir fehlt etwas Grundlegendes: Werte.
Über Organisationskultur lässt sich nicht ernsthaft reden, ohne zu fragen, welche Werte sie überhaupt entstehen lassen. Halten wir Offenheit hoch, wenn jemand einen Fehler macht? Verantwortung? Urteilsvermögen? Früh melden, statt einen Vorfall zu verschweigen? Einer Kollegin oder einem Kollegen helfen? Wir haben dafür sogar ein eigenes Wort: Fehlerkultur.
Wenn wir Sicherheitskultur wollen, verdienen diese Fragen deutlich mehr Aufmerksamkeit.
4. SANS und die Befragten unterschätzen weiterhin, was KI für Awareness leisten kann
Hier widerspreche ich der Studie, weil sie zu früh aufhört.
Fairerweise muss man sagen: SANS sieht KI sehr positiv. Die Studie deckt Content-Erstellung, Kommunikation, Personalisierung, Datenanalyse, Assessments, Programmplanung, Policies und sogar Business Cases ab. Aber sie betrachtet KI im Wesentlichen als Assistenz für die Awareness-Fachkraft.
Die grössere Veränderung ist, dass KI selbst Teil der Awareness-Maschinerie wird.
Wer wirklich Awareness-Kampagnen mit hoher Personalisierung fahren will statt Standardware: Warum jede Kampagne von Hand entwerfen, wenn KI beim Prompten und Generieren hilft? Warum bei personalisierten Trainings haltmachen, wenn OSINT realistische Deepfake- oder Social-Engineering-Übungen tragen kann? Warum Simulationen nicht dynamisch an Rollen, Sprachen, Angriffskanäle und beobachtetes Verhalten anpassen?
KI kann deutlich mehr, als hübschere Awareness-Inhalte zu produzieren.
Was die Awareness-Rolle wirklich ist — und was dafür bezahlt wird
5. Security Awareness ist eigentlich kein Tech-Job
Und das ist gut so ☺ Eine meiner Lieblingsstellen in der Studie ist der Rat an Awareness-Fachkräfte: Denken Sie wie im Marketing.
Im qualitativen Teil geht SANS noch weiter: Die Rolle sei weder in erster Linie eine Trainings- noch eine technische Aufgabe, sondern eine Rolle für Verhaltensänderung im Sicherheitskontext. Genau! Denn die beste Awareness-Fachkraft weiss nicht zwangsläufig am meisten über Firewalls.
Sie versteht Menschen, Kommunikation, Motivation, Verhalten, Marketing. Und sie weiss genug über Cybersecurity, um all das mit echtem Risiko zu verknüpfen. Anders gesagt: Wir brauchen vielleicht weniger technische Nerds — und mehr Brückenbauer.
6. Awareness-Fachkräfte in Europa verdienen rund 107’000 US-Dollar. Nur?
Die Studie nennt für Europa einen Durchschnitt von rund 107’000 US-Dollar im Jahr (etwa 92’000 Euro). Global sind es 123’624 US-Dollar.
Diese Zahl hat mich überrascht — nicht, weil sie absolut gesehen niedrig wäre, sondern weil wir von diesen Menschen inzwischen so viel erwarten. Sie sollen Cybersecurity verstehen, menschliches Verhalten, Risiko, Kommunikation, Marketing, KI, Management (von Menschen, Stakeholdern, Projekten), Analytics und Kennzahlen, organisatorischen Wandel. Und idealerweise Beziehungen zwischen Belegschaft, Führung und SOC aufbauen.
Mein Eindruck aus dem Markt: Leute, die das alles zusammenbringen, sind schwer zu finden. Und sie sind mehr wert, als dieser Durchschnitt vermuten lässt.
Was Verhalten wirklich verändert — und wer Teil der Verteidigung wird
7. J-A: Simulation zählt
Diese Stelle hat mich zum Schmunzeln gebracht. Als SANS Praktikerinnen und Praktiker nach den wirksamsten Ansätzen zur Verhaltensänderung fragte, standen realistische Simulationen weit oben. Erfolgreiche Programme arbeiteten mit rollenbasierten Szenarien, unmittelbarem Feedback und kurzen Lerneinheiten, die direkt an das anknüpfen, was gerade passiert ist.
Das ist der entscheidende Unterschied. Zu wissen, was Phishing ist, ist nicht dasselbe, wie eine Phishing-Mail unter Druck zu erkennen. Zu wissen, dass man verdächtige Nachrichten melden soll, ist nicht dasselbe, wie mitten im Angriff tatsächlich schnell zu melden.
Sie lesen das nicht zum ersten Mal von mir: Verhalten lässt sich nicht mit Wissen allein trainieren. Man muss das Verhalten üben. Über diese Trennung haben wir schon geschrieben — Training prägt die Einstellung, Simulation prägt das Verhalten, und die Kombination ist das, was hält.
8. Mitarbeitende werden endlich Teil der Lösung
Die vermutlich wichtigste Veränderung der ganzen Studie steckt in den offenen Antworten.
Über mehr als 4’500 Antworten hinweg nennt SANS ein wiederkehrendes Thema: „people are assets, not liabilities“ — Menschen sind ein Wert, keine Belastung. Das alte Narrativ vom schwächsten Glied wird ausdrücklich in Frage gestellt.
Dem kann ich nur zustimmen. Angst, Bestrafung und „Gotcha“-Phishing untergraben Vertrauen. Genau das hat SANS gefunden: Bestrafende Simulationen führen dazu, dass Mitarbeitende abschalten oder Fehler verbergen, während Transparenz und positive Verstärkung deutlich besser wirken. Mitarbeitende sind nicht die Schwachstelle, die man irgendwie vollständig kontrollieren muss.
Sie können erkennen. Sie können reagieren. Sie können melden — und ihre Meldung kann eines der frühesten Sicherheitssignale sein, das Ihr SOC überhaupt bekommt.
Das ist für mich die grössere Botschaft der SANS-Studie 2026.
Security Awareness bewegt sich langsam weg davon, Menschen über Sicherheit zu unterrichten, und hin dazu, Menschen zu einem aktiven Teil der Verteidigung zu machen.
Wir nennen das Behavioral Defense Engineering (BDE).
Wir machen den Menschen zum Teil der Lösung, nicht zum Teil des Problems.
SANS Institute, SANS 2026 Security Awareness & Culture Report, 2026 — basierend auf Antworten von mehr als 1’700 Security-Awareness-Fachkräften weltweit, darunter mehr als 4’500 Antworten auf fünf offene Fragen. Report bei SANS herunterladen.