CYBERDISE 3.0 bringt umfangreiche neue Funktionalitäten in den Bereichen AI-gestütztes Phishing, LMS und Trainings, Threat Reporting und Message Analysis sowie architektonische Verbesserungen. Genau deshalb ist diese Version ein großartiges Release.
Version 3.0 ist seit Anfang 2026 verfügbar. Wer im Detail erfahren möchte, welche Inhalte und Änderungen das Release umfasst, sollte einen Blick in die Release Notes werfen. BAn dieser Stelle möchte ich jedoch die drei bis vier Funktionen hervorheben, die wir besonders schätzen. 💖.
Los geht’s:
- Erstellen Sie eigene, hochrealistische AI-gestützte Phishing-Exercise-Templates in jeder Sprache
- Der Phish-Button UND Instant Feedback
- Jeder Benutzer verfügt über ein eigenes persönliches Trainingsportal
- Multi-AD auf Realm-Ebene – oder: die Schönheit einer intelligenten Applikationsarchitektur
- HLS-Streaming und Button-Sprachen als zwei charmante Nerd-Features
Hochrealistische AI-Phishing-Übungen in jeder Sprache
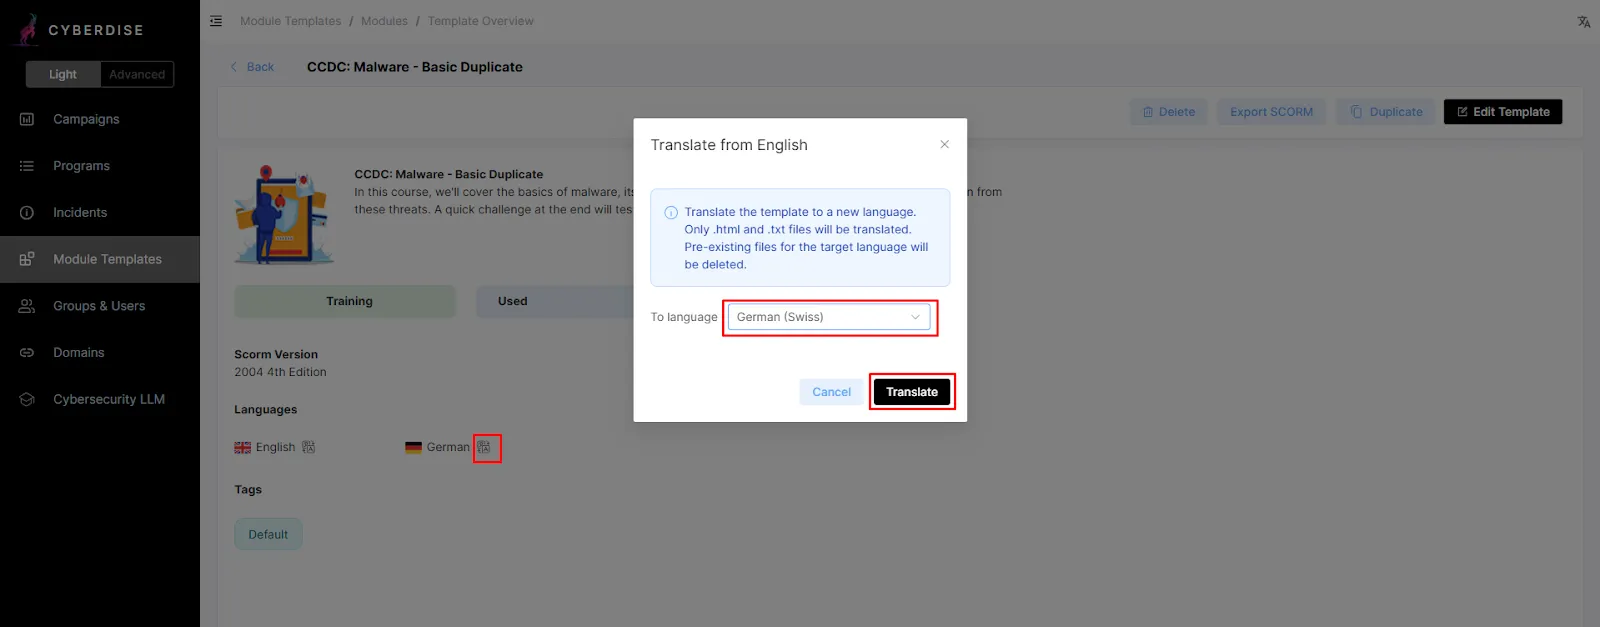
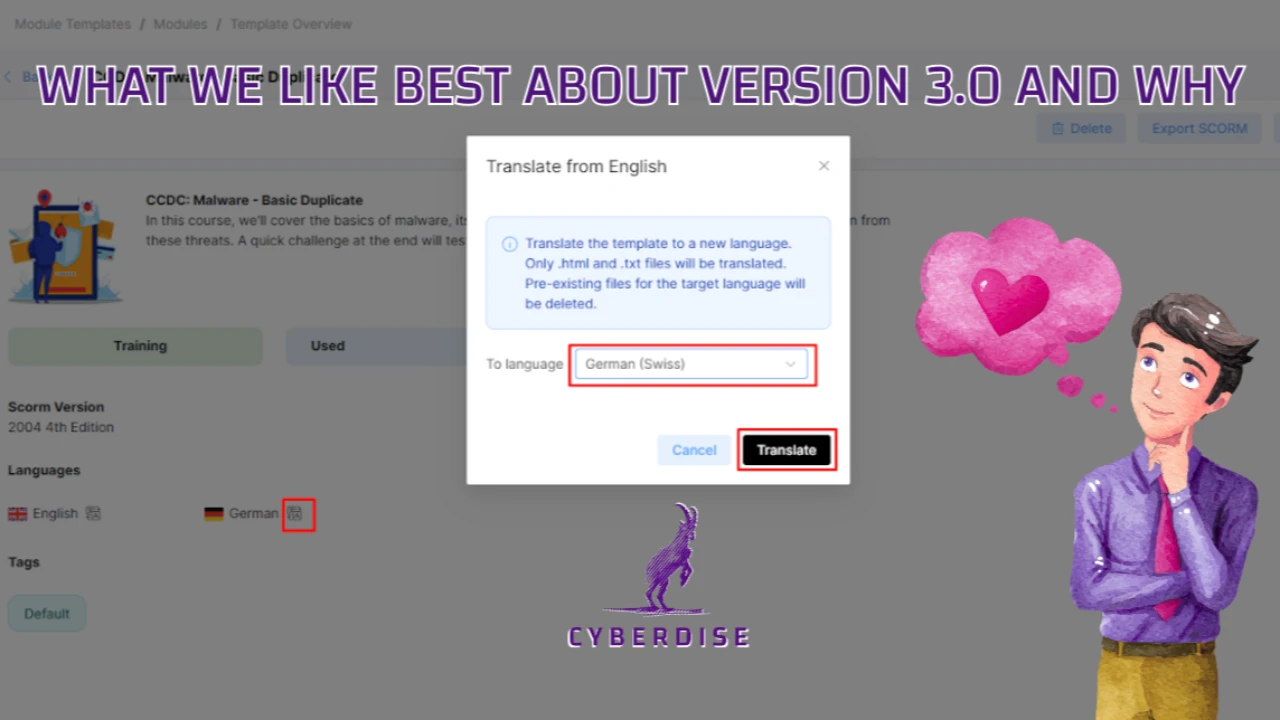
Cyberkriminelle setzen KI in großem Umfang ein, um ihre Angriffe vorzubereiten. Die Zeiten, in denen sich gefährliche E-Mails an schlechter Sprache oder Tippfehlern erkennen ließen, sind vorbei. Heute reicht es ebenso wenig aus, für eine Übung einfach ein Standard-Phishing-Template aus einer Bibliothek auszuwählen. Um wirksam zu sein, muss man Feuer mit Feuer bekämpfen: Mitarbeitende müssen gezielt mit AI-gestützten Phishing-Übungen trainiert werden. Sobald jedoch ein bestimmtes AI-Szenario in mehreren Sprachen und Ländern eingesetzt werden soll, wird der Aufwand schnell komplex. Genau hier setzt der AI-enabled Template Translator an. Mit dieser Funktion können Sie eigene, mehrsprachige Templates oder komplette Phishing-Simulationskampagnen mit nur wenigen Klicks erstellen und übersetzen. Das ist ein enormer Mehrwert für Unternehmen und MSSP-Partner, die individuelle (AI-gestützte) Angriffssimulationen in mehreren Sprachen anbieten. Ich liebe dieses Feature!
Der Phish-Button in Kombination mit Instant Feedback
Was ist das Ziel von Cybersecurity Awareness? Das Ziel besteht nicht (nur) darin, Eingaben sensibler Daten oder Klickraten zu reduzieren. Das eigentliche Ziel von Awareness-Maßnahmen ist es, das Risikoverhalten der Menschen nachhaltig zu verbessern und dadurch Sicherheitsvorfälle zu reduzieren. Engagement ist hierfür ein entscheidender Faktor. Durch hohes Engagement bleiben Mitarbeitende aktiv eingebunden – erst dann kann man von einer echten „Human Firewall“ sprechen. Genau hier kommt der Button ins Spiel. Wenn Mitarbeitende verdächtige E-Mails über den Button melden können und das System auf diese Meldung reagiert, entsteht ein Dialog. Unser Instant Feedback gibt den Nutzenden nicht nur Sicherheit, sondern fördert aktiv den Dialog und damit das Engagement.
KI unterstützt bei der Analyse verdächtiger Nachrichten. Der daraus resultierende Risk Score löst standardisierte Rückmeldungen aus, die automatisch an die meldende Person gesendet werden. Der Einsatz konfigurierbarer Nachrichten anstelle einer direkten Antwort durch das LLM ist bewusst gewählt und stellt eine häufig genannte Kundenanforderung dar.
Eines zeigt sich deutlich: Das Phishing-Incident-Plugin in Kombination mit automatischem Feedback steigert das Engagement der Mitarbeitenden spürbar. Gleichzeitig reduziert die Automatisierung den Arbeitsaufwand, ermöglicht dem Security-Team ein schnelleres Eingreifen und macht die erzielte Risikoreduktion endlich messbar. Beeindruckend, oder?
Ein eigenes Trainingsportal für jede Nutzerin und jeden Nutzer
Andere Produkte versenden Schulungen zur Security Awareness (SAT) häufig per E-Mail. Mit Version 3.0 unseres LMS ist das nicht mehr erforderlich. Nutzerinnen und Nutzer greifen direkt über ihr individuelles Trainingsportal auf die für sie bereitgestellten Trainingsinhalte zu. Und mehr noch: Unsere Import-/Export-Funktionen für Lerninhalte sowie die Trainingserinnerungen sind ebenfalls echte Highlights. Aufwendige und kostspielige LMS-Lösungen werden damit überflüssig – fügen Sie einfach Ihre Third-Party-Trainingsinhalte in das CYBERDISE LMS ein.
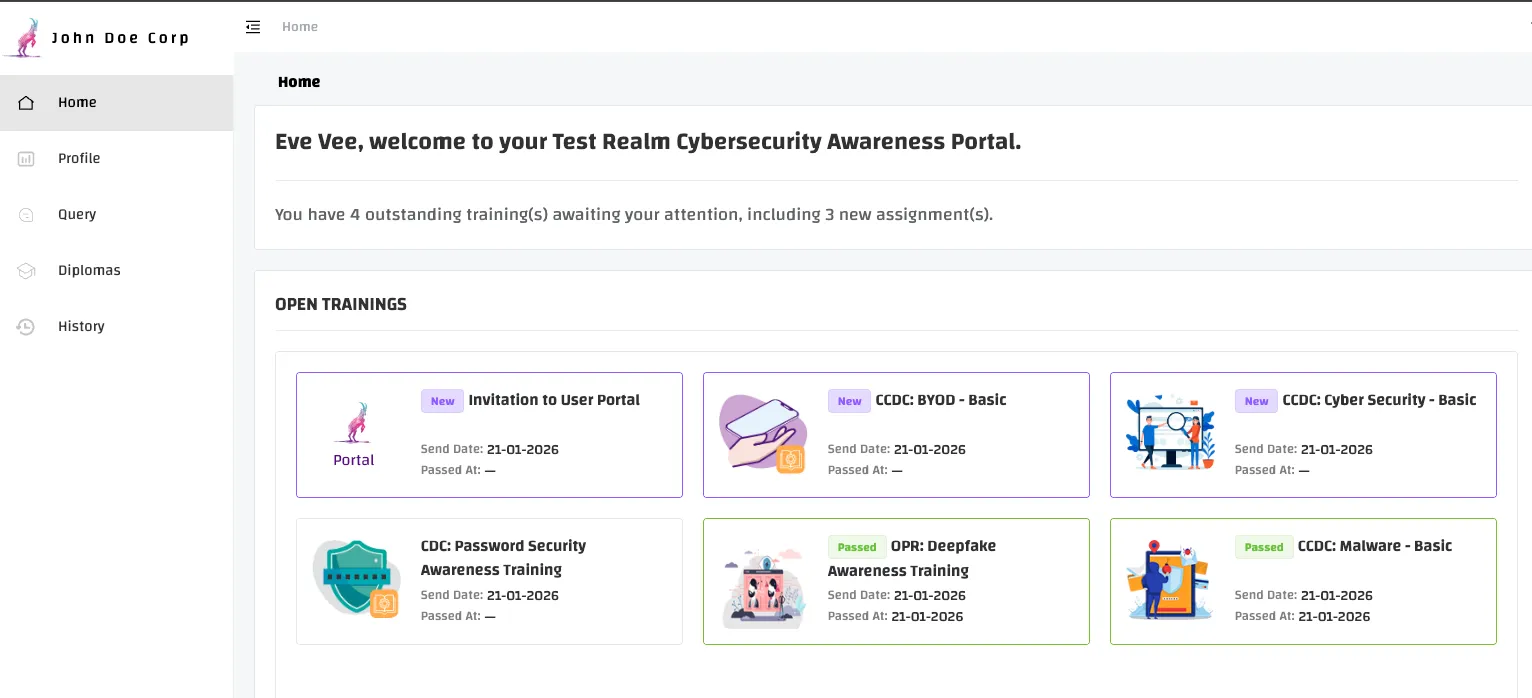
Kurz gesagt: Unser LMS unterstützt SCORM 1.2/2004, HTML-, Video- und PDF-Inhalte mit vollständigem Tracking (Abschlussstatus, Bestanden/Nicht bestanden, Zeit) sowie umfassendem Reporting, inklusive Export oder API-Anbindung. Darüber hinaus bietet es automatisierte Zuweisungen mit dynamischen Gruppen und Erinnerungen, mehrstufige Multi-Tenancy, MFA und SSO einschließlich LDAP- oder Azure-AD-Synchronisation.
Multi-AD auf Realm-Ebene – die Schönheit einer intelligenten Applikationsarchitektur
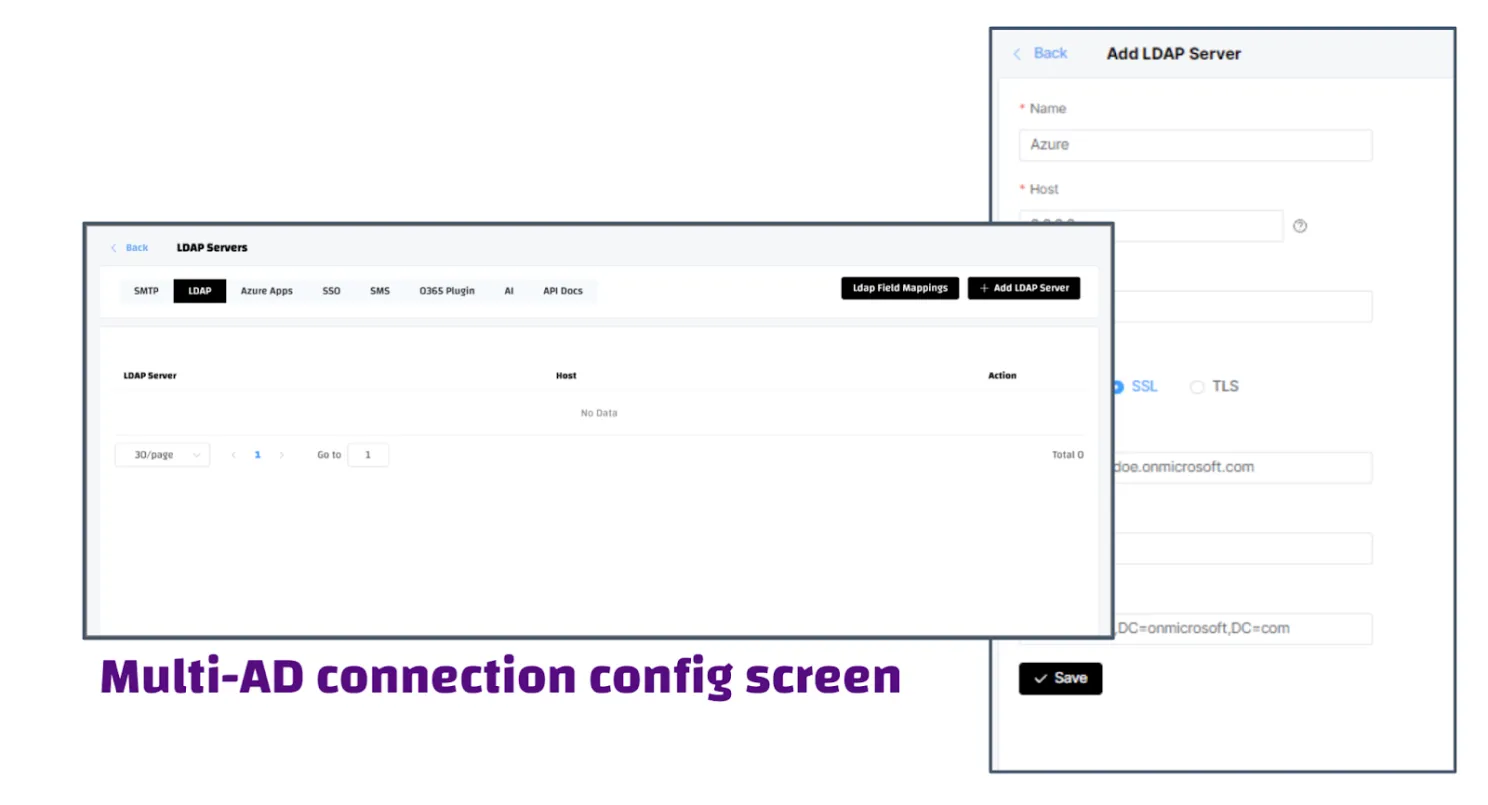
Aus Sicht des Client-Managements besteht eine CYBERDISE-Instanz aus drei Ebenen: Instance Level, Client Level und Realm Level. Dadurch kann beispielsweise die Unternehmensgruppe John Doe Corp als eigenständiger und klar abgegrenzter Client angelegt werden, mit einem separaten Realm für jede Tochtergesellschaft. Eine wichtige Neuerung ist, dass auf Realm-Ebene nun eine unbegrenzte Anzahl von Active-Directory- oder LDAP-Verbindungen hinzugefügt werden kann. So können Mitarbeitende, die auf mehrere ADs verteilt sind, innerhalb desselben Realms (Sub-Clients) mit Awareness-Maßnahmen versorgt werden – maximale Flexibilität für alle Beteiligten. 🙂
Zwei nerdige, aber richtig coole Features: HLS-Streaming und Button-Sprachen
Last but not least möchte ich zwei kleinere technische Features hervorheben, die mir besonders gefallen. Das LMS und der Video-Player unterstützen nun HLS-Streaming, sodass es keine Probleme mehr mit Videos in Trainingsmodulen gibt – auch nicht auf iPhones und iPads.
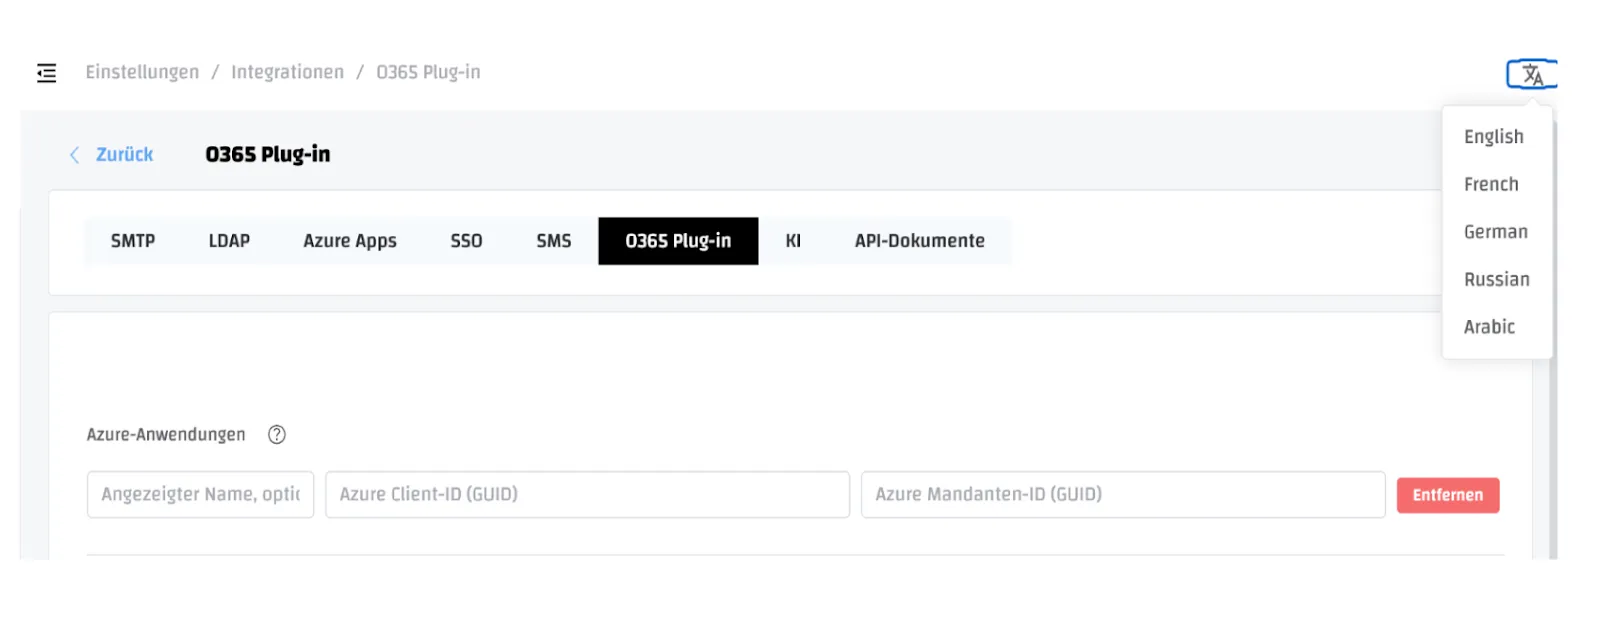
Darüber hinaus lässt sich der Button jetzt noch feingranularer konfigurieren, und das Phishing-Incident-Plugin (Phish Button) ist ab sofort in 16 Standardsprachen verfügbar.
Beste Grüße, Palo