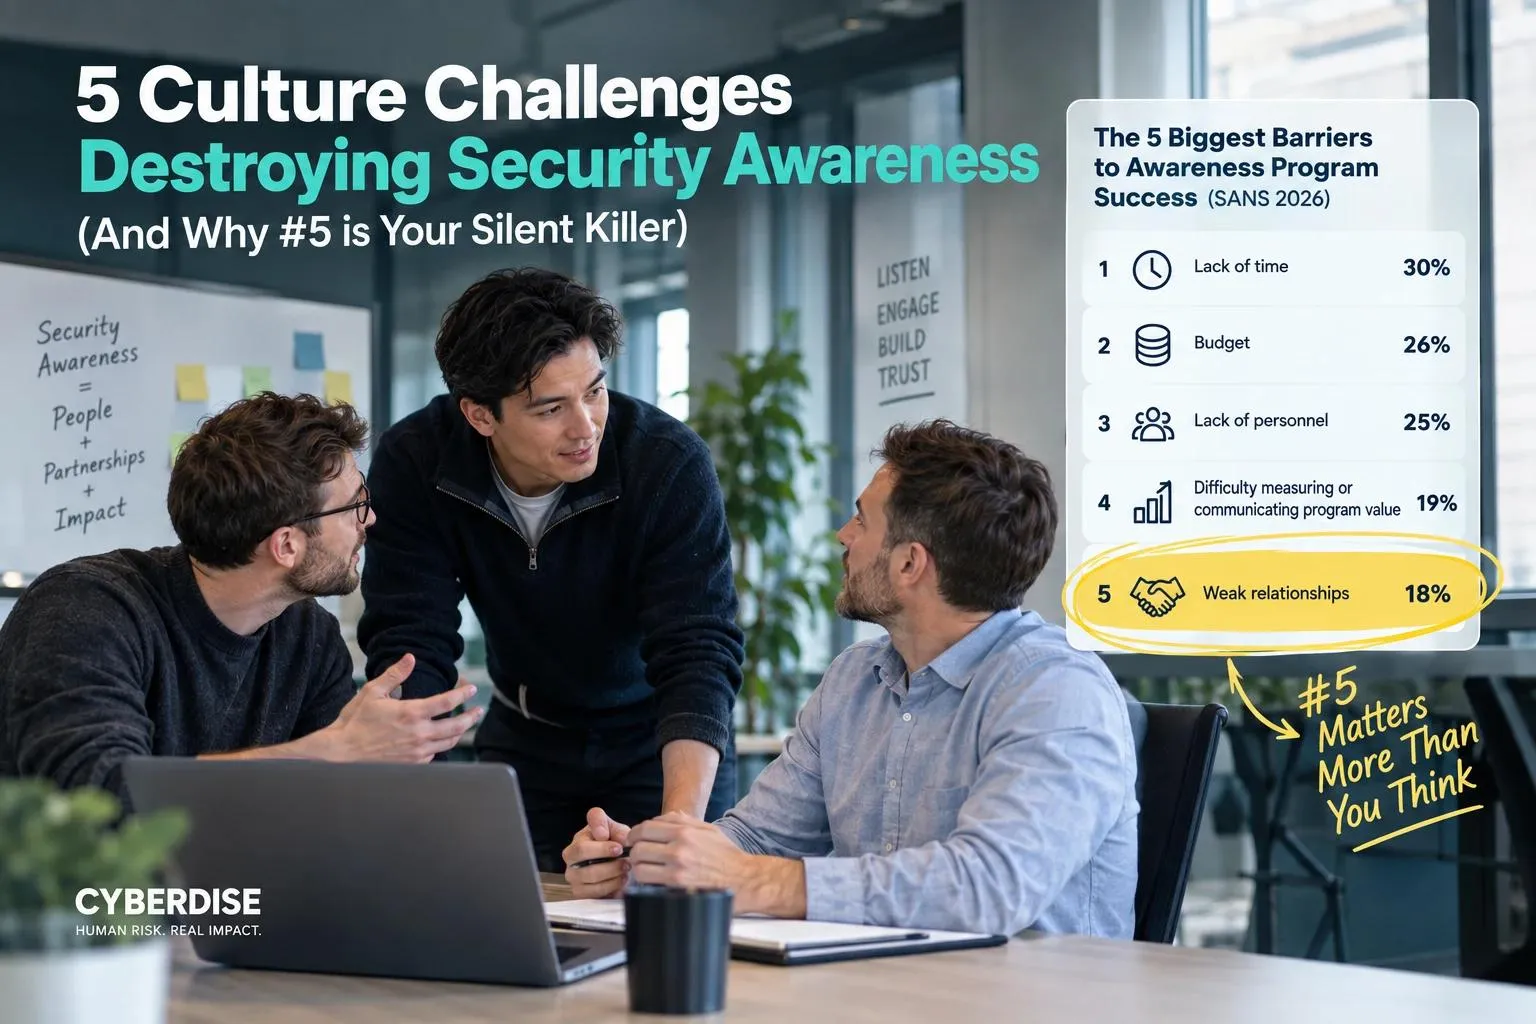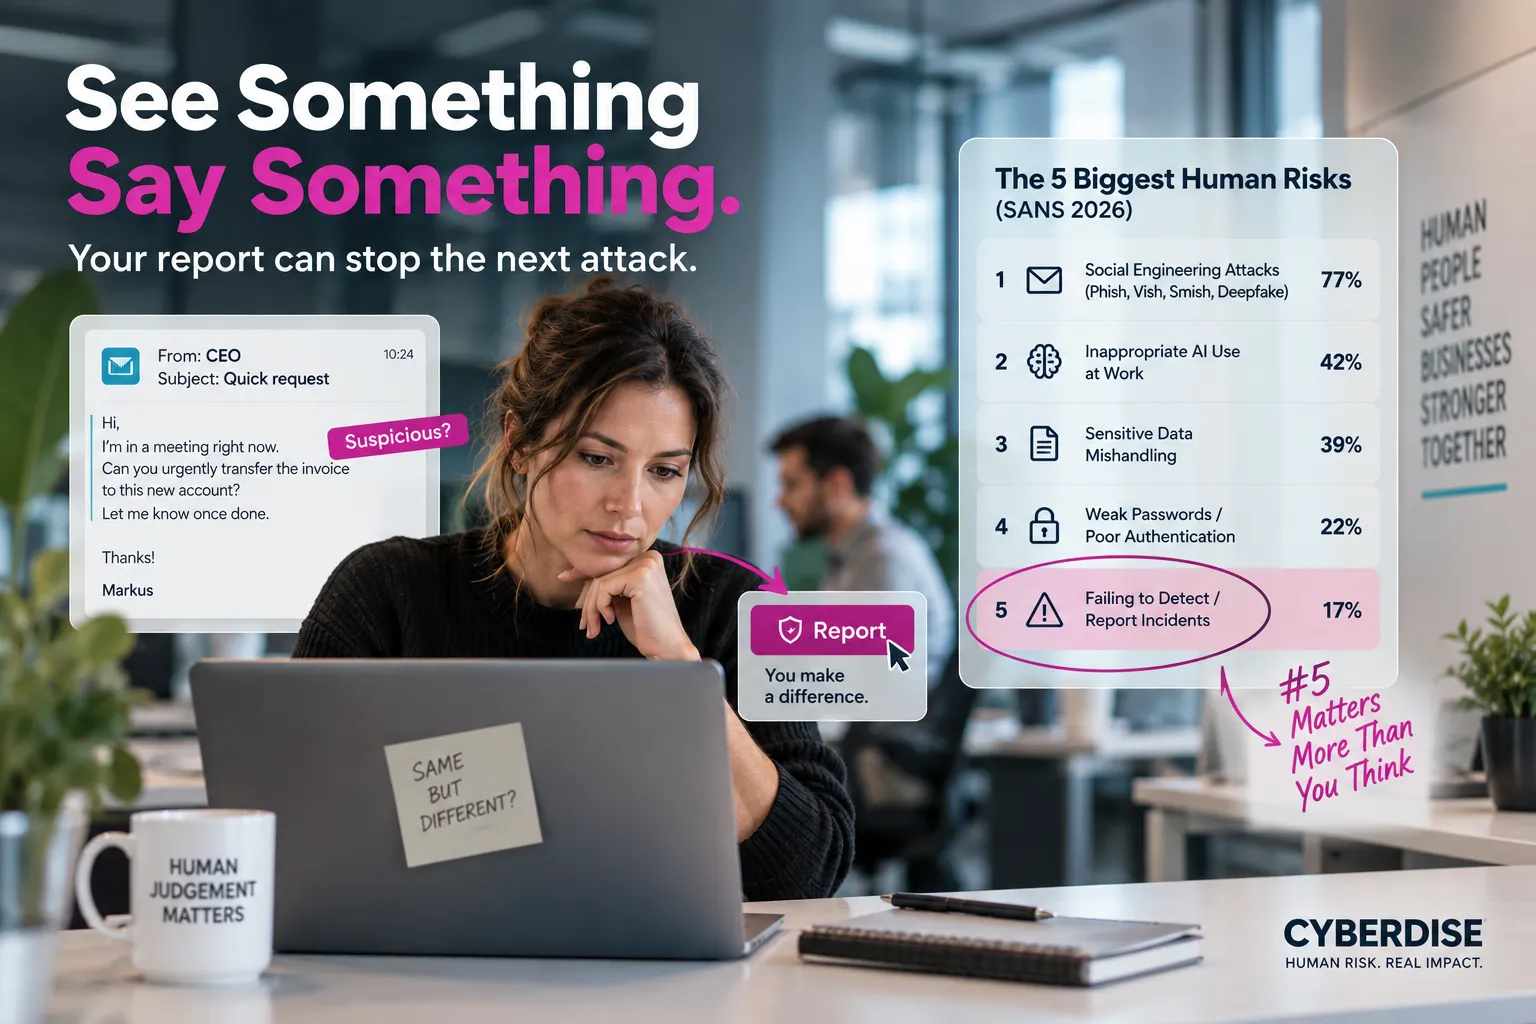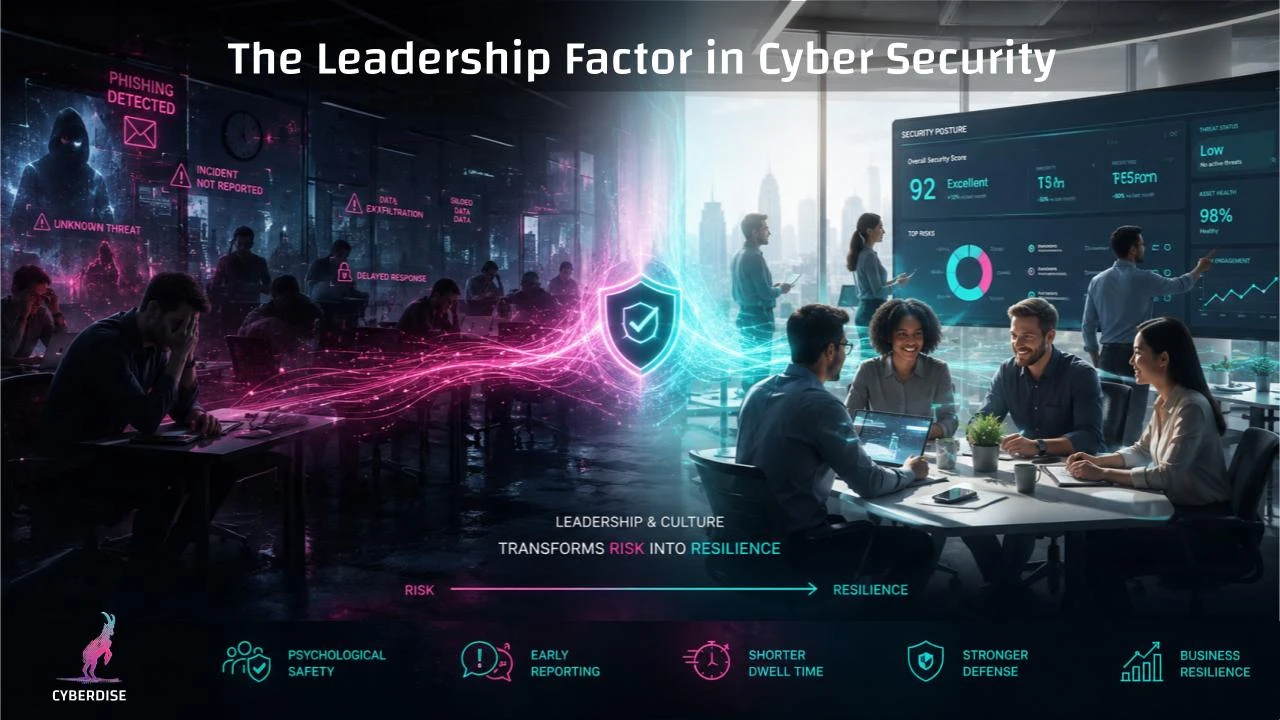
Kennst du die versteckten Risiken deiner eigenen Autorität? IT-Sicherheit endet nicht bei Firewalls, sondern beginnt bei der Unternehmenskultur. Ein Einblick in die Mechanismen, wie mangelnde psychologische Sicherheit die Reaktionszeit bei Cybervorfällen drastisch verlängert – und wie moderne Führung das ändert.
Die echt interessanten Sachbücher begann ich erst zu lesen, als ich mit Führungsaufgaben beschäftigt war. Dabei haben mich einige Werke massgeblich geprägt und mein ganzes Leben beeinflusst. Schauen wir uns heute zwei meiner wichtigsten Sachbücher an und welchen Impact diese auf mich hatten. Obendrein finde ich es interessant, dass meiner Meinung nach auch beide einen Impact auf die Cybersicherheit in der Organisation haben, wenn sie zur Managementliteratur der Firma gehören.
Führung ist lernbar: Good to Great und Multipliers
Jim Collins mit Good to Great und Liz Wiseman mit Multipliers haben mich als junge Führungskraft massiv geprägt und beeinflussen mich noch heute.
Bei Good to Greatnahm es mir den Ärmel rein, weil Collins in einfachen Worten umschrieb, dass Führung lernbar ist. Und vorallem, dass gute Leader ihr Ego zu Hause lassen sollen und sich und ihre eigene Persönlichkeit vollumfänglich in den Dienst der Unternehmung stellen. Das öffnete mir die Augen und gab mir die Zuversicht, dass ich es lernen kann, ein guter Chef zu werden. Der zweite Eye-Opener war obendrein, dass die Menschen an erster Stelle kommen und danach erst die Sache kommt. Das war damals für mich als Ex-Softwareentwickler nicht so offensichtlich.
Bei Multiplierswar der Haken der Aufmerksamkeit eine tolle, als Frage versteckte Provokation. Nämlich die: „Wieso verlassen die meisten Angestellten das Unternehmen weniger gescheit, als sie es bei Eintritt waren?“ Und dass die Vorgesetzten die Hauptverantwortung dafür tragen. Als ich die Übersicht der Ausbremser-Führungstypen im Buch sah und mich teilweise darin selbst erkannte, war ich schockiert und verschlang die ganze Thematik rund um die Multiplier- und Diminisher-Archetypen.
Wenn Good to Great gelebt wird: Wirkung auf die Cybersicherheit
Bei Anwendung von „Level 5 Leadership“ & „First Who, Then What“: Die Spitzenkräfte vereinen extreme persönliche Bescheidenheit mit intensivem beruflichem Willen. Weiter kümmern sie sich darum, die richtigen Leute zuerst an Bord zu haben.
Meine persönliche Erfahrung zeigt: Wenn die C-Level-Personen so etwas vorleben, führt dies zu hochklassigen Unternehmenskulturen mit entsprechender Fehlerkultur. Und auch mit der einhergehenden Resilienz der Organisation gegenüber Risiken und Vorfällen jeder Art. Dies gilt insbesondere auch für die Cybersicherheit: Bei den Systemen und beim Risikoverhalten der Mitarbeitenden gegenüber Cyber-Risiken.
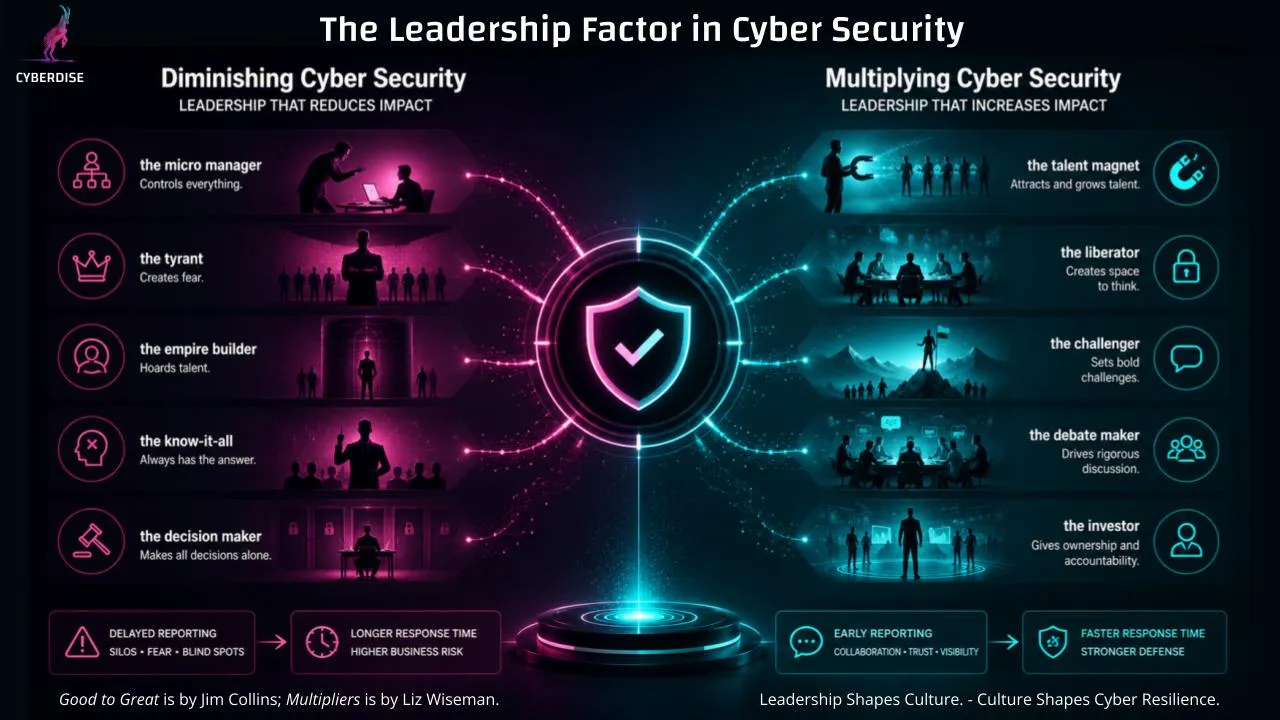
Die Ausbremser-Typen und ihre Auswirkungen auf die Cybersicherheit
Am besten betrachtet man die genannten Führungstypen, um die Auswirkungen auf die Cyber-Sicherheit des Unternehmens ableiten zu können. Bei den Ausbremser-Typen (Diminisher) sind es:
- Der Imperiumsbauer – Hortet Talente
- Der Tyrann – Erzeugt Angst.
- The Know-It-All – Always has the answer.
- Der Besserwisser – Hat immer die Antwort.
- Der Alleinentscheider – Trifft alle Entscheidungen selbst.
Der Tyrann: Vorfälle werden aus Angst verschwiegen
Beim Tyrannen ist es augenscheinlich. In seiner Abteilung herrscht Angst vor, Fehler werden nicht geduldet und freies Denken wird im Keim erstickt. Die Angestellten machen entweder Dienst nach Vorschrift oder sind so eingeschüchtert, dass sie mental blockieren.
Wenn eine Cyberattacke einschlägt – etwa eine verdächtige Phishing-Mail oder ein ungewöhnlicher Systemzustand –, kommt der gesunde Menschenverstand gar nicht mehr zum Tragen. Aus Angst vor Sanktionen oder Fehlern wird der Vorfall lieber verschwiegen, statt ihn sofort dem Security-Team zu melden. Das verlängert die Reaktionszeit der Angreifer drastisch.
Der Besserwisser: Betriebsblindheit für reale Bedrohungen
Der Besserwisser glaubt, er kenne jede Gefahr und jede Lösung im Alleingang. Für die Informationssicherheit ist dieser Typ fatal, da er Sicherheitsrichtlinien oft als „Vorschriften für die anderen“ ansieht oder eigene IT-Schattenlösungen an den offiziellen Security-Vorgaben vorbeischleust.
Das Team verlernt unter ihm, Risiken selbstständig zu hinterfragen und mitzudenken. Entdeckt ein Mitarbeiter eine potenzielle Schwachstelle, behält er sie für sich – der Chef weiss es ja ohnehin besser. Dadurch entsteht eine gefährliche Betriebsblindheit für reale Bedrohungen.
Der Reichsbauer: Silos statt Zusammenarbeit
Der Reichsbauer sammelt Ressourcen und Talente, um Macht und Prestige im Unternehmen zu demonstrieren, fördert und fordert diese aber nicht. Für die Cybersicherheit bedeutet das: Security-Experten oder IT-Verantwortliche werden in Silos isoliert, statt abteilungsübergreifend zu kollaborieren.
Wichtige Sicherheitsinformationen und Logdaten werden als Herrschaftswissen gehortet, anstatt sie im Unternehmen transparent zu teilen. Wenn ein Sicherheitsvorfall passiert, fehlen die schnellen, direkten Kommunikationswege, weil das Silodenken die Vorfallsreaktion komplett ausbremst.
Der Alleinentscheider: Richtlinien ohne Rückhalt
Okay, ich kann mir nicht vorstellen, dass das in IT-Security-Abteilungen vorkommt, aber denken wir das trotzdem durch: Der Alleinentscheider trifft alle sicherheitsrelevanten oder strategischen Entscheidungen im stillen Kämmerlein. Und zwar ohne die Inanspruchnahme der SOC-Systeme und Ratings und ohne die Fachexperten aus der IT-Sicherheit anzuhören.
Die Konsequenz ist ein massiver Mangel an Akzeptanz und Verständnis im Team. Sicherheitssysteme und -Richtlinien (Policies) werden von der Belegschaft nicht mitgetragen, weil sie praxisfern sind und über deren Köpfe hinweg diktiert wurden. Da niemand die Hintergründe versteht, steigen die Umgehungsversuche (Shadow-IT) im Alltag drastisch an, was neue Einfallstore für Angreifer öffnet.
Der Mikromanager: Lähmung bei Cybervorfällen
Der Mikromanager kontrolliert jeden einzelnen Klick und jede Meldung, sowie jede triviale Aufgabe seiner Mitarbeiter. Dadurch entzieht er dem Team jegliche Eigenverantwortung und Initiative.
Im Kontext der Cybersicherheit führt das zu einer vollständigen Lähmung bei Cybervorfällen. Wenn Sekunden über die Eindämmung einer Ransomware-Attacke entscheiden, warten die Angestellten lieber auf die explizite Freigabe des Mikromanagers, bevor sie ein infiziertes Gerät vom Netzwerk trennen. Diese Verzögerung gibt Angreifern die nötige Zeit, um das gesamte Firmennetzwerk zu verschlüsseln. – Und gotcha!
Die positiven Multiplier-Typen und ihre Wirkung auf die Cybersicherheit
Kommen wir nun noch zu den positiven Multiplier-Typen und ihrem Impact auf die Cybersicherheit:
- Der Talentmagnet – Er zieht Top-Sicherheitskräfte an und lässt sie glänzen. Da seine Mitarbeiter – und nicht nur die Cybersecurity-Experten – bei ihm echte Wirkung erzielen können, bleiben sie im Unternehmen. Das löst den Fachkräftemangel und sorgt für ein stabiles, eingespieltes Team mit viel Erfahrung, auch für die Abwehr.
- Der Befreier – Er schafft eine angstfreie Kultur der psychologischen Sicherheit. Wenn ein Mitarbeiter auf einen Phishing-Link klickt, meldet er den Fehler sofort und ohne Scham. Diese extrem kurze Reaktionszeit bannt die Gefahr, vielleicht sogar bevor Schaden entsteht.
- Der Herausforderer – Er gibt wenig Lösungen vor, sondern stellt smarte Fragen. Dadurch treibt er sein Team dazu an, bestehende Sicherheitskonzepte und Systeme kontinuierlich kritisch zu hinterfragen, anstatt sich blind auf veraltete Richtlinien zu verlassen.
- Der Debattenlenker – Er lässt Sicherheitsrisiken und IT-Projekte im Team hart in der Sache diskutieren. Weil alle Fachexperten gehört werden, entstehen praxisnahe Sicherheitsrichtlinien, die von der gesamten Belegschaft verstanden und im Alltag auch wirklich mitgetragen werden.
- Der Investor – Er überträgt die volle Verantwortung an die Mitarbeiter. Somit liegt auch die Verantwortung für die Sicherheit bei den Mitarbeitern und beim Sec-Team. Das Team wartet im Ernstfall nicht auf Erlaubnis, sondern handelt bei einer Cyberattacke sofort eigenständig und stoppt die Ausbreitung von Schadsoftware in Sekundenschnelle.
Gute Führung, bessere Cybersicherheit – und wo BDE ansetzt
Es ist offensichtlich: Wenn im Betrieb gute Führung umgesetzt wird – sei es nun Good to Great von Collins, Multipliers von Wisemanoder auf Basis eines anderen soliden Führungskonzepts –, es wird einen klar positiven Einfluss auf die Sicherheit im Unternehmen haben! Und Hand aufs Herz: Meistens macht es auch mehr Spass, in solchen Organisationen zu arbeiten, oder?
Gute Führung schafft also die psychologische Basis – doch wie operationalisiert man dieses sichere Verhalten im Alltag? Genau hier setzen wir bei CYBERDISE mit unserem Konzept des Behavioral Defense Engineering (BDE)an. BDE bricht mit starren Theorie-Schulungen und nutzt das agile Mindset von Multiplier-Teams: Die realen, und in Zeiten der KI psychologisch optimierten Angriffe der Kriminellen werden durch unser Produkt in Echtzeit-Simulationen umgewandelt. So trainieren wir sichere Verhaltensmuster direkt im stressigen Arbeitsalltag.
Wenn Führungskräfte eine angstfreie Kultur etablieren und Technologie menschliche Reaktionen in aktive Abwehrdaten übersetzt, wird die Belegschaft vom theoretischen Risiko zur stärksten Verteidigungslinie des Unternehmens. Sowas kann BDE!
So Long, Palo Stacho