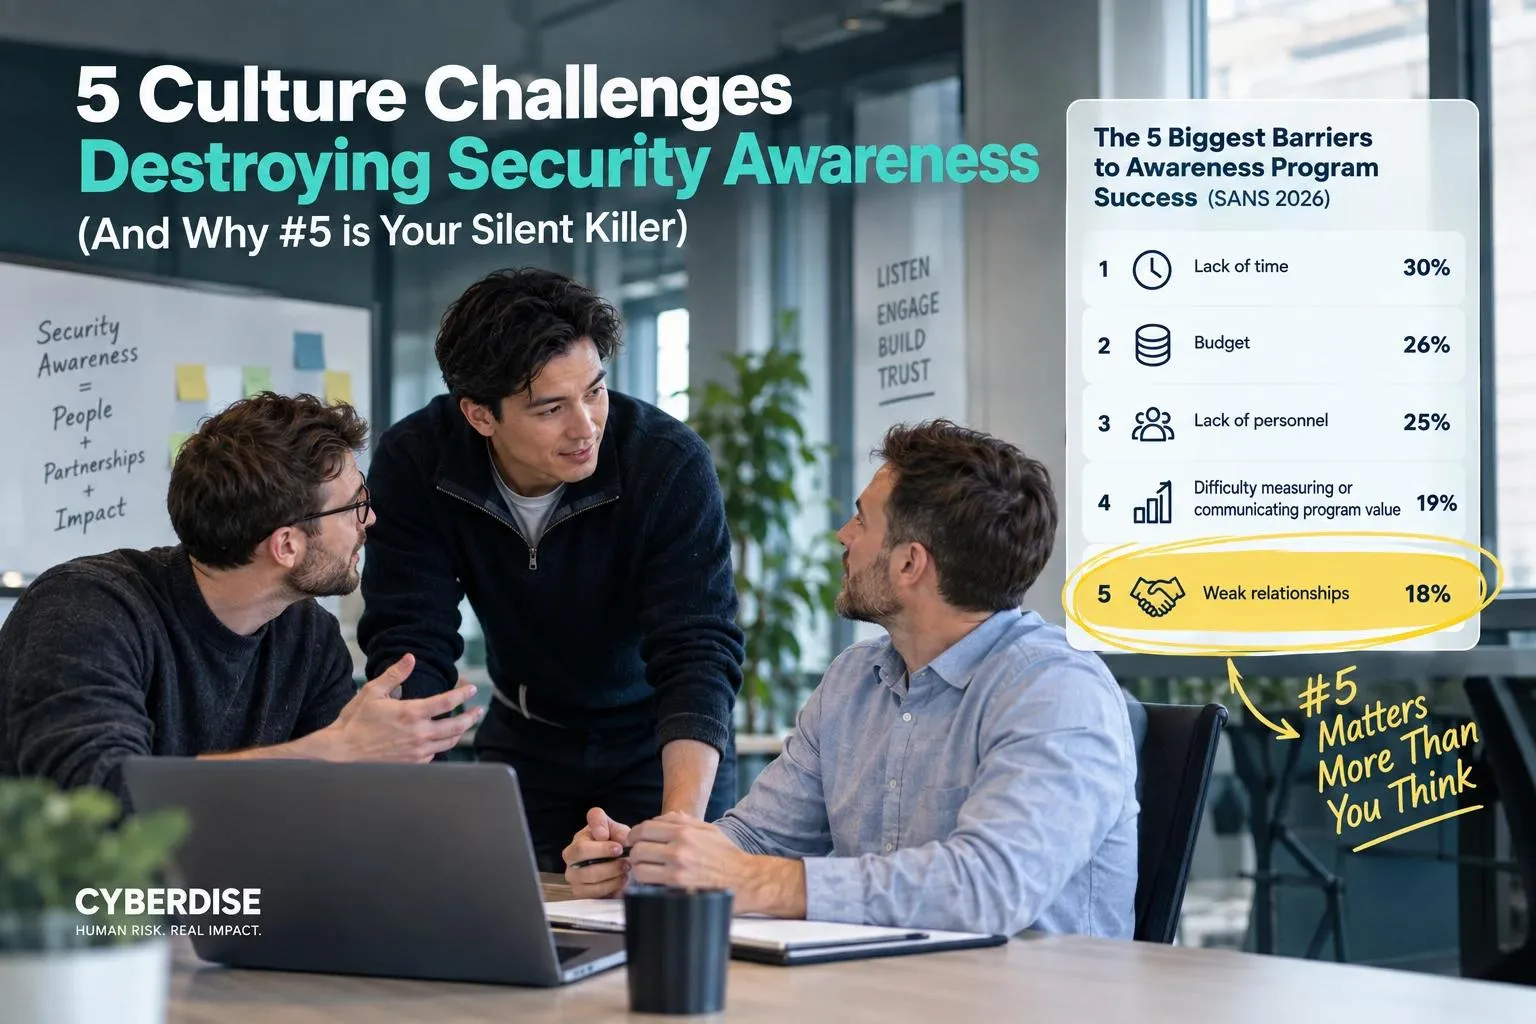
Der SANS Security Awareness & Culture Report 2026 nennt fünf Barrieren für den Programmerfolg. Die fünfte, schwache Beziehungen mit 18 %, steht zuletzt und bremst still die anderen vier.
Der SANS Security Awareness & Culture Report 2026 nennt fünf Barrieren für den Programmerfolg. Die fünfte, schwache Beziehungen mit 18 %, steht zuletzt und bremst still die anderen vier.
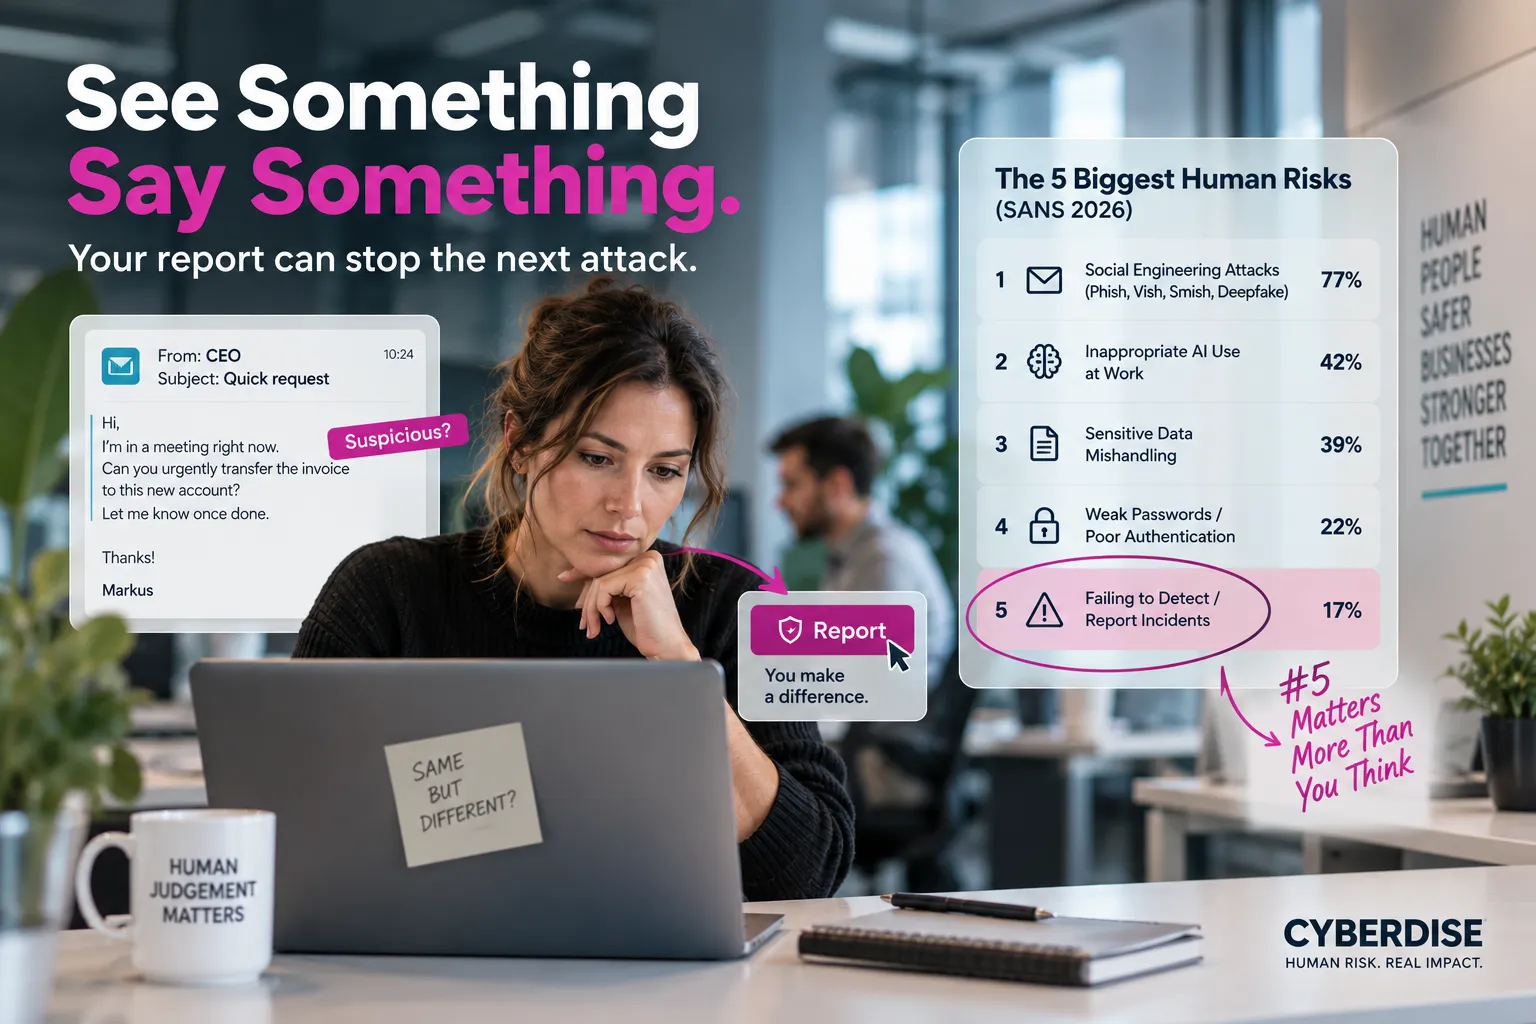
Im SANS Security Awareness & Culture Report 2026 nannten über 1’700 Fachleute, auf welche Risiken sie sich konzentrieren — Social Engineering steht mit 77 % an der Spitze. Das fünfte Risiko der Liste erhält keinen eigenen Abschnitt, und genau darüber möchte ich sprechen.

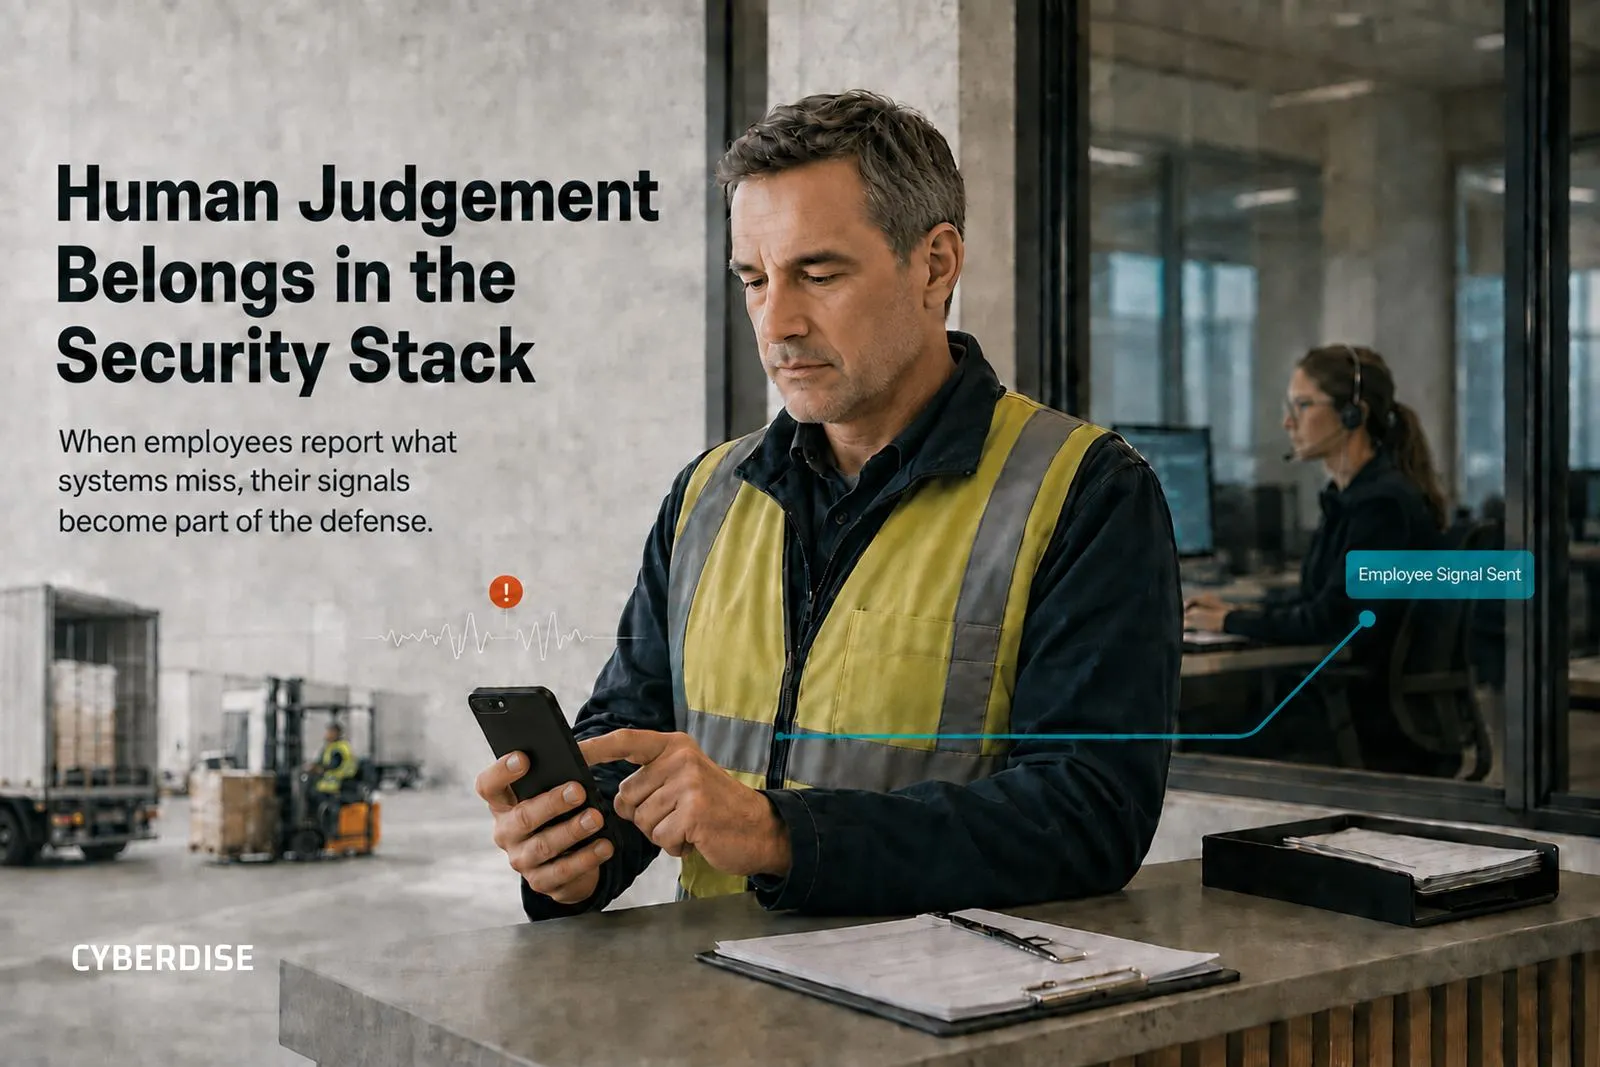
KI treibt die Cyberabwehr auf Maschinengeschwindigkeit, doch die Antwort besteht nicht darin, den Menschen aus der Gleichung zu nehmen. Sie besteht darin, den Human Layer — Urteilsvermögen, Entscheidungen und Meldungen der Mitarbeitenden — als Teil des Security Stacks zu behandeln.

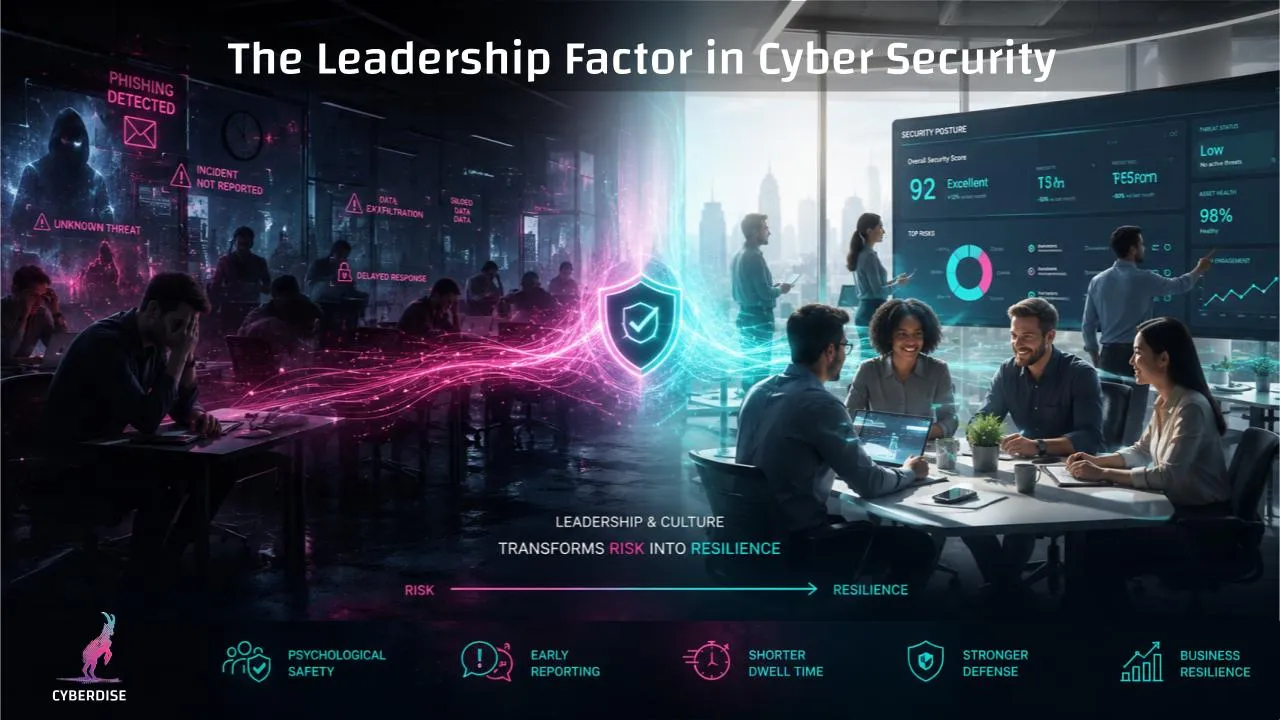
Ein Blick darauf, was die Führungsstile aus Good to Great und Multipliers für die Cybersicherheit eines Unternehmens bedeuten – von Vorfällen, die aus Angst verschwiegen werden, bis zu Teams, die bei einer Cyberattacke sofort eigenständig handeln.

Das Schweizer IT-Fachmedium itbusiness.ch hat Cyberdise vorgestellt, und der Titel bringt es auf den Punkt: Cyberabwehr beginnt beim Verhalten. Im Artikel vom Juni 2026 argumentiert itbusiness.ch, dass Security-Awareness-Trainings allein Unternehmen nicht mehr schützen.

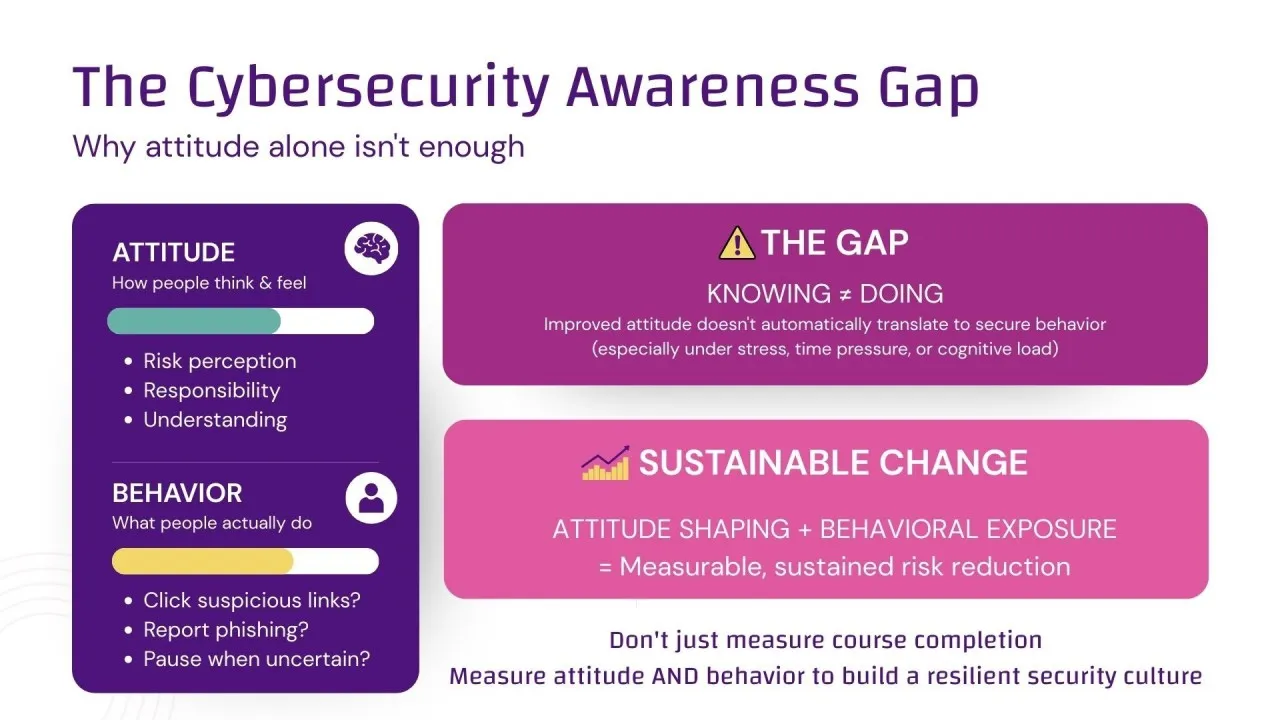
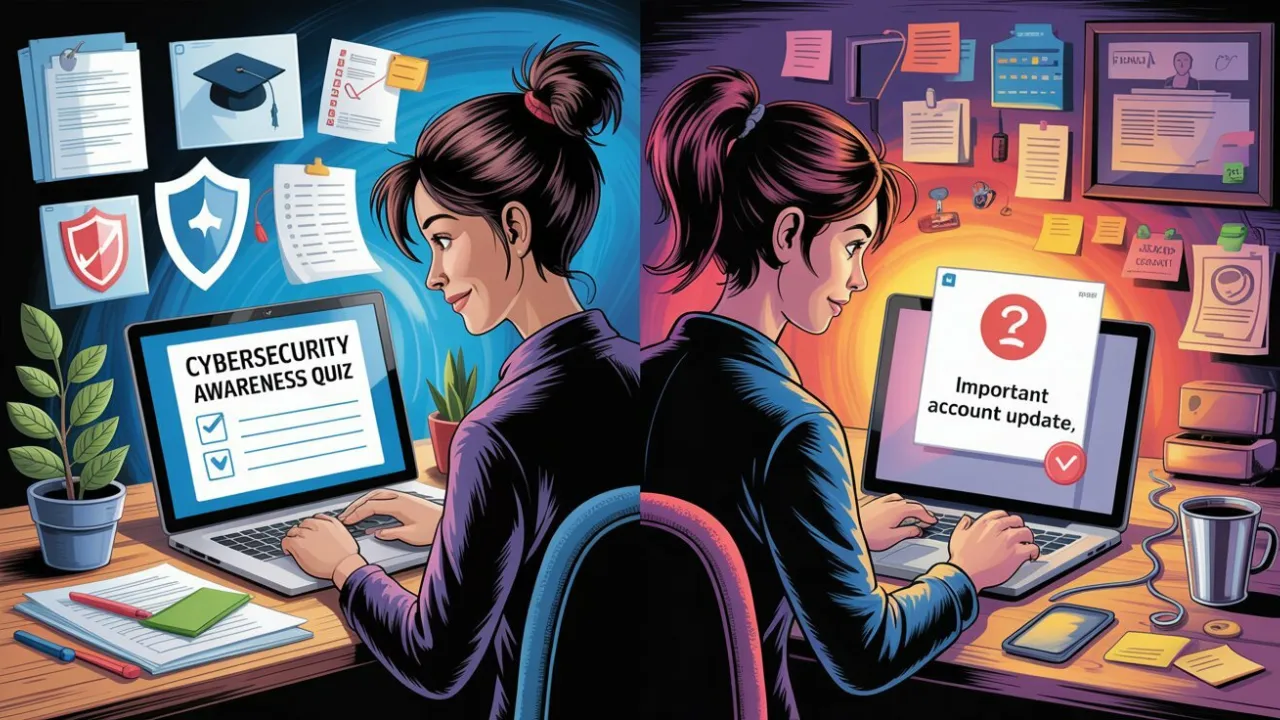
Cyberdise wechselt von der traditionellen Security Awareness zu Behavioral Defense Engineering (BDE). Mitarbeitende wissen bereits, dass Phishing gefährlich ist, und klicken unter dem Druck des täglichen Geschäfts trotzdem: Das Problem ist kein Mangel an Wissen, sondern eine Verhaltenslücke.

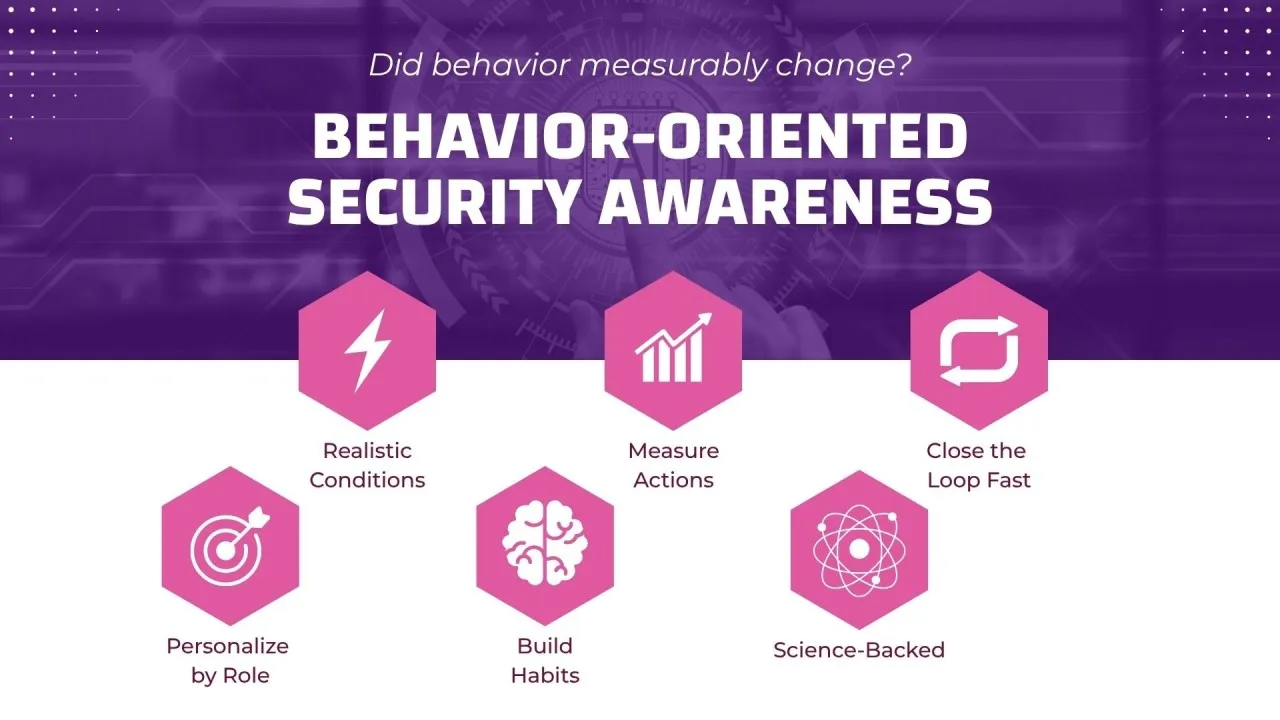
Verhaltensorientierte Sensibilisierung misst ihren Erfolg an einer beobachtbaren Veränderung des Risikoverhaltens – nicht am Abschluss von Wissen, an positiven Feedback-Bewertungen oder am Konsum von Kursen. Mitarbeitende gelten dabei als menschliche Entscheidungssysteme, nicht als reine Informationsspeicher.

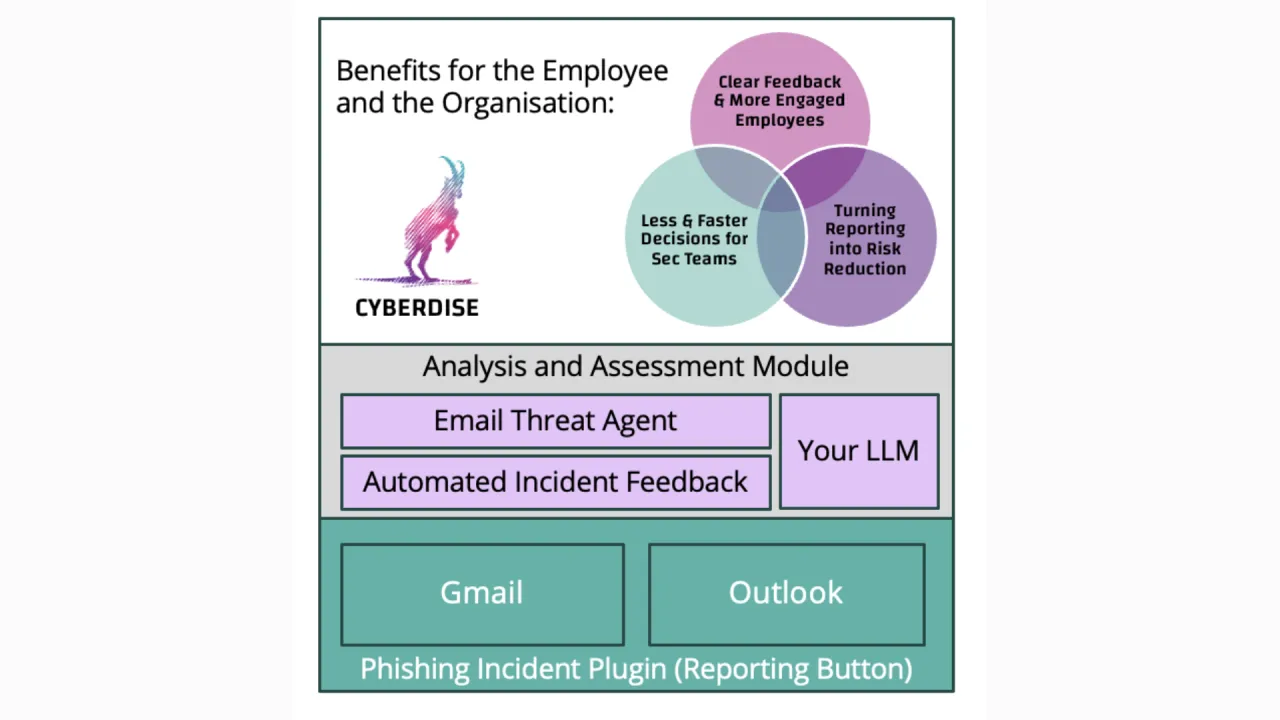
Ab Cyberdise V3.0 gibt es zwei neue Funktionen: den Email Threat Agent und das Automated Incident Feedback. Sie machen aus jeder gemeldeten E-Mail eine messbare Sicherheitsmassnahme – nicht nur eine weitergeleitete Nachricht.

2025 gewann CYBERDISE 10 neue Partner und 400.000 neue Nutzer unter Lizenz – und verfehlte dennoch seine Ziele deutlich. Erst Gespräche mit Kolleginnen und Kollegen öffneten die Augen dafür, dass das 2025 Erreichte aussergewöhnlich war.

Einstellung und Verhalten hängen zusammen, sind jedoch nicht dasselbe. Ihre Verwechslung ist einer der Hauptgründe, warum viele Awareness-Programme keine nachhaltige Risikoreduktion erzielen.

Trotz umfassender Schulungen zum Sicherheitsbewusstsein kommt es in vielen Unternehmen aufgrund menschlicher Fehler weiterhin zu Datenverletzungen. Dieser Artikel handelt von der Kluft zwischen Risikoeinstellung (wissen, was riskant ist) und Risikoverhalten (sich tatsächlich sicher verhalten).

Der Cyberangriff auf Marks & Spencer macht es deutlich: Grosse Unternehmen mit komplexer Organisation, vielen Sprachen und mehreren LMS-Systemen brauchen Cybersecurity-Awareness-Lösungen, die auf solche Herausforderungen zugeschnitten sind. Andernfalls besteht die Gefahr eines konzernweiten Ausfalls.