Es gibt prägende Momente in der Entwicklung eines Unternehmens, die alles verändern. Heute ist einer dieser Tage für uns bei CYBERDISE. Wir waren in den letzten drei Jahren sehr nah am Markt. Schon als wir anfingen, wussten wir, dass sich die Awareness-Branche in eine Richtung entwickelte, mit welcher wir damals icht einverstanden waren.
Heute verstehen wir die Bedürfnisse und Pains des Marktes klar und wissen genau, wohin der nächste Schritt führen muss. Nach intensiver Entwicklung und umfassender Marktanalyse vollziehen wir einen monumentalen Schritt nach vorn: Wir wechseln von der traditionellen Security Awareness zu Behavioral Defense Engineering (BDE).
Wieso das traditionelle Modell scheitert
Unternehmen weltweit investieren Millionen in Cybersicherheit. Firewalls, EDR und hochentwickelte SOC-Teams sind überall im Einsatz. Doch am Ende entscheidet in sehr vielen Fällen eine einzige Sache darüber, ob ein Angriff erfolgreich ist oder fehlschlägt: der Mitarbeiter.
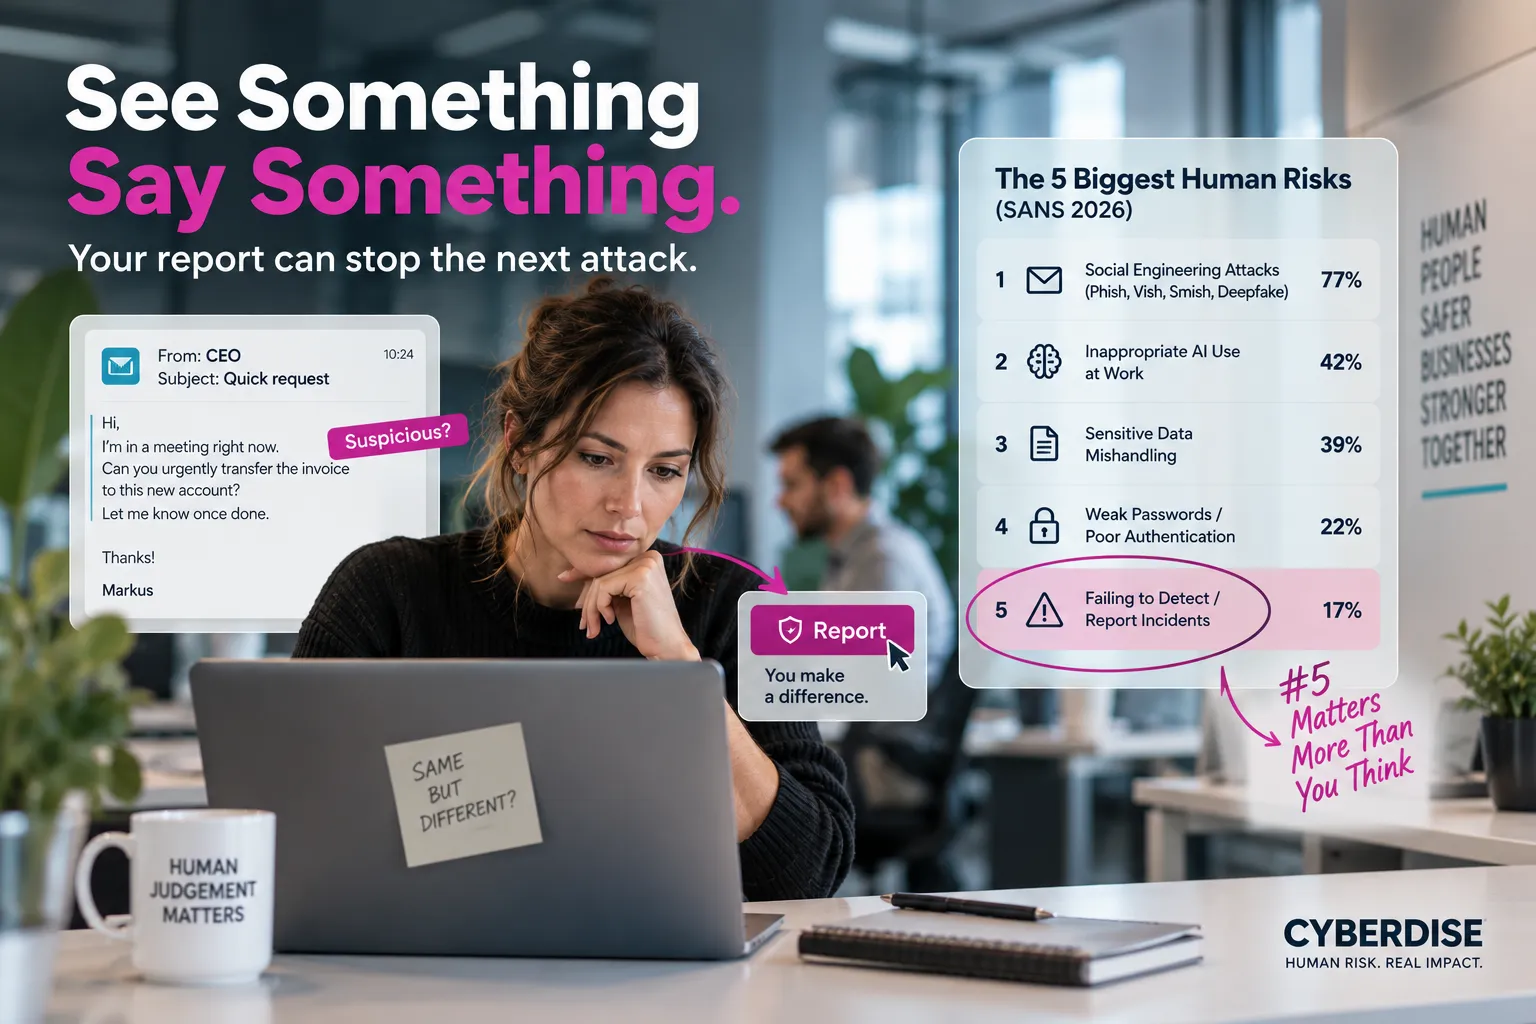
Wenn ein Mitarbeiter eine verdächtige Nachricht erhält (sei es ein Phish, eine WhatsApp-Nachricht oder ein Anruf usw.), gibt es einen klaren Moment der Entscheidung – ein Innehalten, um die Nachricht zu ignorieren, zu löschen oder zu melden (report).
Seit über zwei Jahrzehnten versucht die Branche, dieses Dilemma hauptsächlich durch Wissensvermittlung zu lösen. Doch die operative Realität zeigt eine schmerzhafte Lücke: Mitarbeiter wissen bereits, dass Phishing & Co. gefährlich sind, aber unter dem Druck des täglichen Geschäfts klicken sie trotzdem. Das Problem ist kein Mangel an Wissen, sondern eine Verhaltenslücke.
Die BDE-Engine in drei Phasen
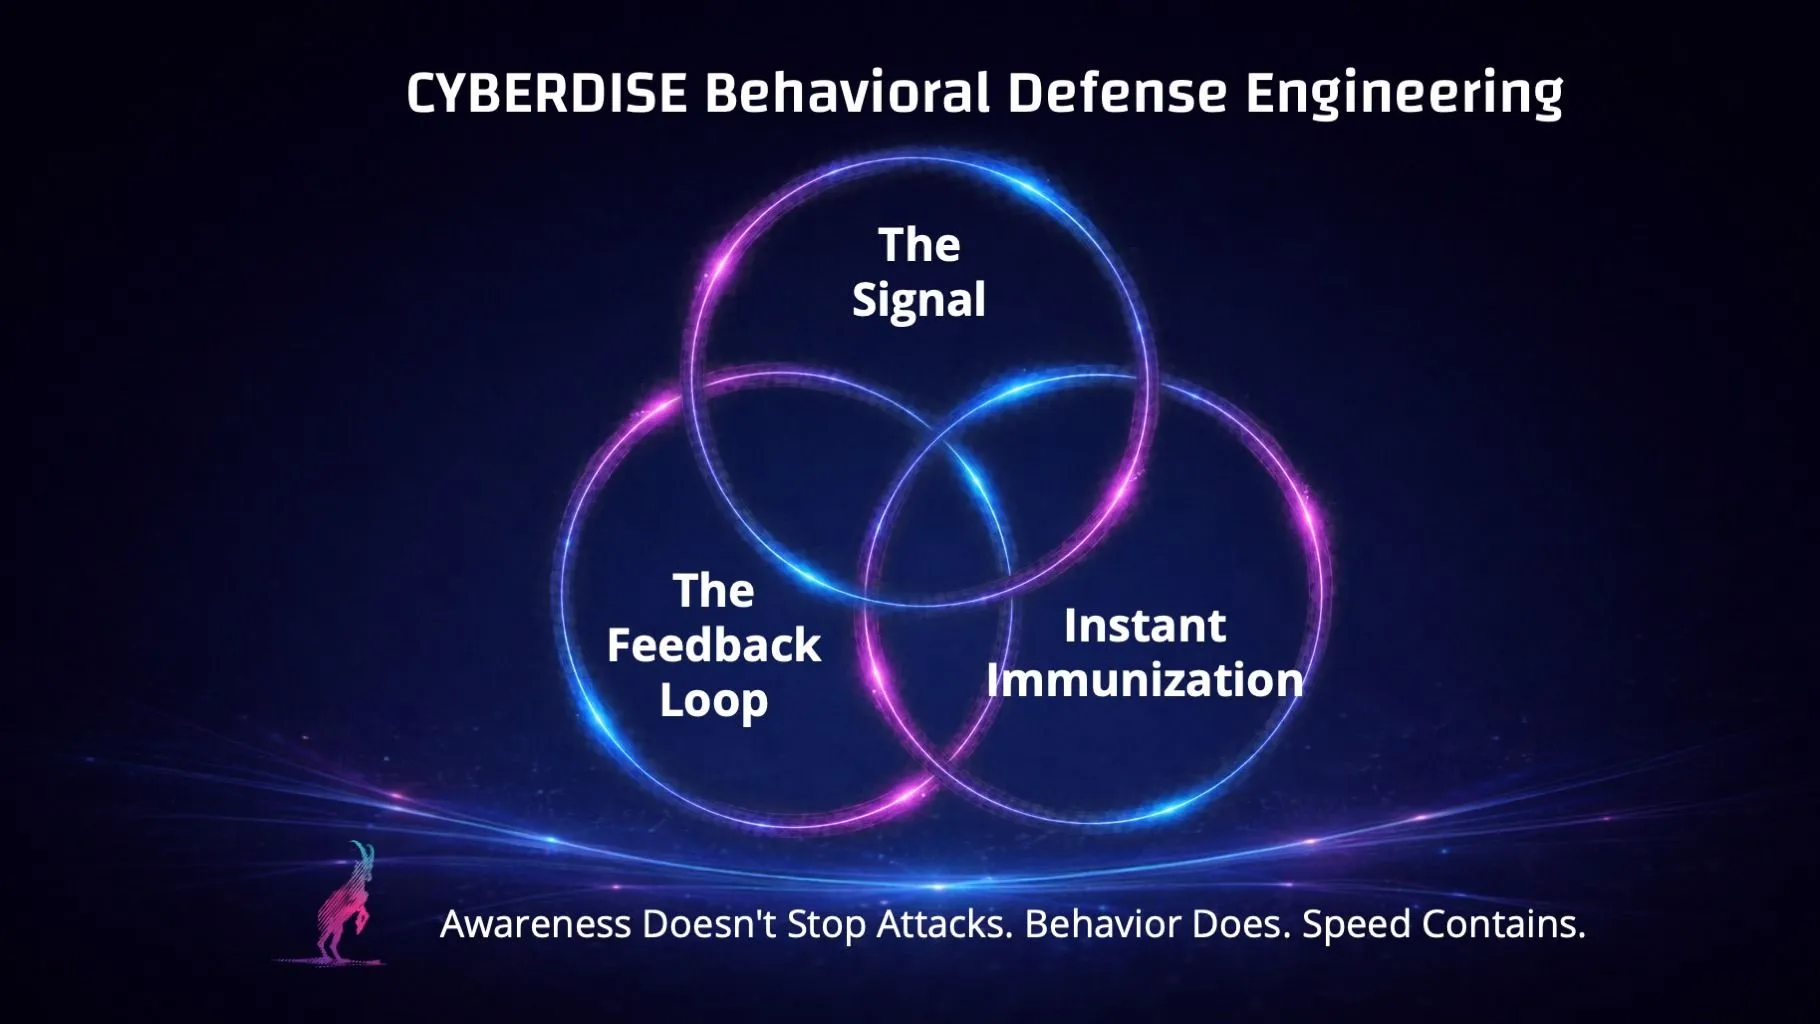
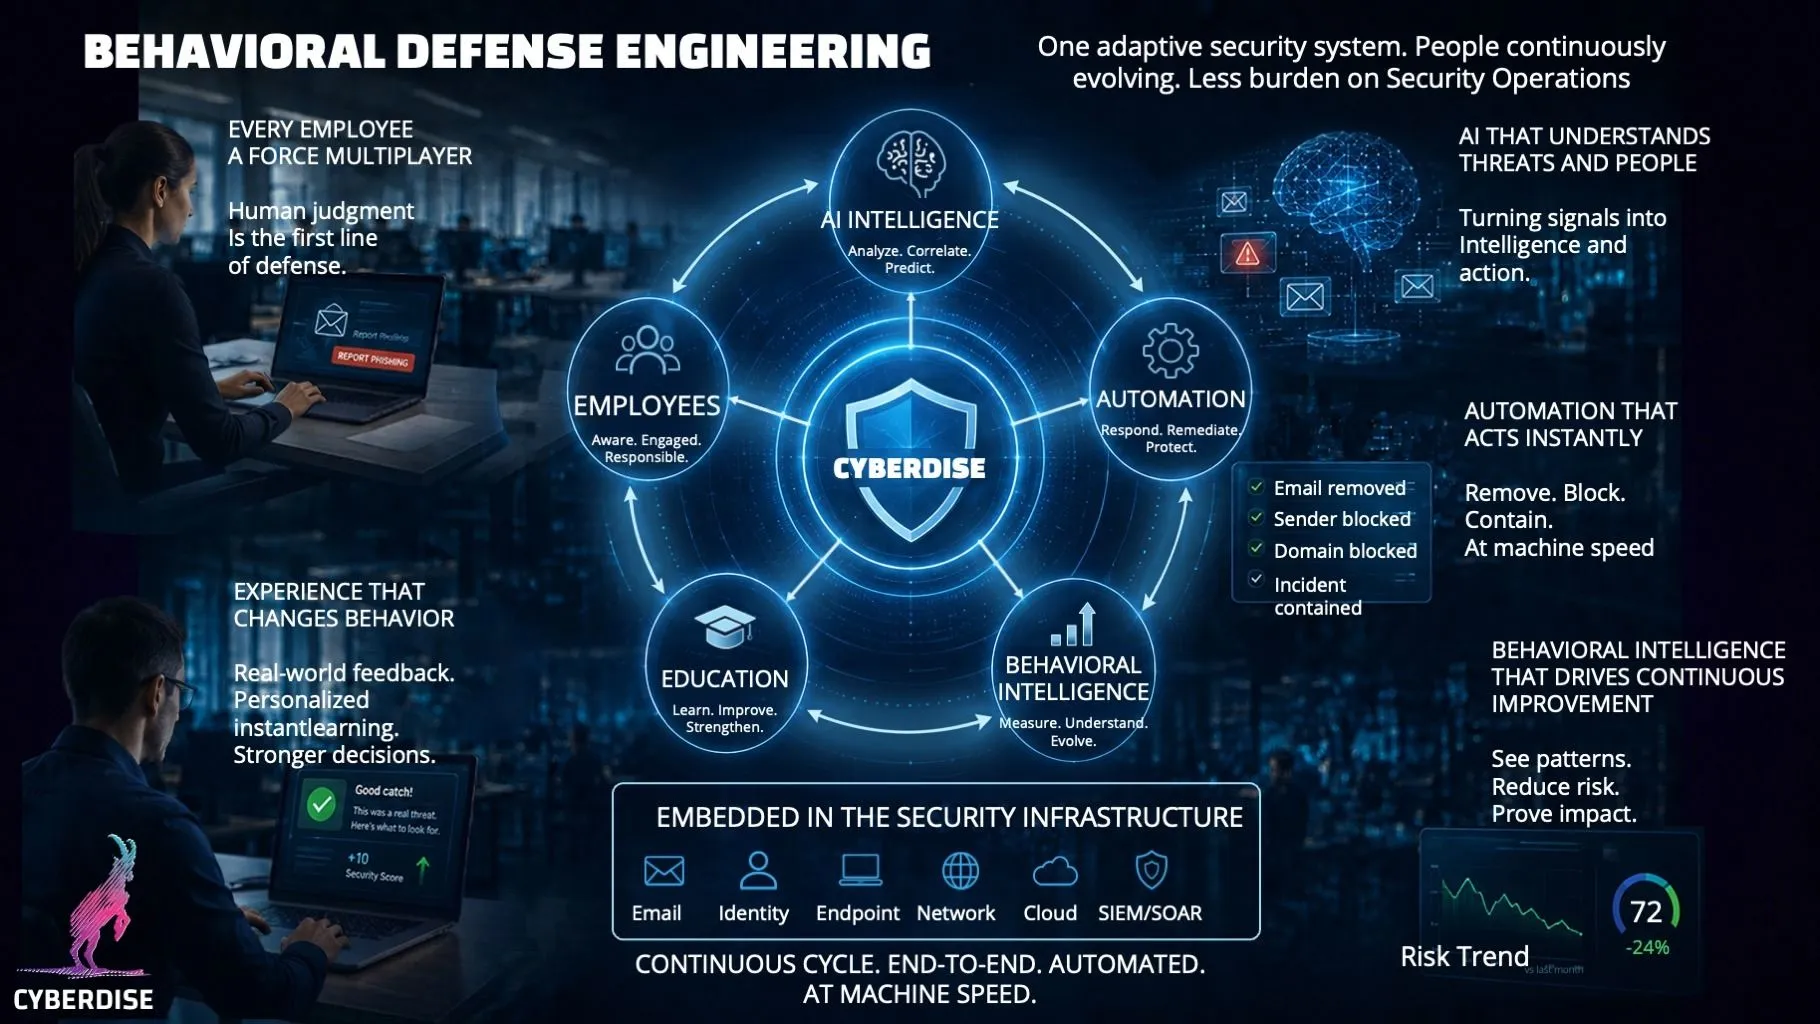
Wir haben erkannt, dass ein einfacher Reporting Button nicht mehr ausreicht. Endlich haben wir die technologische Infrastruktur entwickelt, um menschliches Verhalten direkt in die aktiven IT-Sicherheitsprozesse einzubetten. Die CYBERDISE BDE-Suite transformiert individuelle menschliche Handlungen in eine Echtzeit-Verteidigungsschicht durch drei integrierte Phasen:
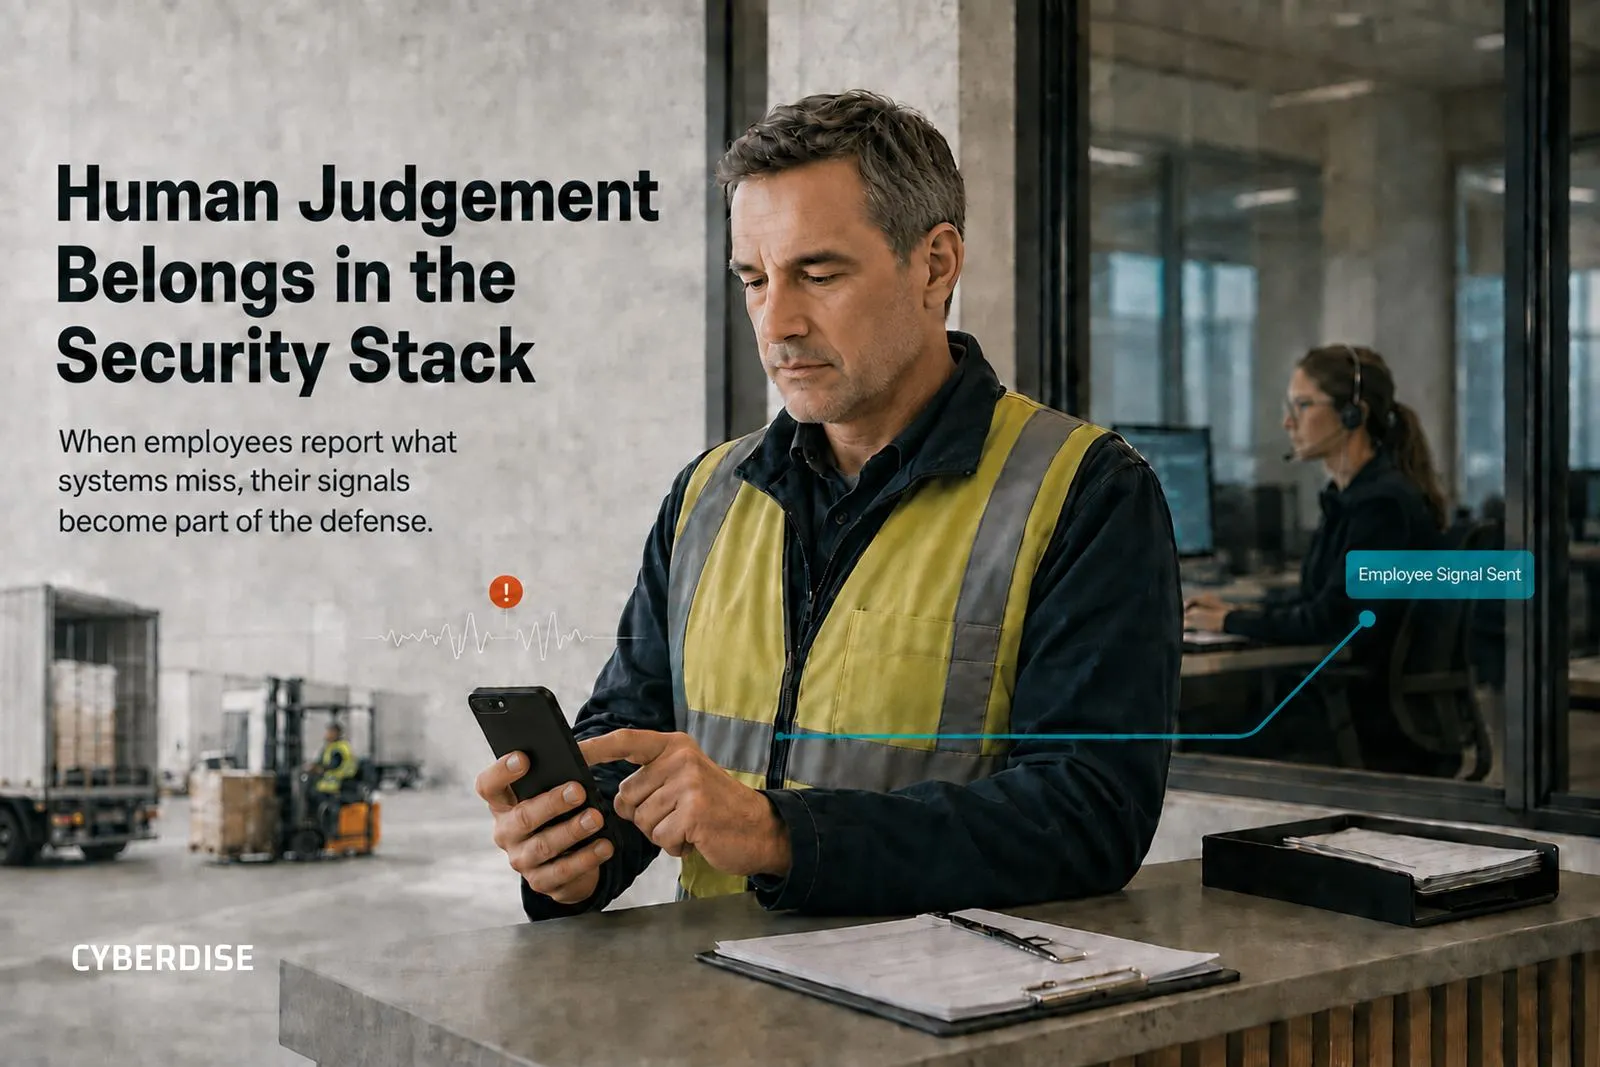
- The Signal: Was wie ein isolierter Report aussieht, wird zu einem lebenswichtigen Datenpunkt, aus dem das Sicherheitssystem lernt. Eine KI analysiert die Bedrohung sofort, deckt Muster auf und legt koordinierte Angriffe offen; dies kann entweder die Cyberdise Behavior Analytics Engine oder ein externes UEBA/SOAR-System sein. Danach reagiert das System sofort – es entfernt E-Mails und blockiert Absender, Systeme usw. in Lichtgeschwindigkeit.
- Der Feedback Loop: Das Framework lernt aus jedem Angriff und leitet diese Erkenntnisse nicht nur an das SOC weiter, sondern auch direkt zurück an den Benutzer: War es eine echte Bedrohung? Haben sie die richtige Entscheidung getroffen? Dieses transparente Feedback macht tägliche Handlungen zur Gewohnheit.
- Engineering Behavioral Defenses (BDE): Jeder echte, abgewehrte Angriff kann „sofort“ in eine individualisierte Lernerfahrung umgewandelt werden. Simulationskampagnen werden direkt aus der ursprünglichen Live-Bedrohung gestartet. Vorlagenbibliotheken gehören der Vergangenheit an. Und: Wenn sich die Gewohnheiten verbessern, sinkt das organisatorische Risiko drastisch.
Ein einheitliches, operatives Cyber-Abwehrsystem
Das ist echtes Behavioral Defense Engineering. Es ist ein einheitliches, operatives Cyber-Abwehrsystem, in dem Mitarbeiter, KI und Security Operations alle zusammen und kontinuierlich aus Live-Bedrohungen lernen. Es ist tief in Ihre bestehende Sicherheitsinfrastruktur integriert und wird e2e automatisiert.
Wir haben diesen Meilenstein erreicht, weil wir laufend mit der Forschung zusammen arbeiten und glauben, dass menschliche Cyber-Abwehr operativ und nicht akademisch sein muss. Am 25. Juni veranstalten wir ein Webinar, um genau zu zeigen, wie dieser nächste Sprung in der Praxis funktioniert. Natürlich können Sie hier auf dieser Seite noch viele weitere Änderungen erwarten
Awareness verhindert keine Angriffe – Verhalten schützt – Geschwindigkeit entscheidet