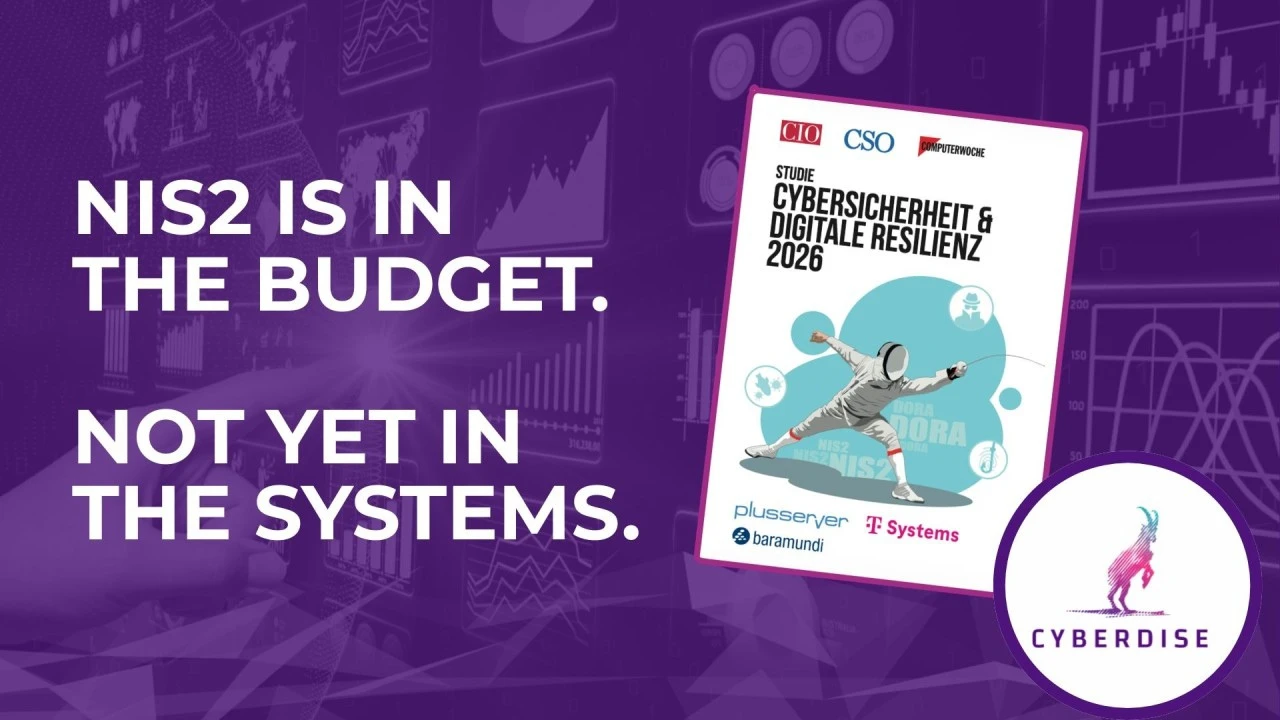
Eine neue Studie von CIO / CSO / Computerwoche (basierend auf 324 Interviews mit leitenden IT-Entscheidungsträgern in der DACH-Region, durchgeführt im November–Dezember 2025) zeichnet ein klares Bild: NIS2 verändert grundlegend, wie Organisationen über Cybersicherheit denken. Doch zwischen Compliance und tatsächlicher Resilienz klafft weiterhin eine deutliche Lücke.
Im Folgenden finden Sie die wichtigsten Erkenntnisse – und was sie für Ihre Security-Awareness- und Human-Risk-Strategie bedeuten.
Stand der NIS2-Umsetzung
NIS2 ist in Kraft. Die Frist ist abgelaufen. Dennoch bleibt die Lücke zwischen Betroffenheit und tatsächlicher Vorbereitung erheblich.
66%
der von NIS2 betroffenen Organisationen haben die Richtlinie noch nicht vollständig umgesetzt.
Nur 34 % berichten über vollständige Compliance. Weitere 10 % können nicht einmal feststellen, ob sie überhaupt betroffen sind.
47%
empfinden die Umsetzung von NIS2 als schwierig oder sehr schwierig. Nur 15 % berichten von geringen Hürden. Die größten Herausforderungen sind der hohe Umsetzungsaufwand (39 %), die komplexen Anforderungen (39 %) sowie unklare regulatorische Abgrenzungen (34 %).
Das bedeutet, dass ein großer Teil der betroffenen Organisationen im Rückstand ist – nicht aus mangelndem Interesse, sondern weil die Richtlinie operativ schwer umzusetzen ist. Unklare Abgrenzungen, Überschneidungen mit DORA im Finanzsektor und begrenzte interne Kapazitäten tragen dazu bei.
Human Risk als blinder Fleck
Social Engineering als Einstiegspunkt
Eine der zentralen Erkenntnisse der Studie: Alle großen Angriffsvektoren können (und tun es typischerweise auch) mit Social Engineering beginnen. Phishing ist nicht nur eine Bedrohung unter vielen – es ist der Einstiegspunkt zu nahezu allem anderen.
Schulungen für den Faktor Mensch
Mehr als die Hälfte der Befragten sieht Industriespionage als eine der größten Bedrohungen. Doch wenn es um Schulungen der „Human Layer“ geht, zeigen die Zahlen ein anderes Bild:
Nur 43,5 %
der Organisationen bieten verpflichtende NIS2-Management-Schulungen an. 37 % stufen sie weiterhin als freiwillig ein. In 11 % der Unternehmen existieren solche Schulungen überhaupt nicht.
56%
nennen „aktuelle Bedrohungen“ als häufigsten Schulungsinhalt – und damit die häufigste verpflichtende Kategorie der Security-Trainings in der Studie. Dennoch bezweifeln Awareness-Spezialisten, ob allgemeine Bedrohungsschulungen tatsächlich zu einer Verhaltensänderung führen.
Schulungen, die zwar informieren, aber kein Verhalten verändern, lassen die menschliche Sicherheitslage weiterhin angreifbar. Zu wissen, wie eine Phishing-E-Mail „im Prinzip“ aussieht, ist nicht dasselbe wie trainiert zu sein, sie unter Zeitdruck zuverlässig zu erkennen und zu melden.Schulungen, die zwar informieren, aber kein Verhalten verändern, lassen den Faktor Mensch weiterhin angreifbar. Zu wissen, wie eine Phishing-E-Mail „im Prinzip“ aussieht, ist nicht dasselbe wie trainiert zu sein, sie unter Zeitdruck zuverlässig zu erkennen und zu melden.
Lieferkettenrisiko – erkannt, aber unterbewertet
NIS2 verlangt ausdrücklich, dass Organisationen die Sicherheit ihrer Lieferketten aktiv steuern. Die Studie zeigt hier jedoch eine deutliche Lücke:
- Mehr als 85 % geben an, dass die Umsetzung von NIS2 zu einem größeren Lieferantenportfolio führt – mehr Zulieferer bedeuten mehr Angriffsfläche.
- Nur ein Drittel der Befragten sieht Risiken in der Lieferkette als kritisches Handlungsfeld, obwohl dies eine explizite NIS2-Anforderung ist.
- Die Anzahl der Lieferanten wächst statt zu schrumpfen – und damit vergrößert sich die Angriffsfläche, obwohl Organisationen gleichzeitig versuchen, sie abzusichern.
Viele Organisationen sind damit beschäftigt, die formalen Anforderungen von NIS2 zu erfüllen, und verlieren dabei den eigentlichen Schutzzweck der Richtlinie aus dem Blick – insbesondere die Schwachstellen in der Lieferkette gehören dabei zu den kritischsten Risiken.
KI in der Cybersicherheit und der Mensch im Entscheidungsprozess
Die Einführung von KI schreitet schnell voran. Die Studie zeigt, dass bereits zwei Drittel der Organisationen KI intensiv nutzen und drei Viertel ihren KI-Einsatz weiter ausbauen – die Hälfte davon sogar signifikant. Das erklärte Ziel des KI-Einsatzes in der Cybersicherheit? Vollautomatisierte Security-Operationen. Das ist keine ferne Vision mehr – sondern bereits die klar formulierte Entwicklungsrichtung eines erheblichen Teils der Befragten.
10 % insgesamt – 17 % bei grossen Unternehmen
wünschen sich vollständig autonome Sicherheit ohne menschliche Eingriffsmöglichkeiten. Bei Organisationen mit mehr als 1.000 Mitarbeitenden ist fast jedes fünfte Unternehmen bereit, den Menschen vollständig aus dem Security-Entscheidungsprozess zu entfernen.
Das ist bemerkenswert. Dieselbe Studie zeigt, dass über die Hälfte der Organisationen nicht einmal verpflichtende Sicherheitsschulungen etabliert hat – gleichzeitig ist jedoch ein signifikanter Teil bereits bereit, den Menschen vollständig aus sicherheitskritischen Entscheidungen herauszunehmen. Die Risiken dieser Kombination sind nicht theoretisch.
Die Ironie: Angreifer nutzen KI, um überzeugendere und stärker personalisierte Social-Engineering-Angriffe zu entwickeln. Die Antwort darauf sind besser geschulte Menschen – nicht weniger Menschen im Entscheidungsprozess. 😉
Wohin IT-Budgets 2026 fliessen
Trotz wirtschaftlicher Unsicherheiten bleibt die Investitionsbereitschaft im IT-Bereich hoch:
- 49 % planen, ihre IT-Ausgaben deutlich zu erhöhen (um 10 % oder mehr).
- 43 % planen, ihre Budgets zu halten oder moderat zu steigern.
Und der wichtigste Investitionsbereich? Informationssicherheit – mit 45,8 % liegt sie klar vor allen anderen Kategorien. Mit Blick auf den Zeitraum 2026–2029 zählen IT-Infrastruktur, Cloud, KI-Hardware und Cybersicherheit zu den vier wichtigsten Investitionsfeldern.
Security wird also nicht vernachlässigt. Die Herausforderung besteht vielmehr darin, diese Investitionen auf die richtigen Problemfelder auszurichten – dazu gehört insbesondere auch die menschliche Ebene und nicht nur der technische Stack.
Compliance wird häufig als reine Dokumentationsübung behandelt – nicht als Programm zur Verhaltensänderung. Genau in dieser Lücke finden Angriffe statt. CYBERDISE wurde entwickelt, um diese Lücke zu schließen – unsere Lösung hat gezeigt, dass sich risikobehaftetes menschliches Verhalten um bis zu 60 % reduzieren lässt, wie eine gemeinsame Studie mit der Hochschule Luzern belegt ng hat gezeigt, dass sich riskantes Verhalten um bis zu 60 % reduzieren lässt, wie eine gemeinsame Studie mit der Hochschule Luzern belegt ( link).