Eine ganze Industrie bietet den Kunden häufig Produkte und Leistungen mit wenig Nutzen an. Und die kaufen es sogar!
Heute im Jahr 2026 ist der Cybersecurity Awareness Markt rund 6.7 Milliarden USD gross[1]. Vor ein wenig mehr als 20 Jahren entstanden, wird er dominiert von Awareness oder SAT Anbietern, die ich zur zweiten Generation zähle. Firmen wie Proofpoint, Terranova, Knowbe4, Sans, Sosafe, Hoxhunt, oder wie sie alle heissen sichern sich einen Löwenanteil dieses Marktes, der auf knapp 15 Milliarden im 2031 anwachsen soll. Daneben gibt es hunderte andere Player, wie auch CYBERDISE Awareness.
Das Krasse an diesem Angebot ist aber, dass die Produkte und Dienstleistungen häufig nicht auf Verhaltensänderung abzielen. Da werden lustige, standartisierte und somit nutzlose Phishingsimulationen verkauft. Es werden Stunden mit langweiligen Schulungen zur Informationssicherheit vergeudet. Auf spielerische Art und Weise irgendwelche ‘Teachable Moments’ durchgeführt und protokolliert, welche zwar die Atttitüde gegenüber Cyberrisiken verbessern, aber nicht das Verhalten des Einzelnen.
Mein Fazit nach über einem Jahrzehnt Marktkenntnis: Vieles, was im Bereich von Cyber Awareness angeboten wird ist zwar irgendwie sinnvoll aber – leider – häufig mit sehr begrenztem Impact.
Standardschulungen und Gamification: was weiterhin nachgefragt wird
Was mich aber wirklich bedenklich stimmt, ist, dass ich Woche für Woche mit CISO’s und Security Engineers konfrontiert werde, welche zwar ihren bestehenden Cybersecurity Awareness Anbieter wechseln wollen, sie inhaltlich jedoch weiterhin dieselben Ansätze nachfragen, die in der Praxis kaum messbare Sicherheitsverbesserung bringen!
Man fragt mich nach Standardschulungen, möglichst eine Bibliothek voll. Dynamische Lernpfade, wo am Ende dieses Pfades eine nicht – oder kaum personalisierte Schulungsmassnahme steckt. Klar ist das eine Sackgasse. Und: Vielen merken das nicht einmal! Einigen ist es auch egal, sofern man wieder irgendwo ein Kreuzchen machen darf. Auch Gamification war in den letzten Jahren ein hippes Schlagwort und wird bei mir immer wieder nachgefragt. Es stimmt, dass spielerische und beizeiten wettbewerbsbasierte Schulungen häufig als weniger mühsam wahrgenommen werden. Doch der effektive Nutzen ist begrenzt: Gamification verändert oft Wissen – aber nicht Verhalten unter Stress.
Was richtiges Cybersecurity Awareness erreichen soll
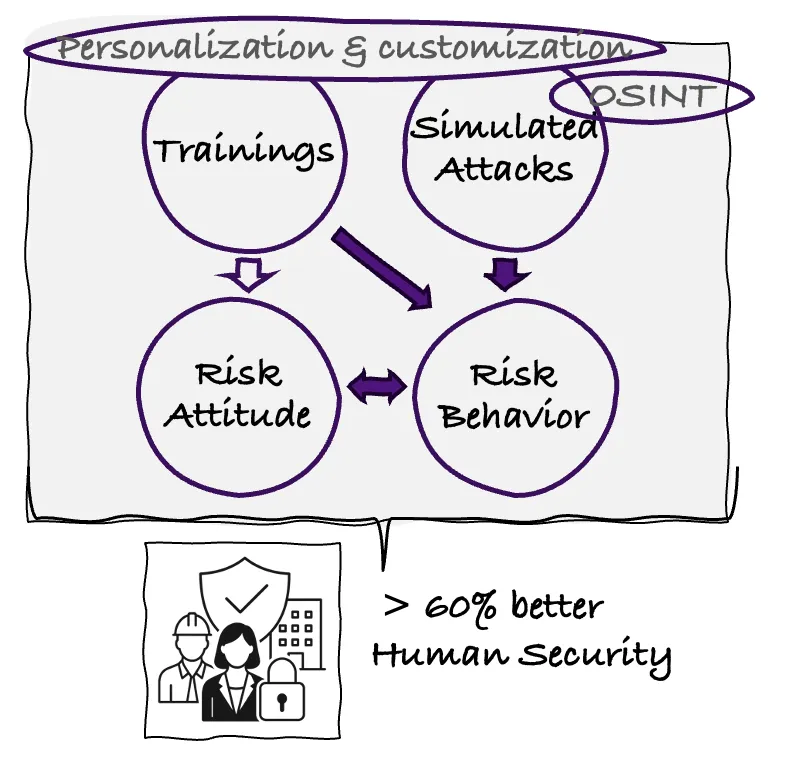
Doch – Was ist nun richtiges Awareness? Studien zeigen: Normatives Training verbessert die Einstellung, aber nur begrenzt das tatsächliche Verhalten. Die Mitarbeitenden wissen heute oft, was richtig wäre – sie handeln aber anders. Richtiges Cybersecurity Awareness adressiert daher:
- Das Erreichen einer gesunden Risikoeinstellung (Attitüde)
- Eine beobachtbare Verbesserung des Risikoverhaltens (Behavior)
Das sind zwei verschiedene Paar Schuhe und müssen spezifisch beeinflusst werden. Eine HSLU Studie von 2025 [2] zeigt, dass Angriffsimulationen besser sind als normative Trainings. Personalisierte Simulationen wirken wiederum besser als klassische (standartisierte) Phishing-Übungen und KI-/OSINT-gestützte Spear-Phishing-Exposition verbessert Risikoverhalten am stärksten.
Kontinuität, Wiederholung und KI
Weiter muss Awareness kontinuierlich sein, Kunden die 2x pro Jahr etwas tun, sparen sich das Geld und lassen es lieber sein (Ich weiss, ‘wenn da nur der Regulator nicht wäre’). Nach Fehlverhalten sollte immer sofortiger Lernimpuls erfolgen. Solche Events, wie auch alle anderen – bitte kurz gehaltenen – Teachable Moments haben in einer sinnvollen KPI-Struktur eingebettet zu sein. Und dann ist da die Wiederholung. Gutes Awareness wiederholt. Die Leute beginnen sich erst zu ändern, wenn uns Spezialisten der Lerninhalt schon lange zum Hals raushängt! Und das ist noch die KI: Wir wissen inzwischen, dass KI generierte Spear-Phishing Mails Klickraten von menschlichen Experten übertreffen[3] . Wenn die Kriminellen KI einsetzen, dann haben wir unsere Mitarbeitenden auch mit KI zu schulen. Die HSLU-Studie zeigt obendrein, dass der Einsatz von OSINT-Daten bei Phishing-Übungen bei die Sensibilisierung signifikant verstärkt (Wow, woher wissen die denn solche privaten Sachen über mich?).
Zusammengefasst: was richtiges Cybersecurity Awareness ausmacht
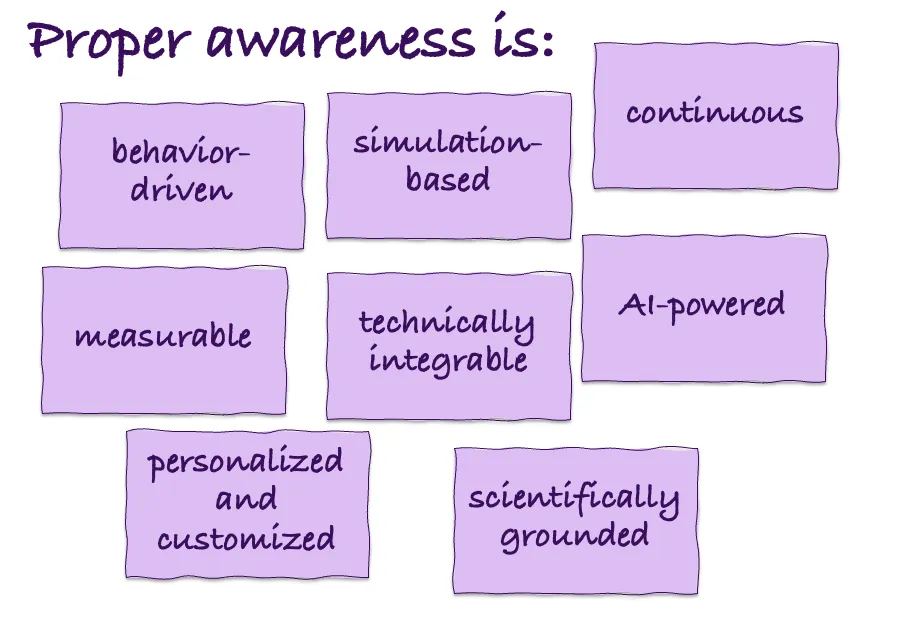
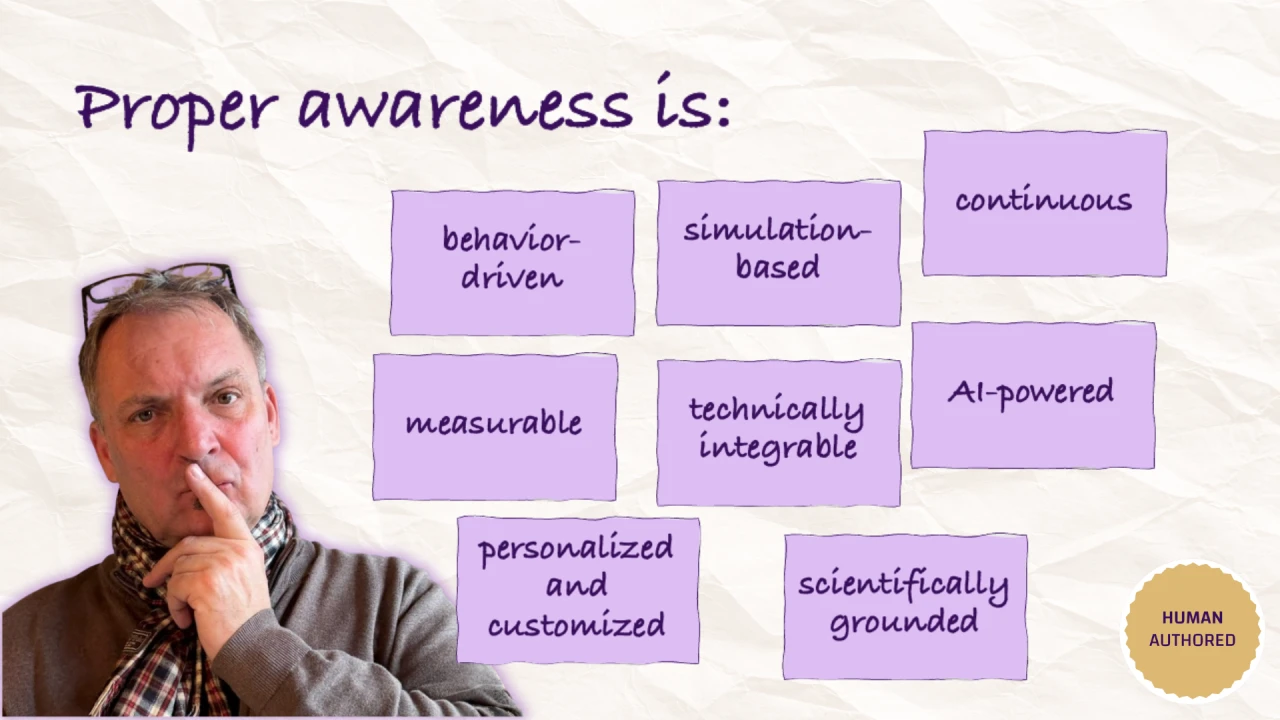
Zusammenfassend ist richtiges Awareness:
- verhaltensorientiert
- simulationsbasiert
- kontinuierlich
- personalisiert und angepasst
- messbar
- technisch integrierbar
- AI-gestützt, mit OSINT Daten
- wissenschaftlich fundiert
Alles andere ist Pflichtschulung!
Richtiges Cybersecurity Awareness bedeutet Risikoverhalten verbessern und nicht irgendwelche Schulungskampagnen mit netten Kursen oder die Bespassung des Personals mit irgendwelchen Phishes die man meilenweit erkennen kann!
—
Bin ich mit dieser Einschätzung allein – oder beobachten auch andere die gleichen strukturellen Einschränkungen in unserer Branche?
References:
[1] https://www.mordorintelligence.com/industry-reports/security-awareness-training-market
[2] https://cdn.sanity.io/files/d9ejloir/production/c04e101f80d23efe3ca4d51f961dd5dc04b9b3e2.pdf
[3] https://cdn.sanity.io/files/d9ejloir/production/1b157aa9316752311057159b59c4092afcabeda8.pdf