Der Cyberangriff auf Marks & Spencer macht es deutlich:
Große Unternehmen mit komplexer Organisation, vielen Sprachen, mehreren LMS-Systemen, heterogenen Metadatenlandschaften und hoher Prozessvarianz brauchen Cybersecurity-Awareness-Lösungen, die auf solche Herausforderungen zugeschnitten sind. Andernfalls verkommt die Mitarbeitersensibilisierung für Cyber-Risiken zur Farce und es besteht die Gefahr eines konzernweiten Ausfalls.
Was bei Marks & Spencer passiert ist
Ein Cyberangriff störte die Liefersysteme von M&S und führte tagelang zu leeren Regalen[1]. Der Schaden wird auf 300 Millionen Pfund geschätzt. Am 21. Mai 2025 gab Stuart Machin, CEO von M&S, bekannt, dass die Lieferketten wiederhergestellt sind und Kunden wieder alles, was sie benötigen, in den Marks-&-Spencer-Filialen finden. Anders verhält es sich mit den M&S-Webshops; diese bleiben bis Juli 2025 außer Betrieb.
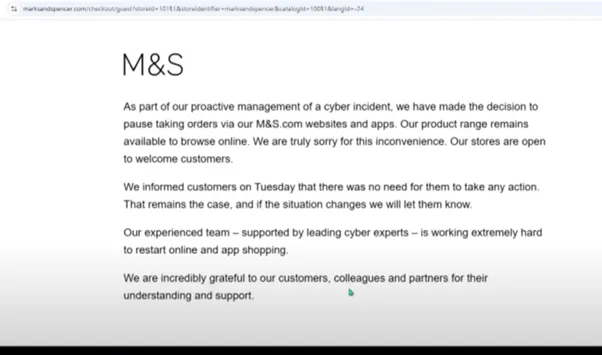
Ebenfalls am 21. Mai 2025 bestätigte Machin, dass dem Vorfall ein Ransomware-Angriff zugrunde liegt, initiiert durch Social Engineering (Phishing/Business Email Compromise) [2]. [Bereits im Vorfeld warnte das britische National Cyber Security Centre (NCSC), dass Kriminelle Cyberangriffe auf britische Einzelhändler durchführen und sich dabei als IT-Helpdesks ausgeben.
Was ChatGPT und Gemini zur Prävention empfehlen
Fragt man Cybersicherheitsspezialisten oder den Chatbot Ihres Vertrauens, so erhält man verschiedene Empfehlungen. Siehe die zusammengefassten Ratschläge von Google und OpenAI:
- ChatGPT: Strengthen Identity and Access Management; Enhance Employee Training; Develop and Test Incident Response Plans; Secure Virtual Infrastructure; Implement Zero-Trust Architecture
- Gemini: Security Training; Robust MFA; Phishing Detection; Third-Party Risk Management; Incident Response Plans
Diese sinnvollen Security-Empfehlungen weisen eindeutige Gemeinsamkeiten auf.
Cybersecurity-Awareness als Säule der Prävention
Die Analysen des Marks-&-Spencer-Hacks legen den Schluss nahe, dass ein besseres Training des menschlichen Faktors möglich gewesen wäre. Natürlich ist ein wirksames, weitreichendes und mitarbeiterorientiertes Programm zur Cybersicherheitssensibilisierung – oder das Fehlen eines solchen – ein kritischer Punkt für jedes Unternehmen. Jedoch ist es für große Unternehmen nicht einfach, gute Awareness-Programme zu implementieren.
Der steinige Weg zu einem Awareness-Programm in grossen Unternehmen
Marks & Spencer ist mit rund 66.000 Mitarbeitern in über 50 Ländern vertreten. M&S betreibt verschiedene HR- und Lernmanagementsysteme (Oracle HCM, JDA Workforce etc.). Die zugrunde liegende Komplexität der Prozesse, Systemarchitekturen und Kultur eines Unternehmens wie M&S stellt schon für sich allein eine Herausforderung dar. Diese Herausforderung spiegelt sich auch in den Anforderungen an eine geeignete Cybersecurity-Awareness-Lösung wider.
Gemäß unserer Erfahrung haben Unternehmen von der Größe und Komplexität von M&S oft die folgenden Anforderungen an eine Cybersecurity-Awareness-Lösung:
- Mehrstufige Mehrmandantenfähigkeit zur Abbildung der rechtlichen und organisatorischen Struktur des Unternehmens.
- Die Fähigkeit, mehrere Datenquellen für Mitarbeiterstammdaten zu nutzen, um sowohl zielgerichtete als auch länderspezifische Rollouts durchzuführen.
- Anpassbarkeit an die bestehende technische Infrastruktur (APIs, Whitelisting, Berichtswege und -möglichkeiten). Eine Awareness-Lösung steht nicht für sich allein, sondern muss in die bestehende Systemlandschaft integriert werden.
- Erfüllung der Anforderungen aus Datenschutz, Betriebsrat, Rechtsabteilung und Unternehmenskommunikation
- Anpassbare Inhalte (Schulungen und Phishing-Tests). Das bedeutet, dass die Schulungen und Phishing-Templates an die sprachlichen und kulturellen Besonderheiten angepasst werden können und hochwertige Übersetzungen bieten. Darüber hinaus erwarten Sie fundierte, fesselnde und gut strukturierte Lernressourcen.
- Vereinfachung von Prozessen wie z. B. der Stammdatenverwaltung einschließlich der Verwaltung von Benutzerduplikaten, die Reduzierung des Aufwands für die Vorbereitung über verschiedene Organisationseinheiten hinweg sowie die Integration von Stakeholdern einschließlich rollen- und berechtigungsbasierten Zugangs für IT, Governance, Betriebsrat usw.
- Einfache Berichterstellung und Auswertung (Ergebnisse, Erfolgsquoten), sowohl die direkte Verfügbarkeit von KPIs in Dashboards als auch deren Export und Übernahme in andere Berichts- oder Analysesysteme.
Produktfeatures einer Awareness-Lösung für Grosskunden
- Mehrstufige Mehrmandantenfähigkeit
- Mehrsprachige, lokalisierte und anpassbare Inhalte
- Automatisiertes Whitelabeling von Inhalten
- Rollenspezifische Tests und Lernpfade
- Vorlagenbibliotheken, Autorentools und KI-gestützte Inhaltserstellung zur Erstellung von Inhalten, die über den Umfang der bereitgestellten Vorlagen hinausgehen
- Modulares Kursdesign mit vordefinierten Lehrplänen
- Teachable Moments (Awareness Redirects)
- Auto-Reporting-Tool (Phish Button & Threat Analytics)
- GDPR-by-Design, kein Tracking ohne Zustimmung, mehrstufige Anonymisierung
- Interoperabilität zwischen HR, LMS, Mail, AD, Analytics
- Admin-Support-Tools, Handbücher/Wiki und FAQs
Weder einfach noch günstig
- Phishing-Simulationen und Awareness-Schulungen sind keine Low-Budget-Initiativen in Großunternehmen wie Marks & Spencer. Sie verursachen erhebliche Planungs- und Betriebskosten, wenn sie nicht durchdacht integriert und automatisiert werden.
Es ist einfach so: Unternehmen brauchen ein Produkt für Cybersecurity-Awareness, das anpassungsfähige und kontextabhängige Inhalte liefert, sich nahtlos integrieren lässt, Workflows automatisiert und interne Teams wirklich entlastet – insbesondere in großen Unternehmen.
Wir bei CYBERDISE | Cybersecurity Awareness tun alles, um alle Mitarbeiter smarter und somit das Unternehmen selbst sicherer zu machen – gerade bei großen Unternehmen!
Bis bald, Palo Stacho
[1]ITV-News 21.05.2025 https://www.youtube.com/watch?v=1fdL9znFbm4
[2]BBC 21.5.2025 https://www.bbc.com/news/articles/c0el31nqnpvo