Deepfake-Betrug: 25 Millionen US-Dollar nach gefälschter Videokonferenz
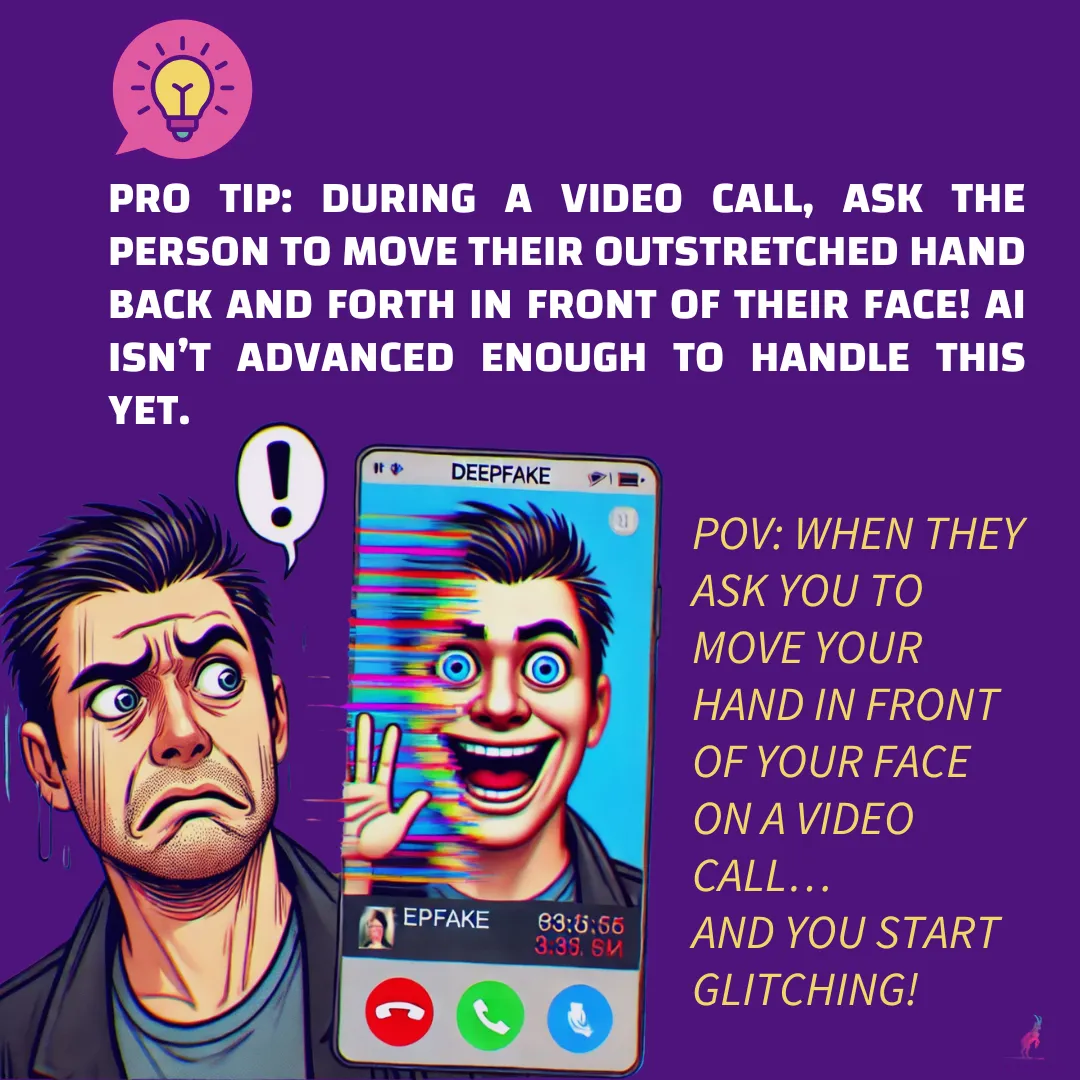
Ein Mitarbeiter der Finanzabteilung eines globalen Unternehmens wurde kürzlich durch eine gefälschte Videokonferenz zur Überweisung von 25 Millionen US-Dollar verleitet. Die Cyberkriminellen nutzten eine fortschrittliche Deepfake-Technologie und gaben sich mit erstaunlicher Akribie als Finanzchef und andere Mitarbeiter des Unternehmens aus. Ihre KI-generierten Stimmen und Gesichtszüge waren überzeugend genug, um den besagten Mitarbeiter dazu zu bringen, diese beträchtliche Summe zu überweisen. Der Betrug wurde erst aufgedeckt, als sich der Angestellte an die Zentrale wandte, um eine Bestätigung zu erhalten (1). (1).
Dieser alarmierende Fall verdeutlicht den wachsenden Trend zur KI-gestützten Cyberkriminalität.
Kosten für das Unternehmen: 25 Millionen US-Dollar
Quishing: Betrug mit gefälschten QR-Codes
QR-Code-Phishing oder „Quishing“ ist eine wachsende Cyberbedrohung, die sich schnell ausbreitet. Hacker nutzen QR-Codes, die immer mehr zum Alltag gehören, um bösartige Links zu verstecken. Diese gefälschten Codes können in E-Mails, auf Plakaten oder sogar in Speisekarten von Restaurants zu sehen sein. Wenn jemand den Code scannt, wird er oft unfreiwillig auf eine bedenkliche Website weitergeleitet, um persönliche Daten zu stehlen oder Malware zu installieren. Mit der zunehmenden Verbreitung von QR-Codes, insbesondere seit der Pandemie, haben Cyberkriminelle eine ideale Möglichkeit gefunden, Menschen auszutricksen und herkömmliche Sicherheitsmaßnahmen zu umgehen.
Weitere Einzelheiten finden Sie in unserem vollständigen Blog-Beitrag über den Anstieg von Quishing.
Nordkoreanische Hacker nehmen Diehl Defense ins Visier
Diehl Defense, ein deutscher manufacturer of missiles and ammunition, recently fell victim to a phishing attack orchestrated by Kimsuky, a North Korean state-sponsored hacking group. The attackers posed as US-Verteidigungsunternehmen aus und setzten gefälschte Stellenangebote ein, using sophisticated social engineering to deceive employees. By referencing Diehl’s location in Überlingen, the hackers made their campaign even more convincing.
Es wird vermutet, dass dieser Angriff mit dem Interesse Nordkoreas an Diehls Raketensystem Iris-T zusammenhängt (2). Die gestohlenen Daten könnten dazu verwendet werden, die nordkoreanische Raketenentwicklung voranzutreiben oder an andere Staaten zu verkaufen. Nordkorea hat es in der Vergangenheit immer wieder auf die Bereiche Energie, Verteidigung sowie Luft- und Raumfahrt abgesehen, um seine Waffenprogramme weiterzuentwickeln.
Kosten für das Unternehmen: Durchgesickerte hochsensible Daten
Die kostenlose Cybersecurity Awareness Edition von Cyberdise
Am 15. Oktober 2024 startete die kostenlose Cybersecurity Awareness Edition der KI-gestützten Lösung von Cyberdise. Ganz gleich, ob Sie beim Thema Cybersecurity Awareness am Anfang stehen oder nach einer erweiterungsfähigen Lösung suchen, die Freemium-Edition bietet die wesentlichen Funktionen zum Schutz Ihres Unternehmens.
[1] CNN. „Hongkonger Finanzdienstleister durch Deepfake-Angriff um 25 Millionen US-Dollar betrogen“. CNN International, 4. Februar 2024, https://edition.cnn.com/2024/02/04/asia/deepfake-cfo-scam-hong-kong-intl-hnk/index.html.
[2] Naraine, Ryan. „North Korea Hackers Linked to Breach of German Missile Manufacturer.“ SecurityWeek, 30. September 2024, https://www.securityweek.com/north-korea-hackers-linked-to-breach-of-german-missile-manufacturer/.