Wir sprechen aktuell viel darüber, dass KI der bessere Hacker wird. Was dabei oft übersehen wird: Das ist nur die erste Phase. Eine sprichwörtliche Cybercrime-Zeitenwende beginnt danach.
Das Ende des klassischen Spielfelds
In den letzten Jahrzehnten waren Cyberangriffe relativ klar strukturiert: Schwachstelle finden, Exploit entwickeln, Zugriff erhalten und so weiter — die Abfolge, die üblicherweise als «Cyber Kill Chain» beschrieben wird.
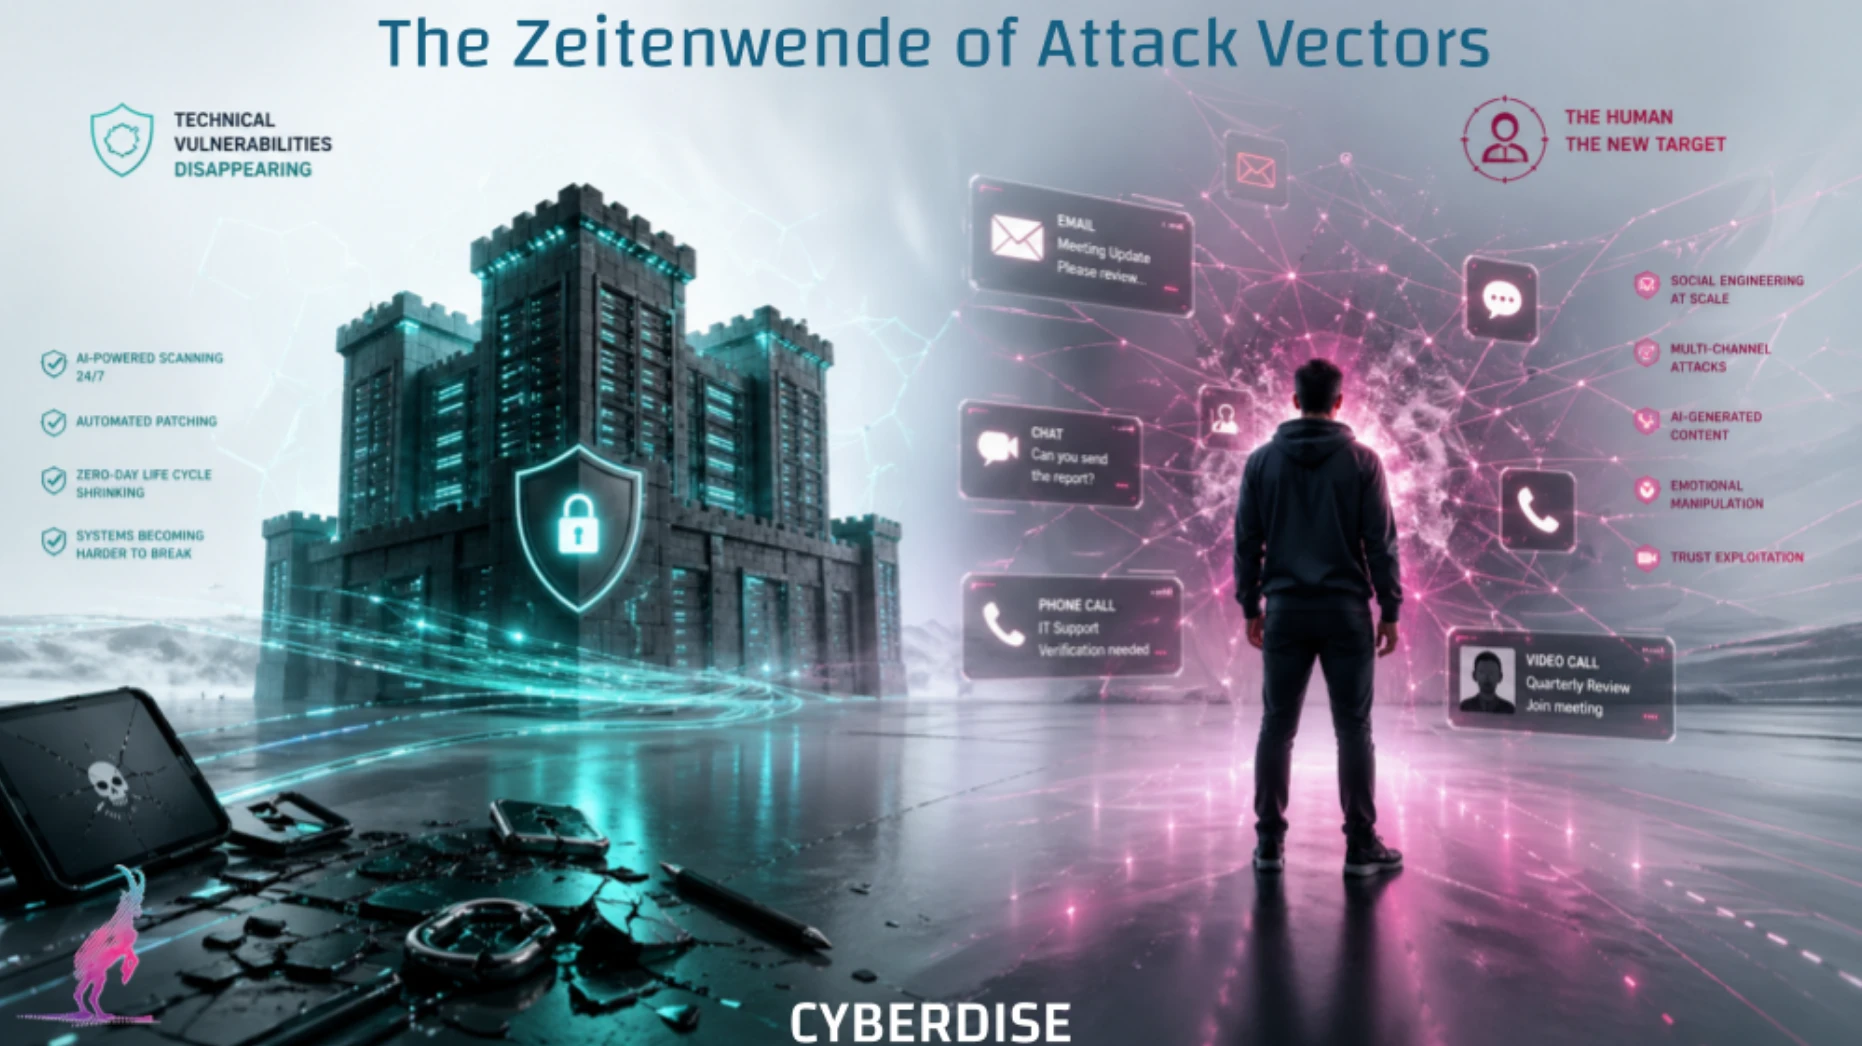
Der Engpass in dieser Kette lag immer bei der technischen Lücke. Schwachstellen, geschweige denn 0-Days, waren rar, teuer und hochprofitabel. Mit KI ändert sich genau das. Systeme wie die von Anthropic gezeigten Modelle sind bereits in der Lage, Schwachstellen schneller zu finden und systematischer zu analysieren — und perspektivisch auch automatisiert zu validieren und zu patchen. Die Halbwertszeit eines 0-Days sinkt drastisch, weil er ab sofort schnell entdeckt und geschlossen wird.
Wenn Exploits ihren Wert verlieren
Das führt zu einer ökonomischen Verschiebung, die kaum diskutiert wird. Angreifer optimieren nicht für Eleganz — sie optimieren für Rendite. Und genau hier kippt das System.
Eine Schwachstelle, die sonst niemand kannte, blieb lange nutzbar.
Ihre Halbwertszeit sinkt drastisch, weil sie schnell gefunden und geschlossen werden.
Der Einbruch über die Technik zahlte sich verlässlich aus.
Derselbe Aufwand verschafft weniger Zugang — der ROI sinkt.
Handarbeit, und leicht zu erkennen, wenn sie schlecht gemacht war.
Dank KI — und genau das macht es das Kapital wert.
Kapital und Energie werden dorthin wandern, wo sich die Angriffe noch lohnen — das ist die logische Konsequenz.
Der Mensch als letzter wirklich rentabler Angriffspunkt
Und hier kommt die unbequeme Wahrheit: Wenn Systeme härter werden, bleibt nur noch eine echte Schwachstelle übrig — der Mensch. Das ist keine neue Erkenntnis. Neu ist die Dynamik, die wir erwarten müssen. Die Daten zeigen bereits heute eine klare Entwicklung:
- Die Mehrheit aller Angriffe beginnt mit Social Engineering.
- KI-generierte Phishing-Kampagnen skalieren massiv.
- Angriffe werden personalisiert, mehrstufig und kanalübergreifend.
Das bedeutet, dass die menschliche Angriffsfläche weiterhin offen bleibt, während die technische Sicherheit erheblich zunehmen wird.
Die neue Qualität der Angriffe
Was sich parallel verändert, ist die Art der Angriffe selbst. Wir bewegen uns weg von der einfachen Phishing-Mail hin zu etwas, hinter dem ein anderes Handwerk steckt:
Das Entscheidende dabei ist, dass diese Angriffe nicht mehr manuell sind. Sie sind automatisiert und damit skalierbar, sie sind datengetrieben, und sie werden von den Kriminellen kontinuierlich optimiert. Kurz: KI macht Social Engineering industriell.
Die stille Verschiebung in den Unternehmen
Während sich die Vektoren der Angreifer verändern, passiert bei uns intern oft das Gegenteil. Der Fokus bleibt auf der Technik — Infrastruktur, Compliance, Tools. Der oben erwähnte Report zeigt es deutlich: Security-Budgets steigen weiter, aber die Investitionen fliessen primär in technische Massnahmen. Gleichzeitig bleibt der Mensch unteradressiert. Das ist ein strukturelles Problem, und eines, das wir nur zu gut kennen.
Die Zeitenwende der Angriffsvektoren
Die eigentliche Zeitenwende ist deshalb nicht technologisch, sie ist strategisch. Cybersecurity war lange eine Frage von: «Wie schützen wir unsere Systeme?» Sie wird zunehmend zu einer anderen: «Wie verändern wir menschliches Verhalten unter Angriff?»
Die Realität ist: Die Systeme werden robuster, die Angriffe werden intelligenter, und die Menschen bleiben konstant manipulierbar. Das Spielfeld beginnt sich zu verschieben — dauerhaft. Wir bewegen uns in Richtung einer neuen Realität, in der 0-Days seltener und kurzlebiger werden, technische Angriffe an Attraktivität verlieren und Social Engineering zum dominanten Angriffsvektor wird. Nicht weil es neu ist, sondern weil es fast das Einzige ist, was den Cyberkriminellen übrig bleibt.
Die grösste Herausforderung der nächsten Dekade ist kein System — es ist menschliches Verhalten. Und genau dort entscheidet sich Cybersecurity künftig: bei der Stärkung der Behavioral Defenses. Andere verbessern das Wissen der Mitarbeitenden; Cyberdise ändert deren Verhalten.