Haben Sie schon einmal einen QR-Code gescannt, um die Speisekarte in einem Restaurant aufzurufen? Oder haben Sie vielleicht in einem bekannten Geschäft einen QR-Code gesehen, der einen „€ 20-Rabatt“ angeboten hat? Wir alle haben uns an die Vorzüge von QR-Codes gewöhnt. Aber wie bei vielen anderen Tools haben auch hier Betrüger herausgefunden, wie sie daraus einen Vorteil ziehen können. Quishing ist eine neue Art von Phishing, bei dem schädliche Links in einen harmlos aussehenden QR-Codes eingebettet werden, wodurch Ihr Unternehmen und Ihre Mitarbeiter gefährdet werden.
So funktioniert Quishing
Quishing funktioniert, indem ein bösartiger Link in einen QR-Code eingebaut wird. Wenn Sie den Code scannen, gehen Sie davon aus, eine legitime Website aufzurufen, wie das Mitarbeiterportal Ihres Unternehmens oder eine vertrauenswürdige Startseite. In Wirklichkeit werden Sie jedoch auf eine gefälschte Website geführt, die darauf abzielt, sensible Daten , wie Ihre Anmeldedaten oder sogar Zahlungsinformationen abzugreifen.
Das Tückische daran: QR-Codes sind so einfach und praktisch, dass es schwer zu erkennen ist, ob sie sicher sind oder nicht. Cyberkriminelle können betrügerische QR-Codes an allen möglichen Stellen verstecken:
• Eine informelle E-Mail eines Arbeitskollegen • Ein gefälschter Veranstaltungsflyer, der in Ihrem Büro aufliegt • Ein Produktetikett, das offiziell aussieht • Eine E-Mail, die scheinbar ein IT-Update ankündigt, das Sie gewohnt sind zu sehen
Diese Codes sind so unauffällig, dass man leicht darauf hereinfallen kann. Und leider genügt ein einziger falscher Scan, um die Sicherheit Ihres Unternehmens zu gefährden.
Warum QR-Codes im Arbeitsalltag ein attraktives Ziel sind
QR-Codes gehören mittlerweile zum Arbeitsalltag. Wir verwenden sie für den schnellen Zugriff auf Marketingmaterialien, Visitenkarten oder sichere Dokumente. Aber diese weite Verbreitung macht sie auch zu einem attraktiven Ziel für Cyberkriminelle. So kann es vorkommen, dass Ihnen jemand eine ganz normale E-Mail schickt oder auf einer Veranstaltung einen Flyer mit einem QR-Code verteilt, der zwar harmlos erscheint, in Wirklichkeit aber eine Falle ist.
Deshalb ist es so wichtig, dass Sie Ihr Team darin schulen, wachsam zu bleiben, potenzielle Warnsignale zu erkennen und vor dem Scannen eines QR-Codes immer zweimal nachzuprüfen.
Das Team mit QR-Code-Phishing-Simulationen testen
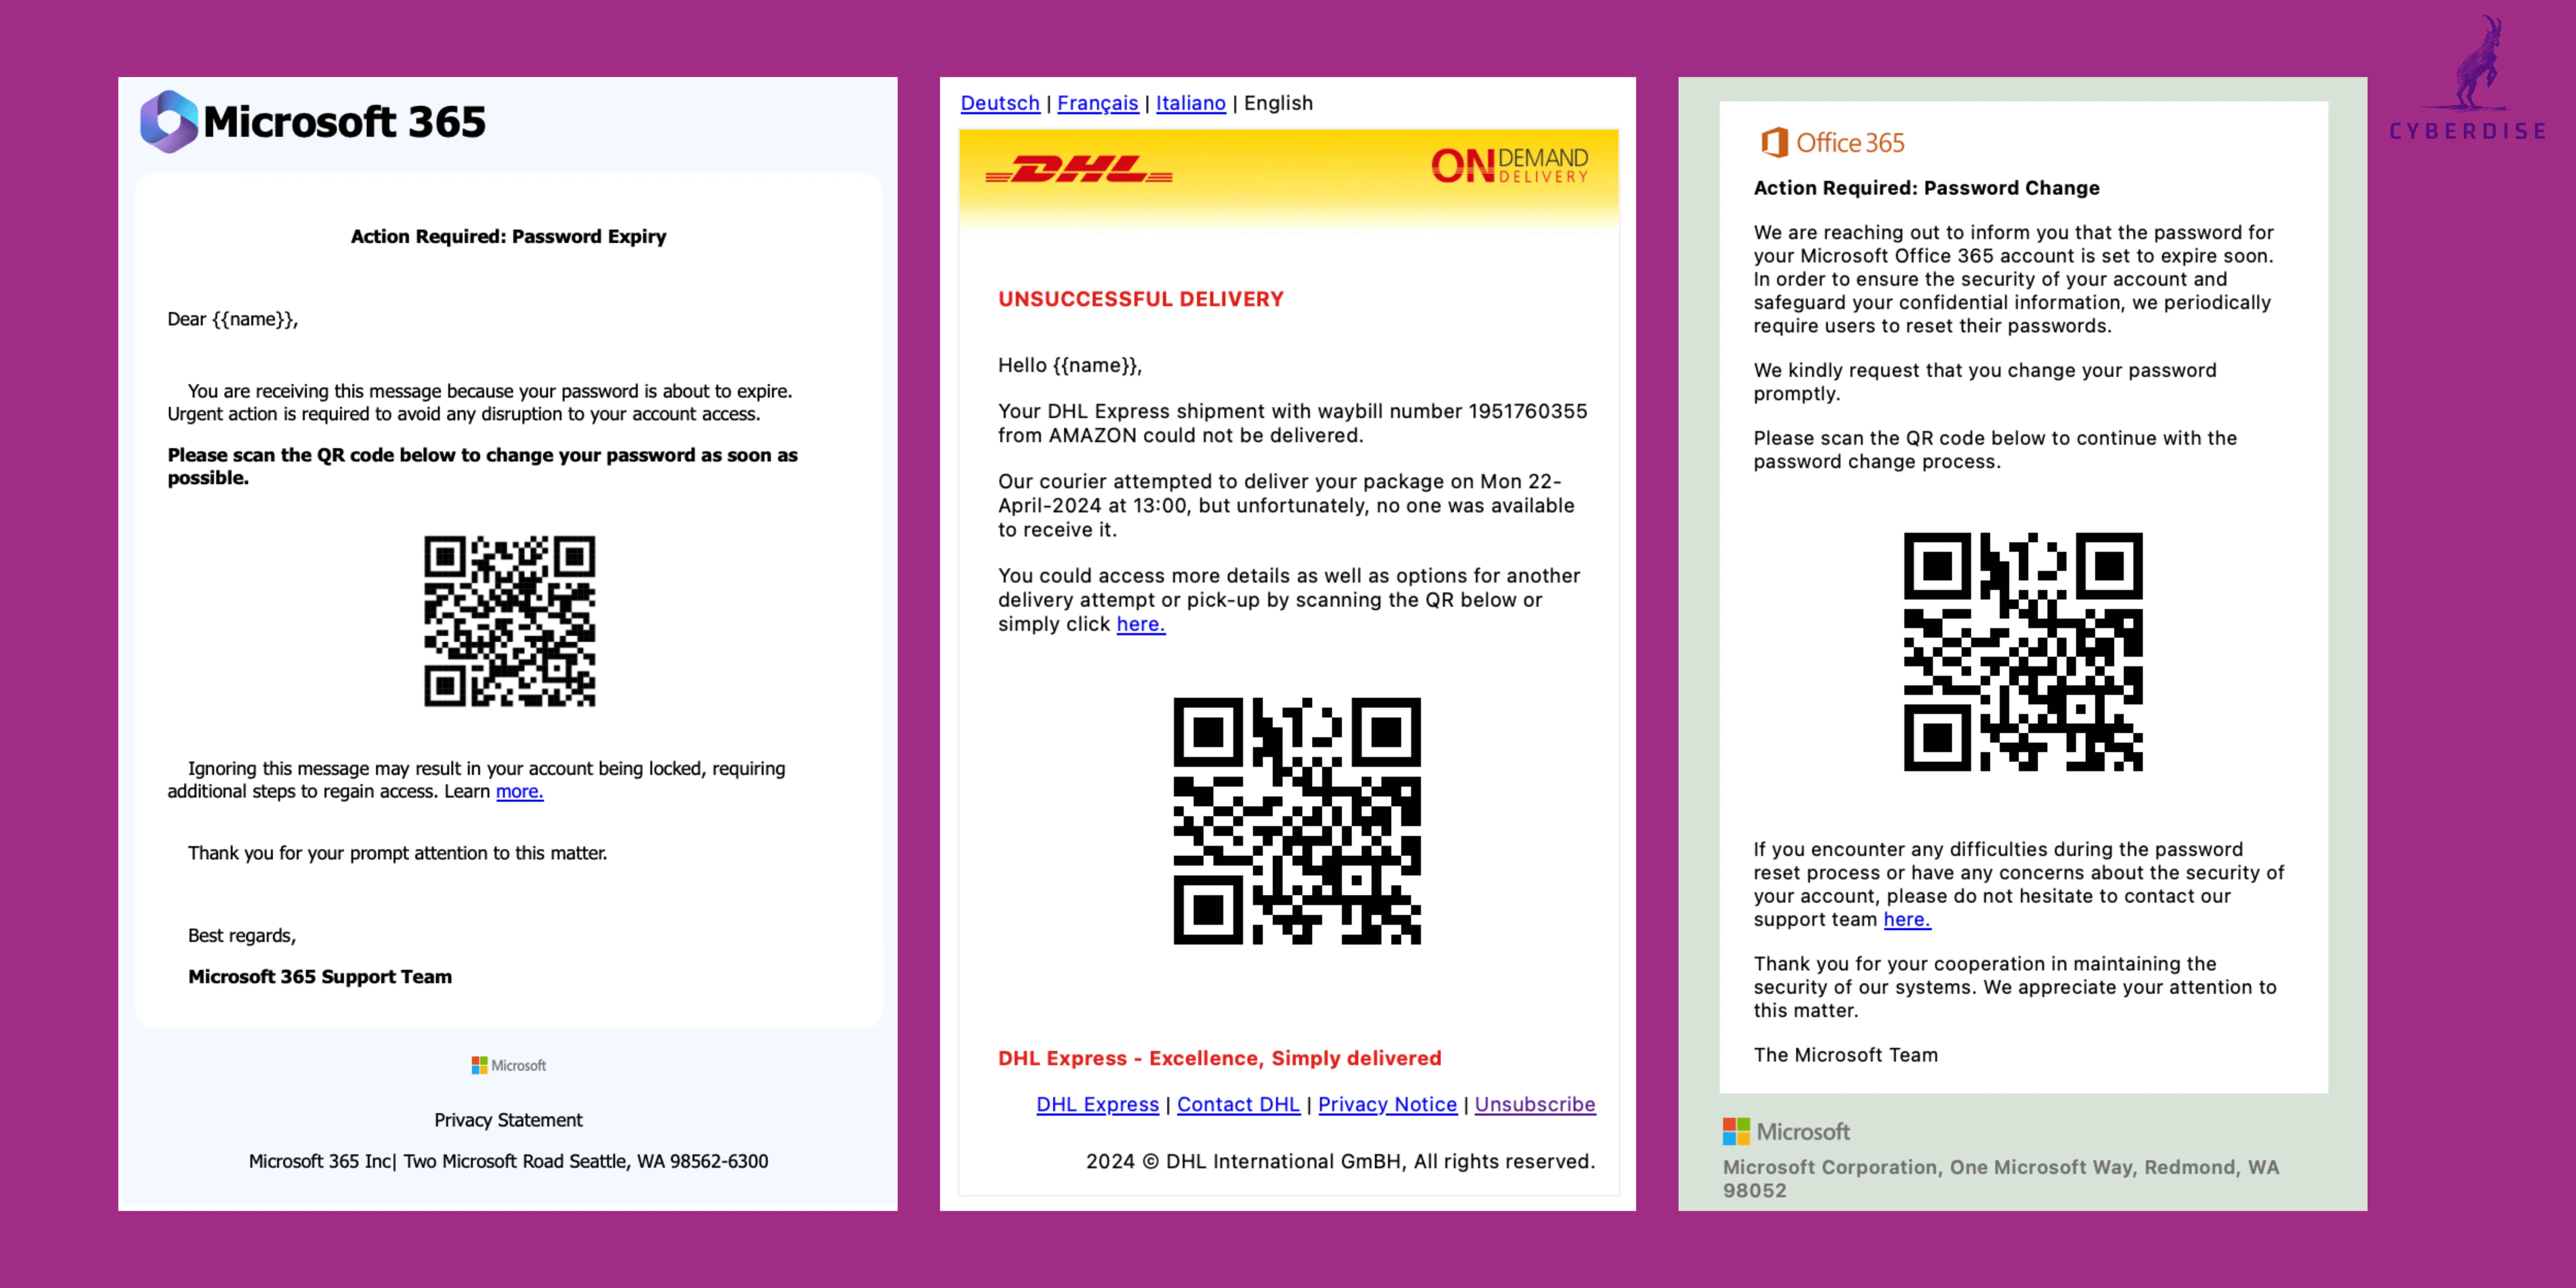
Abb.1 Cyberdise: 3 verschiedene Beispiele für QR-Code-Phishing-Simulationen
Der beste Weg, um sicherzustellen, dass Ihr Team auf Phishing-Angriffe vorbereitet ist, besteht darin, es einem Test zu unterziehen allerdings auf eine sichere, kontrollierte Weise. Hier kommen unsere QR-Code-Phishing-Simulationen ins Spiel. Sie helfen Ihnen, Schwachstellen bei der Abwehr von Angriffen zu finden, indem reale Gefahren simuliert werden.
Wir erstellen Szenarien, die so aussehen und so ausgerichtet sind wie alltägliche Situationen, denen Ihre Mitarbeiter gegenüberstehen – sei es ein QR-Code in einer E-Mail – oder in ein Dokument eingebettet, mit dem regelmäßig gearbeitet wird. Wenn ein Mitarbeiter einen dieser Codes scannt, erhält er/sie sofort Rückmeldung, ob das die richtige Wahl war oder ob man in eine Falle getappt ist.
Das können unsere QR-Code-Phishing-Simulationen für Sie tun:
1. Realitätsnahe Szenarien: Wir passen die Simulationen an Ihre Branche und die typischen Verhaltensweisen Ihrer Mitarbeiter an, sodass Sie ein klares Bild erhalten, wo die Schwachstellen liegen. 2. Verwertbare Einsichten: Nach der Simulation erhalten Sie detaillierte Berichte, die genau aufzeigen, wo das Sicherheitsbewusstsein Ihres Teams verbessert werden kann, sowie praktische Schritte zur Erhöhung der Sicherheit. 3. Gesteigertes Sicherheitsbewusstsein: Bei diesen Simulationen werden Ihre Mitarbeiter nicht nur getestet, sondern auch aktiv geschult, sodass im täglichen Leben das Thema Cybersicherheit im Vordergrund steht.
So schützen Sie sich vor Quishing
Sie können sofort Maßnahmen ergreifen, um Ihr Risiko lower your risk auf einen Quishing-Angriff hereinzufallen, zu verringern. Hier erfahren Sie, wie:
• Vor einem Scan, eine Verifizierung vornehmen: Bringen Sie Ihren Mitarbeitern bei, immer zu überprüfen, woher ein QR-Code stammt, insbesondere wenn sie ihn in einer E-Mail oder von einer unerwarteten Quelle erhalten. • Bilden Sie Ihr Team aus: Regelmäßige Schulungen sind der Schlüssel zum Erfolg. Stellen Sie sicher, dass die Mitarbeiter die Risiken von Quishing kennen und wissen, wie sie verdächtige QR-Codes erkennen können und was sie tun müssen, wenn ihnen etwas verdächtig vorkommt. • Testen Sie Ihre Abwehrmaßnahmen: Warten Sie nicht auf einen tatsächlichen Angriff, um zu sehen, wo Ihre Schwachstellen liegen. Führen Sie Phishing-Simulationen durch – einschließlich Quishing-Szenarien -, um herauszufinden, wie gut Ihr Unternehmen auf echte Bedrohungen vorbereitet ist.
Quishing mag eine neue Phishing-Technik sein, risk it poses toaber das Risiko. das für Ihr Unternehmen besteht, ist hoch. Da sich diese Bedrohung ständig weiterentwickelt, ist es wichtig, ihr immer einen Schritt voraus zu sein. Hier kommen unsere QR-Phishing-Simulationen zum Tragen, mit denen Sie Ihre Mitarbeiter unterrichten und testen, bzw. davor schützen können, Opfer solcher Angriffe zu werden.