Cyberkriminelle sind bemerkenswert gut darin geworden, technische Sicherheitskontrollen zu umgehen. Statt Software-Schwachstellen auszunutzen, zielen viele moderne Angriffe auf etwas viel Einfacheres ab: das menschliche Verhalten.
Eines der am schnellsten wachsenden Beispiele ist ClickFix. Anstatt Nutzer dazu zu bringen, einen bösartigen Anhang anzuklicken, führen Angreifer sie durch einen scheinbar legitimen Fehlerbehebungs- oder Verifizierungsprozess. Das Opfer führt die schädliche Aktion letztlich selbst aus. Klassische Phishing-Übungen sind nach wie vor wertvoll, decken aber nicht mehr das gesamte Spektrum des modernen Social Engineering ab.
Was ist ClickFix?
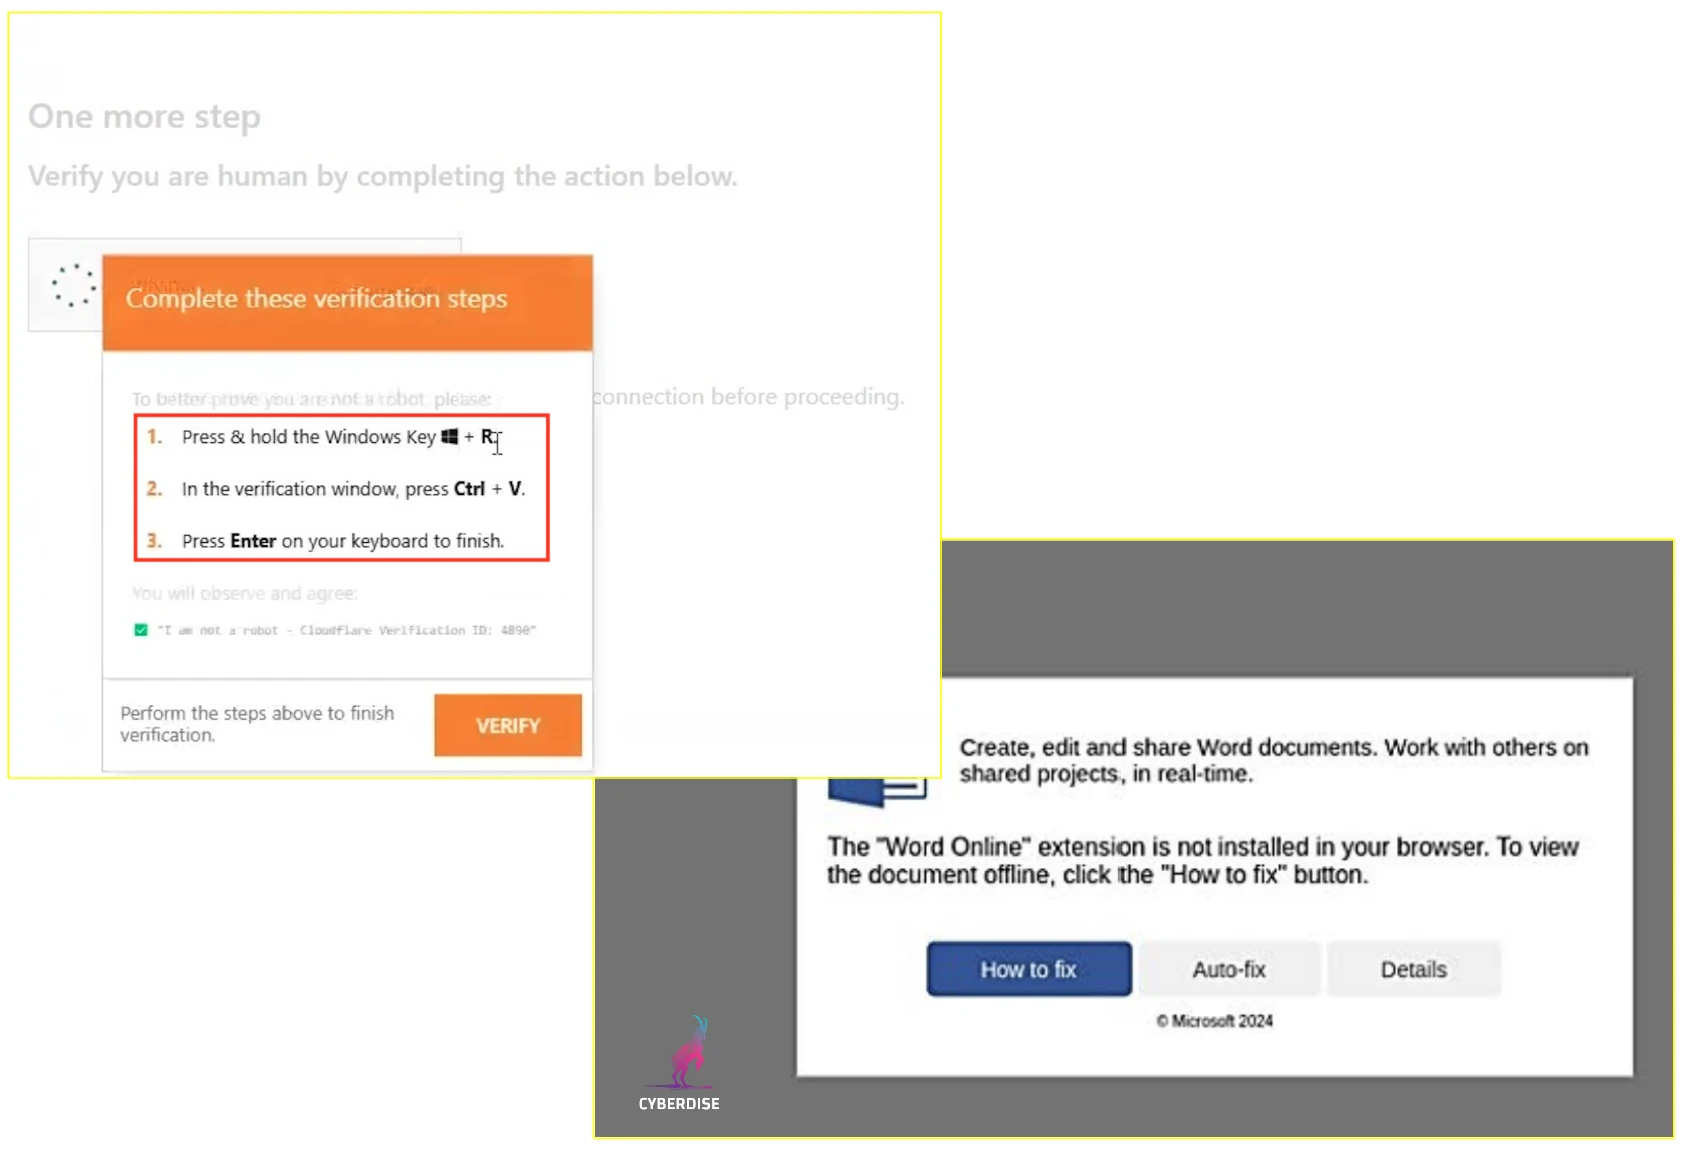
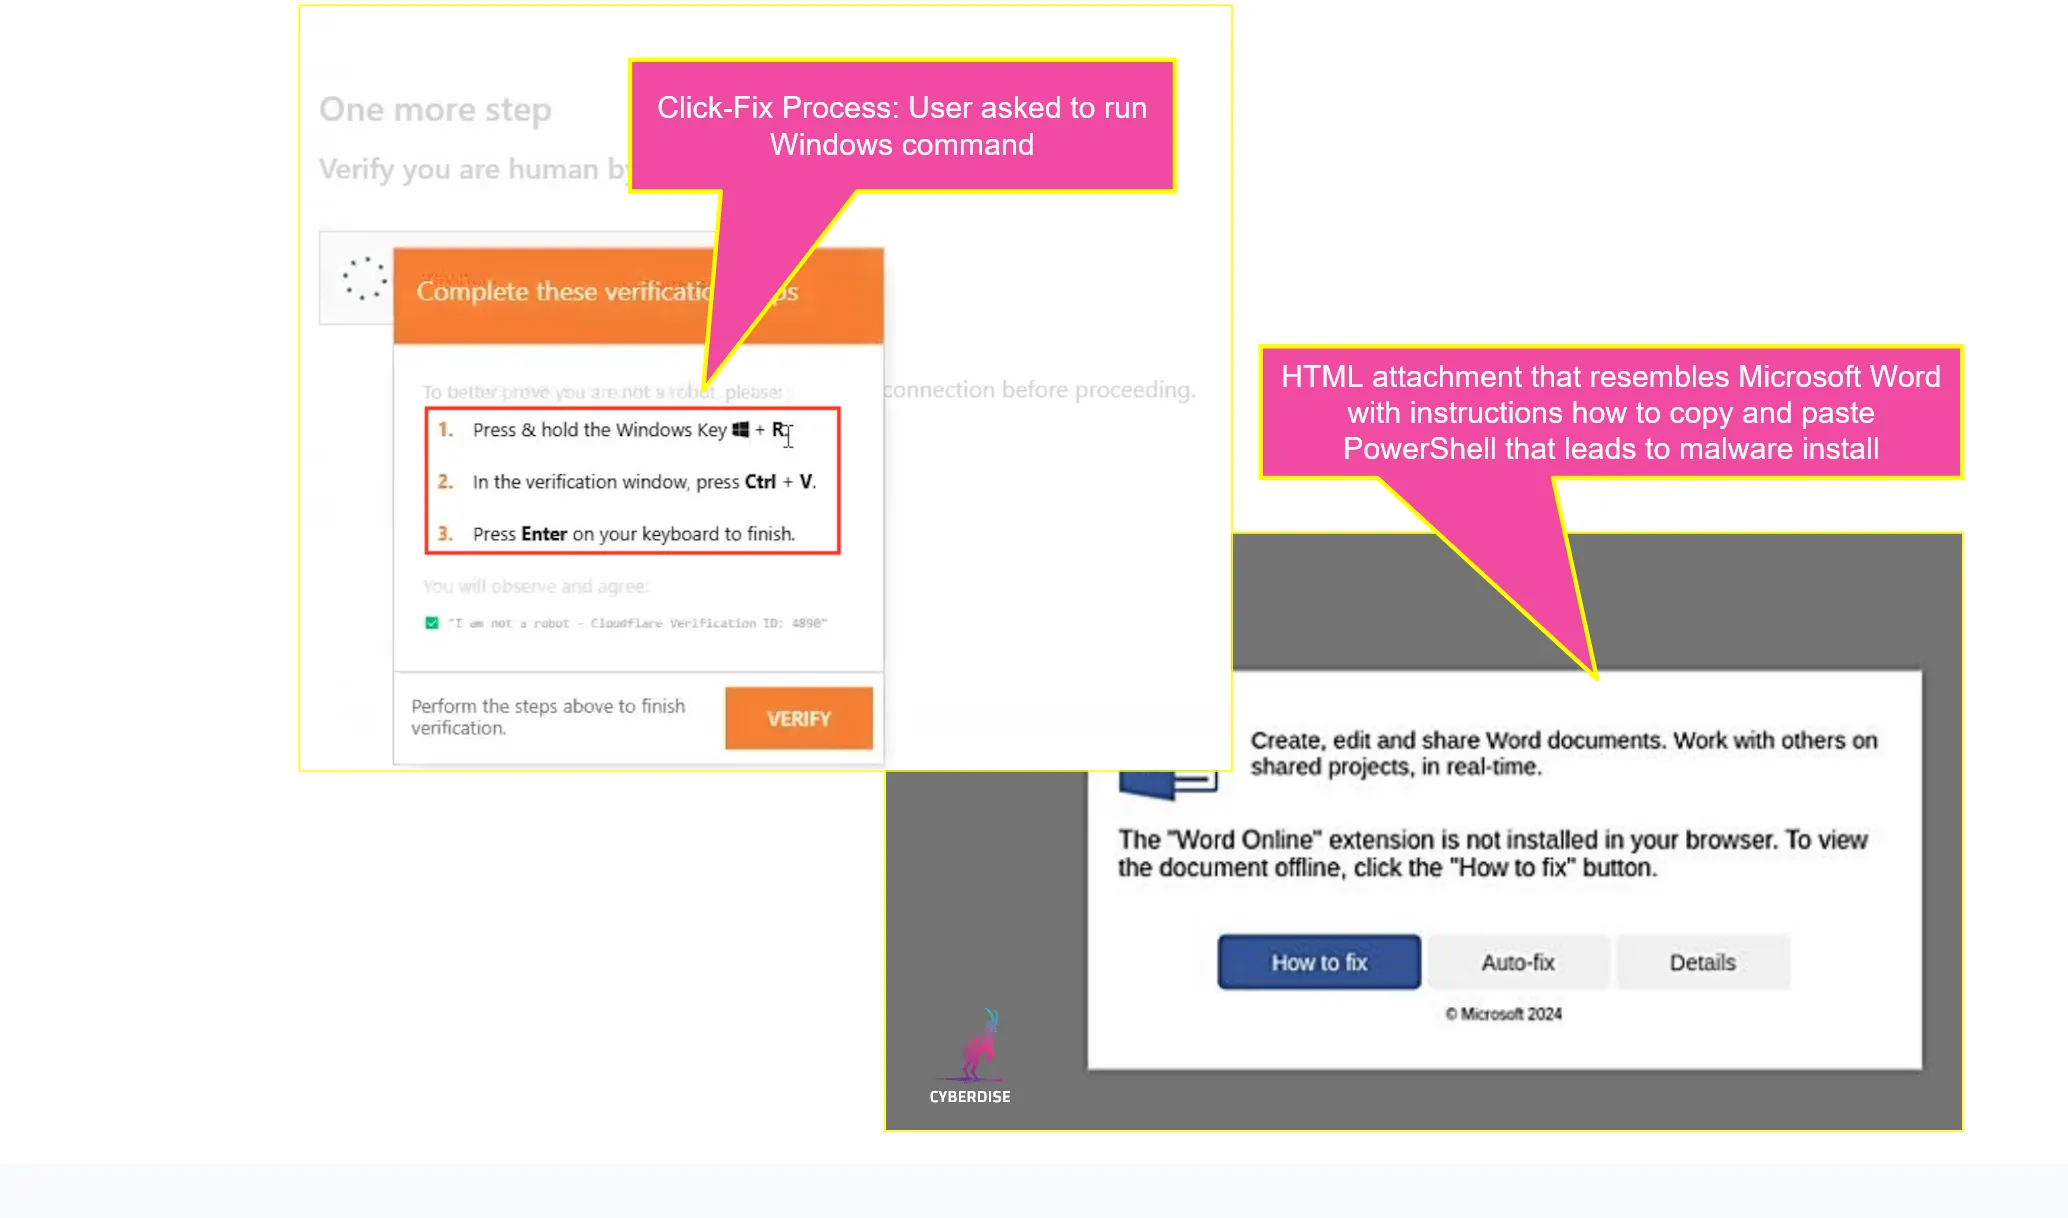
ClickFix ist eine Social-Engineering-Technik, bei der Angreifer Nutzer dazu bringen, technische Aktionen auszuführen, die letztlich ihre eigenen Systeme kompromittieren. Anders als beim klassischen Phishing setzt der Angriff in der Regel nicht auf einen bösartigen Anhang oder einen Exploit. Stattdessen wird den Nutzern ein scheinbar legitimer Verifizierungsschritt präsentiert: «Bestätigen Sie, dass Sie ein Mensch sind», «Reparieren Sie Ihr Microsoft-365-Dokument», «Aktualisieren Sie Ihre SAP-Sicherheitskomponente», «Beheben Sie das Sicherheitsmodul Ihres Browsers».
Die Anweisungen wirken routiniert und ähneln oft technischen Hinweisen, die Nutzer schon einmal gesehen haben. Opfer werden typischerweise aufgefordert:
- drücken Sie
Win + R - fügen Sie einen Befehl ein
- führen Sie PowerShell aus
- führen Sie einen Verifizierungsbefehl aus
- installieren Sie eine «erforderliche» Komponente
Nach der Ausführung werden Malware, Credential Stealer oder Remote-Access-Tools heruntergeladen und installiert. Entscheidend ist, dass der Nutzer die kritische Aktion freiwillig ausführt: Aus Sicht des Betriebssystems ist nichts Verdächtiges passiert – der Nutzer hat lediglich Anweisungen befolgt.
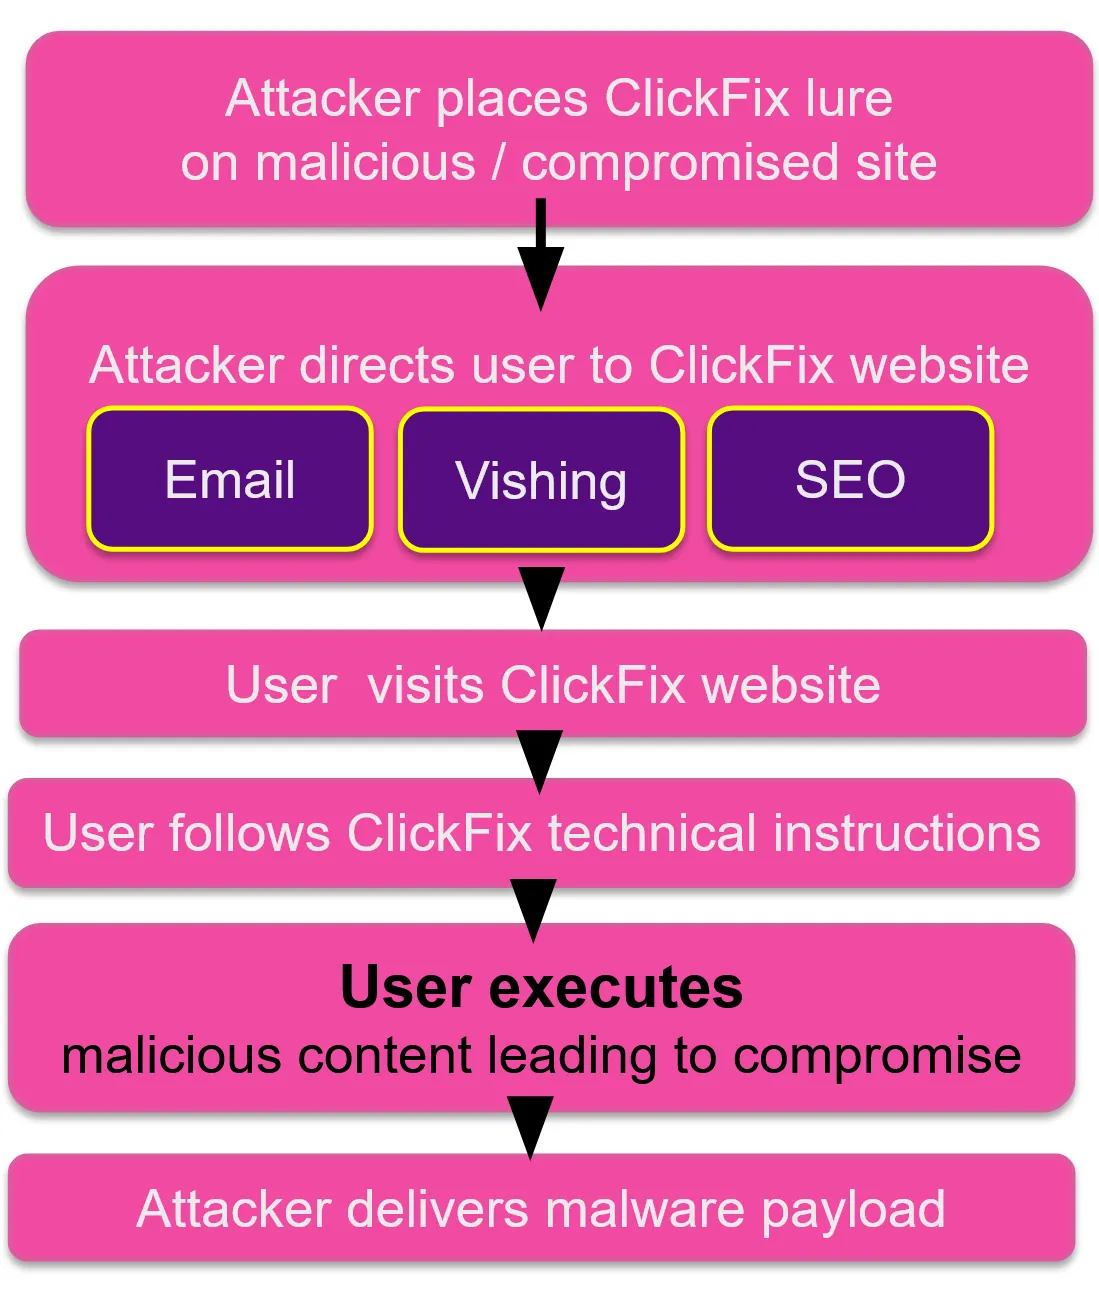
Ein typischer Ablauf: Angreifer locken Nutzer über E-Mail, Vishing, SEO-Poisoning oder andere Kanäle auf eine gefälschte Website. Die Website zeigt überzeugende technische Anweisungen an, der Nutzer befolgt sie, führt den bereitgestellten Befehl aus – und die Malware gelangt auf den Endpoint.
Warum ClickFix-Simulationen wichtig sind
Modernes Social Engineering besteht nicht mehr nur aus Phishing-E-Mails. Angreifer kombinieren E-Mail, Telefonanrufe, Messaging-Apps, bösartige Werbeanzeigen und kompromittierte Websites – und sie haben sich von einfachen Link-Klick-Angriffen hin zu interaktionsgetriebenen Angriffen verlagert, bei denen das Opfer aktiv technische Aktionen ausführen muss.
Die meisten Mitarbeitenden wissen bereits, dass sie verdächtige Links nicht anklicken sollten. ClickFix umgeht dieses Wissen: Statt Nutzer zu bitten, einer verdächtigen E-Mail zu vertrauen, bringen Angreifer sie dazu, einem scheinbar legitimen IT-Support-Ablauf zu vertrauen. Das Opfer glaubt, es würde Microsoft Office reparieren, ein Browser-Problem beheben, SAP aktualisieren, eine VPN-Sitzung wiederherstellen oder ein geschütztes Dokument öffnen. Der Angreifer bettet die schädlichen Anweisungen in einen glaubwürdigen Geschäftsprozess ein.
Genau deshalb wird eine ClickFix-Simulation zu einer wichtigen Ergänzung klassischer Phishing-Simulationen: Sie zeigt, ob Mitarbeitende verdächtige technische Anweisungen erkennen – und nicht nur verdächtige E-Mails. Security Awareness bedeutet heute nicht mehr nur, verdächtige Nachrichten zu erkennen – Mitarbeitende müssen verdächtige Prozesse und Abläufe erkennen.
Häufige ClickFix-Szenarien
Auch wenn das klassische gefälschte CAPTCHA nach wie vor verbreitet ist, nehmen Angreifer zunehmend Unternehmensanwendungen ins Visier, die Mitarbeitende täglich nutzen.
Eine ClickFix-Simulation in Cyberdise Awareness erstellen
Cyberdise Awareness ermöglicht Unternehmen, realistische ClickFix-Simulationen zu erstellen, die ihre eigene Umgebung und ihre Geschäftsanwendungen widerspiegeln. Der Ablauf ist unkompliziert.
- 01Die Kampagne erstellenErstellen Sie eine Phishing-Simulation wie gewohnt und wählen Sie die Zielgruppe der Empfänger aus.
- 02Ein realistisches Szenario wählenWählen Sie ein ClickFix-Szenario, das einem Ablauf ähnelt, dem Ihre Mitarbeitenden tatsächlich begegnen. Je genauer die Übung den Arbeitsalltag abbildet, desto aussagekräftiger sind die Verhaltensbeobachtungen.
- 03Die Landing Page erstellenDer Cyberdise Website Cloner verwandelt bestehende Webseiten in realistische Landing Pages, die legitimen Unternehmensportalen stark ähneln. Die geklonten Inhalte werden anschliessend für die Übung angepasst.
- 04Die Zustellmethode auswählenCyberdise unterstützt beide Zustellansätze, die in realen ClickFix-Kampagnen häufig zu beobachten sind.
Option 1 – Zustellung per URL
Die E-Mail oder die dahinterliegende Landing Page enthält ‹nur› einen Link. Die Nutzer werden auf die Simulations-Landing-Page geleitet (index.html), auf der der ClickFix-Dialog angezeigt wird. Um die Interaktion zu messen, wird der kopierte Befehl als Hyperlink auf die Erfolgsseite hinterlegt (account.html): Wenn Nutzer auf Kopieren klicken, werden sie dorthin weitergeleitet und die Simulation erfasst einen erfolgreichen Abschluss. Das entspricht vielen aktuellen ClickFix-Angriffen, bei denen der schädliche Ablauf vollständig auf einer externen Website gehostet wird.
Option 2 – Zustellung per HTML-Anhang
Alternativ enthält die Phishing-E-Mail einen HTML-Anhang statt eines Links. Beim Öffnen rendert die Datei die gefälschte ClickFix-Seite lokal im Browser des Nutzers; Cyberdise unterstützt solche Übungen über die Funktion File Based Attachment. Das bildet reale Kampagnen ab, bei denen die Landing Page als Anhang statt über eine URL zugestellt wird – und das Öffnen oder Herunterladen der Datei ist selbst ein klar messbares Erfolgsereignis.
Behavioral Defense Engineering in der Praxis
ClickFix zeigt, wie schnell sich Social-Engineering-Techniken weiterentwickeln. Mitarbeitende werden nicht mehr nur aufgefordert, Links anzuklicken – sie werden dazu verleitet, technische Abläufe auszuführen, die völlig legitim erscheinen. Um Nutzer darauf vorzubereiten, reichen herkömmliche Phishing-Simulationen nicht aus.
Behavioral Defense Engineering konzentriert sich darauf, das Abwehrverhalten zu verbessern, indem Mitarbeitende realistischen Angriffsabläufen ausgesetzt werden, bevor sie ihnen im Ernstfall begegnen. ClickFix-Übungen ergänzen klassische Phishing-Kampagnen, indem sie Mitarbeitenden helfen, Manipulation innerhalb alltäglicher Geschäftsprozesse zu erkennen – und nicht nur in verdächtigen E-Mails.
Die Wirksamkeit von ClickFix beruht nicht auf dem Ausnutzen von Software-Schwachstellen, sondern auf dem Ausnutzen von Vertrauen, Routine und menschlichem Verhalten. Unternehmen, die ausschliesslich auf klassische, standardisierte Phishing-Simulationen setzen, riskieren, einen wichtigen Angriffsvektor unberücksichtigt zu lassen. Da Angreifer ständig neue Methoden entwickeln, muss sich das Abwehrverhalten ebenso schnell weiterentwickeln.