Microsoft Defender for Office 365 enthält eine eigene Plattform für Phishing-Simulationen und Awareness: das Attack Simulation Training. Weil es tief in Microsoft 365 verankert ist, gehen viele Organisationen davon aus, dass es die logische Wahl für Phishing-Simulationen und die Awareness der Mitarbeitenden ist.
Und ehrlich gesagt: In einigen Bereichen ist er sehr gut. Aber es gibt auch eine andere Seite, die Organisationen verstehen sollten, bevor sie eine spezialisierte Awareness-Plattform dadurch ersetzen.
Dieser Artikel ist bewusst ausgewogen. Es gibt klare Vorteile — und es gibt strukturelle Einschränkungen, die in grösseren oder reiferen Sicherheitsumgebungen sehr schnell sichtbar werden.
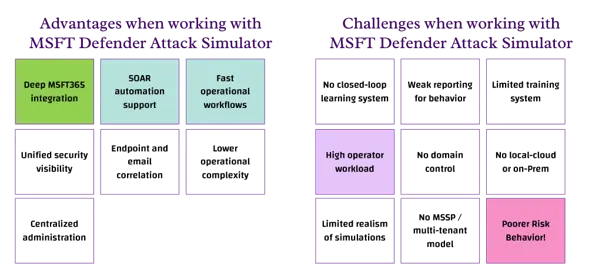
Die positive Seite des Defender Attack Simulators
Die nachfolgenden Vorteile sind real, aber nicht zwingend Alleinstellungsmerkmale: Andere Anbieter können ähnliche Funktionen oder Vorteile bieten.
Zwischenfazit: Die Stärke des Microsoft Attack Simulators liegt in seiner Integration in den Microsoft-Defender-Stack, insbesondere mit Microsoft Sentinel. Für eine Organisation, die Grösse, Struktur und Systemlandschaft hat, um von einer operativen Konsolidierung zu profitieren, ist das ein echter Vorteil.
Die schwache Seite des Defender Attack Simulators
Was folgt, betrachtet nur eines: die Verbesserung des Risikoverhaltens von Mitarbeitenden und den Attack Simulator als das Produkt, das Microsoft dafür anbietet. Das sind die Herausforderungen, die wir bei der Nutzung identifiziert haben.
Simulation allein wird schlechtes Risikoverhalten nie lösen
Das ist nicht nur ein Microsoft-Problem — es betrifft grosse Teile der Awareness-Branche. Die Erzählung, dass geschulte Nutzer allein Phishing-Angriffe stoppen, ist unrealistisch. Ohne starke technische Kontrollen wie fortschrittliche E-Mail-Filterung, Endpoint-Schutz, Browser-Sicherheit, Identitätsschutz und automatisierte Erkennung wären die Nutzer völlig überfordert. Gerade bei KI-generiertem Phishing wird technische Erkennung wieder wichtiger, nicht unwichtiger.
Die andere Hälfte ist die schwierigere. Technologische Schutzmassnahmen setzen Unternehmen über Systeme relativ schnell um. Gesundes Risikoverhalten bei Menschen zu fördern ist ein deutlich langwierigeres Unterfangen — und konventionelle Awareness hilft dabei nicht.
Vor- und Nachteile im Überblick
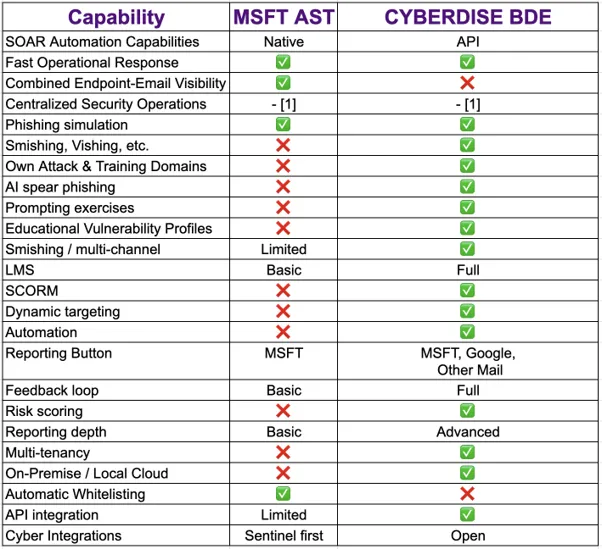
Es gibt Drittanbieter-Produkte, die sich sehr gut in bestehende Systemarchitekturen integrieren lassen und damit den Vorteil der engen Integration von Microsoft in den eigenen Stack weitgehend ausgleichen. CYBERDISE Behavioral Defense Engineering (BDE) wurde speziell für solche Szenarien konzipiert und entwickelt. Der nachfolgende Vergleich orientiert sich an den in diesem Artikel behandelten Punkten.
Endet nach Klick-Erkennung, Eingabe von Zugangsdaten und einer einfachen Nutzerzuordnung.
Kontinuierliches adaptives Lernen, Lernverstärkung und langfristige Lernzyklen.
Kampagnen wirken neben modernem realem Phishing weiterhin standardisiert.
Personalisierte und anspruchsvolle Szenarien statt einer Vorlagenbibliothek.
Funktional, aber begrenzt im Vergleich zu spezialisierten Awareness-Analytics.
Meldeverhalten, Zögerungs- und Wiederholungsmuster, Lernfortschritt, langfristige Trends.
Begrenzte Flexibilität für Phishing-Domains, Reputation, Landing-Pages und Absender-Infrastruktur.
Dedizierte Domains und Landing-Pages unter der Kontrolle des eigenen Programms.
Primär auf den Betrieb einzelner Tenants ausgelegt.
Gebaut für mehrere AD-Domains, Managed-SOC-Anbieter und den Betrieb mit mehreren Kunden.
Hybride, regulierte oder On-Premises-Umgebungen stossen an Grenzen.
Die Bereitstellung richtet sich nach der regulatorischen und infrastrukturellen Situation, nicht nach dem Anbieter.
Fazit
Der Microsoft Defender Attack Simulator ist innerhalb des Microsoft-Ökosystems operativ stark. Organisationen sollten Phishing-Simulationen aber nicht mit vollständiger Security-Awareness-Reife verwechseln — oder mit Menschen, die tatsächlich gutes Risikoverhalten zeigen.
Es liegt an der beschaffenden Organisation zu entscheiden, welche Aspekte der Cybersicherheit für sie Priorität haben. Fakt ist: Im Zeitalter der KI sind Angriffe deutlich raffinierter und erfolgen deutlich schneller. Während Unternehmen die technologische Seite aber relativ schnell kontrollieren und beherrschen können, ist das beim Menschen ein wesentlich langwierigeres Unterfangen.
Wer eine provokantere Sichtweise lesen möchte, findet einen weiteren Artikel über dasselbe Produkt.