Was passiert danach, wenn nicht nur alle Schwachstellen gefunden worden sind – sondern dann auch fast alle verschwunden sind?
Vor zwei Wochen machte Anthropic mit „Mythos“ Schlagzeilen. Ein Modell, das Schwachstellen findet wie kein Mensch zuvor. Ich habe letzte Woche darüber geschrieben, dass KI der bessere Penetrationstester wird.
Die spannendere Frage kommt aber erst jetzt: Was passiert, wenn diese Systeme nicht nur finden, sondern systematisch alles offenlegen? Und was passiert danach?
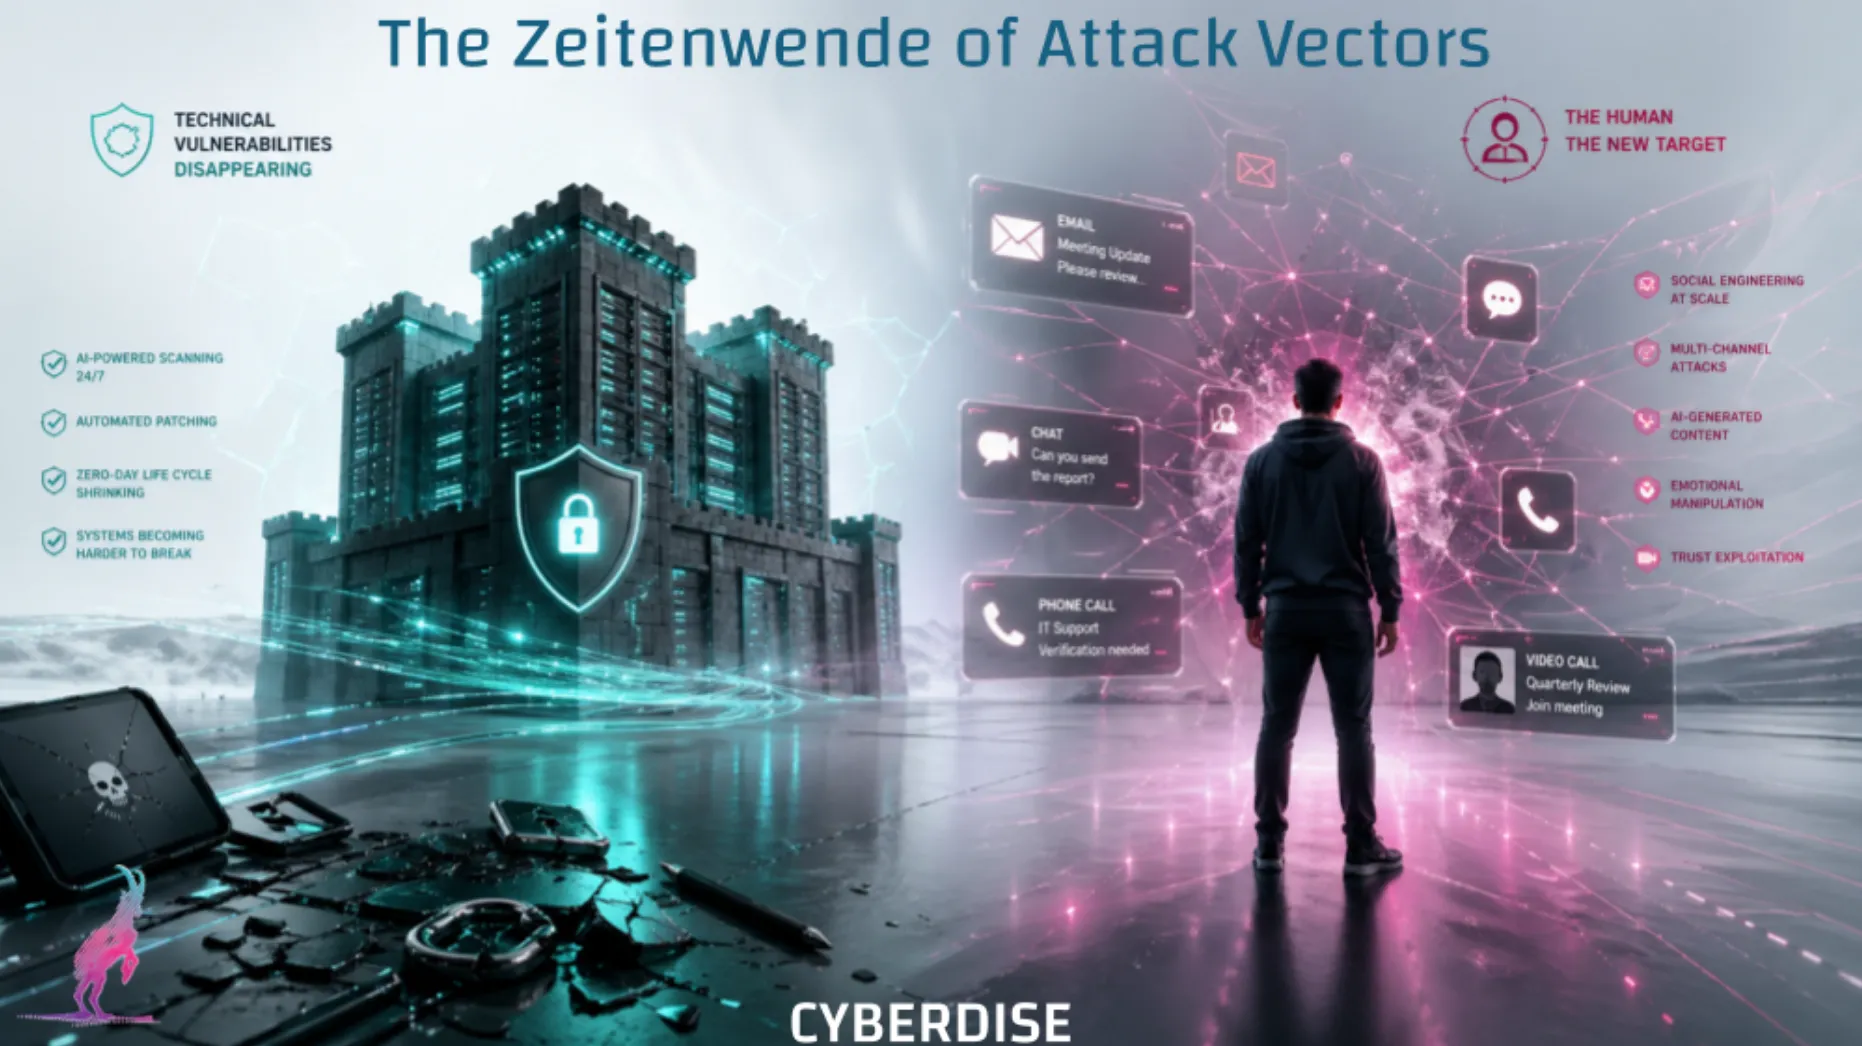
Was übrig bleibt, wenn technische Schwachstellen schwinden
Wir stehen wahrscheinlich am Anfang einer Phase, in der Software weltweit „durchleuchtet“ wird. Nicht punktuell – sondern vollständig. Maschinen finden Bugs schneller, skalierter und systematischer als jede menschliche Community zuvor.
Die Konsequenz ist radikal: Die Anzahl technischer Schwachstellen wird in den nächsten Jahren massiv sinken.
Das könnte allerdings erhebliche Nebenwirkungen haben – hier meine Sicht:
Einige wird es sehr hart treffen:
Firmen wie NSO (Pegasus) verlieren ihr Geschäftsmodell. Wenn es keine 0-Day-Exploits mehr gibt, weil KI in kurzer Zeit den Großteil dieser Lücken findet – und idealerweise auch patchbar macht – wird es schwierig für Pegasus. 0-Days werden weniger, teurer und kurzlebiger.
Was danach passiert, ist fast schon deterministisch: Die globale IT wird härter. Systeme werden robuster. Viele der heute bekannten Angriffspfade verschwinden.
Am Ende bleiben vor allem zwei Kategorien übrig:
- staatlich zurückgehaltene Schwachstellen
- und … der Mensch
Social Engineering explodiert
Ab hier wird es unangenehm.
Während technische Angriffsflächen schrumpfen, explodiert gerade eine andere Kategorie: Social Engineering. Was bleibt den „bösen Buben“ auch anderes übrig?
Die Daten sind eindeutig:
- 47 %[1] bzw. 67 %[2] aller Breaches beginnen mit Phishing oder Social Engineering (je nach Studie)
- 3.4 Milliarden Phishing-Mails werden täglich verschickt, über 80 % davon bereits KI-generiert [3]
- AI-Phishing-Kampagnen sind bis zu 42 % erfolgreicher als klassische Angriffe [4]
- 63 % der Security-Experten sehen AI-Social Engineering als Top-Bedrohung 2026 [5]
Und die Qualität verändert sich fundamental – ein Prozess, den wir heute bereits beobachten können: keine Tippfehler mehr, kein „Nigeria-Prinz“. Sondern perfekt personalisierte, mehrstufige Angriffe über E-Mail, SMS, WhatsApp, Teams, Calls und Deepfake-Video hinweg [6].
Sagen wir, wie es ist:
Die Technik wird sicherer – der Mensch bleibt angreifbar.
Dazu kommt eine zweite Entwicklung: KI ist nicht nur ein technischer Hacker, sondern zunehmend auch der bessere Social Engineer. Die Harvard-Studie “Evaluating Large Language Models’ Capability to Launch Fully Automated Spear Phishing Campaigns” zeigt genau das: KI kann überzeugendere und skalierbarere Spear-Phishing-Kampagnen erstellen als Menschen – vollautomatisiert und deutlich günstiger.
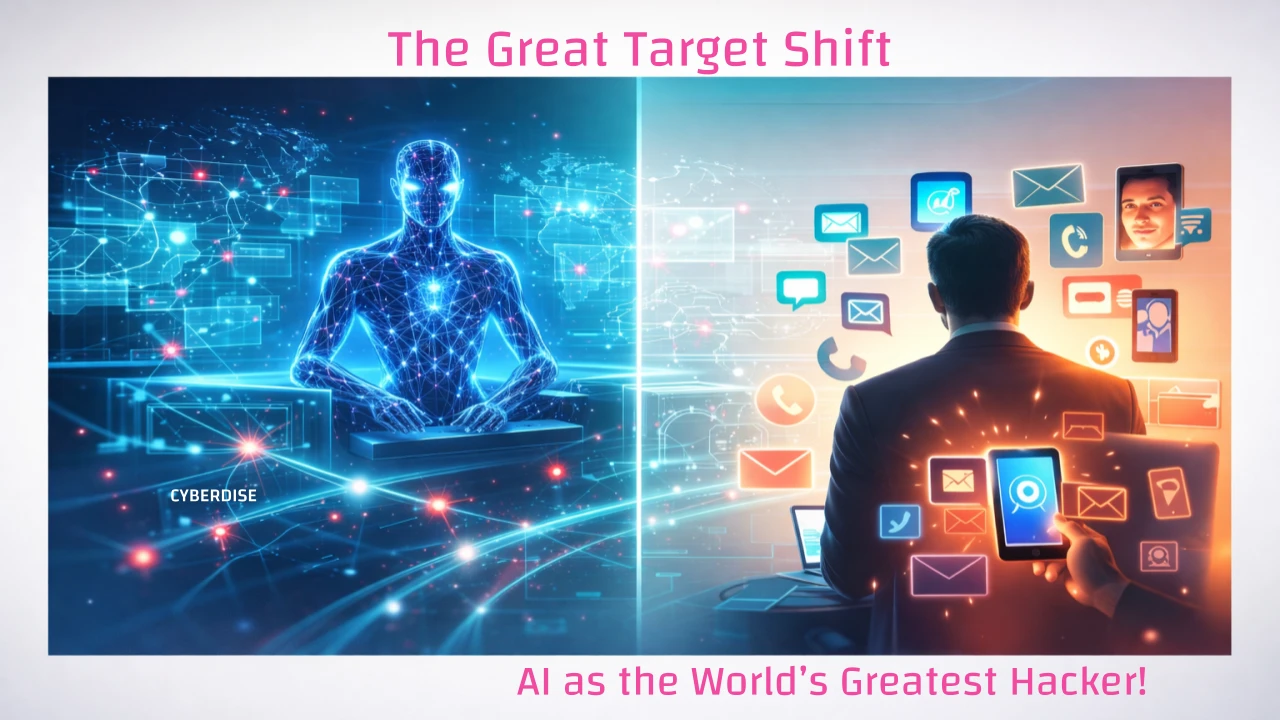
Warum Angreifer von der Technik zum Menschen wechseln
De facto ist KI seit spätestens 2024 der bessere Hacker.
Das verschiebt das Spielfeld.
Früher war das Muster:
- Exploits entwickeln: teuer, langsam, selektiv
- Social Engineering: manuell, begrenzt skalierbar
Heute:
- Exploits werden durch KI automatisiert auffindbar (und bald schneller geschlossen)
- Social Engineering wird automatisiert und günstig skalierbar
Die Folge: Angreifer gehen dorthin, wo es noch Rendite gibt. Und die höchste Rendite liegt beim Menschen.
Meine Hypothese: Die nächsten zwei Jahre gehören uns „Guten“. Wir werden Systeme härten, Lücken schließen, Infrastruktur stabilisieren.
Parallel verschiebt sich der Fokus der Angreifer bereits – weg von der Technik, hin zum User. Denn wenn die Technik dicht ist, bleibt nur noch der direkte Weg: manipulation.
Man zielt auf Emotion statt auf technischen Exploit. Auf Vertrauen statt auf Buffer Overflow.
Selbst ich als Experte wurde kürzlich Opfer einer extrem gut gemachten Phishing-Kampagne. Das Risiko, dass so etwas häufiger passiert, ist real.
Cybersecurity wird zum Verhaltensproblem
Fazit: Wir bewegen uns in eine Welt, in der Software sicherer ist als je zuvor – aber Menschen stärker im Fadenkreuz stehen als jemals zuvor.
Cybersecurity war lange ein technisches Problem. Jetzt wird es endgültig ein Verhaltensproblem.
Und genau dort müssen wir ansetzen: Wir müssen anfangen, Verhalten zu verändern – nicht nur Systeme zu schützen.
Bei CYBERDISE entwickeln wir uns deshalb bewusst weiter: von klassischer Awareness hin zu Systemen, die messbar das Verhalten von Menschen verbessern.
Quellen
[1] IBM Cost of a Data Breach Report 2024 https://cdn.sanity.io/files/d9ejloir/production/f3d23352decd2999c6a6ca411fa178864512cdfd.pdf
[3] https://app.stationx.net/articles/phishing-statistics
[4] https://spacelift.io/blog/social-engineering-statistics
[5] https://www.infosecurity-magazine.com/news/ai-social-engineering-top-cyber/