Zum Inhalt springen

Thema: threat-landscape

research4,99 Millionen Dollar: Was ein Datenleck 2026 kostet

IBMs Cost of a Data Breach Report 2026 nennt einen Rekordwert von 4,99 Mio. USD für das durchschnittliche Datenleck. Doch zwei andere Zahlen aus demselben Bericht sagen mehr aus: 63 und 247.
social-engineeringDie Zeitenwende des Social Engineering: Warum Vishing Ihre nächste Verteidigungsfront wird

Angreifer verstecken sich nicht mehr nur hinter E-Mails: Sie rufen Ihr Team direkt an, bewaffnet mit KI-gestützten Sprachklonen, die von vertrauenswürdigen Managern oder Partnern nicht mehr zu unterscheiden sind. Eine realistische Vishing-Simulation stellt solche Anrufe kontrolliert nach, bevor es ein echter Angreifer tut.

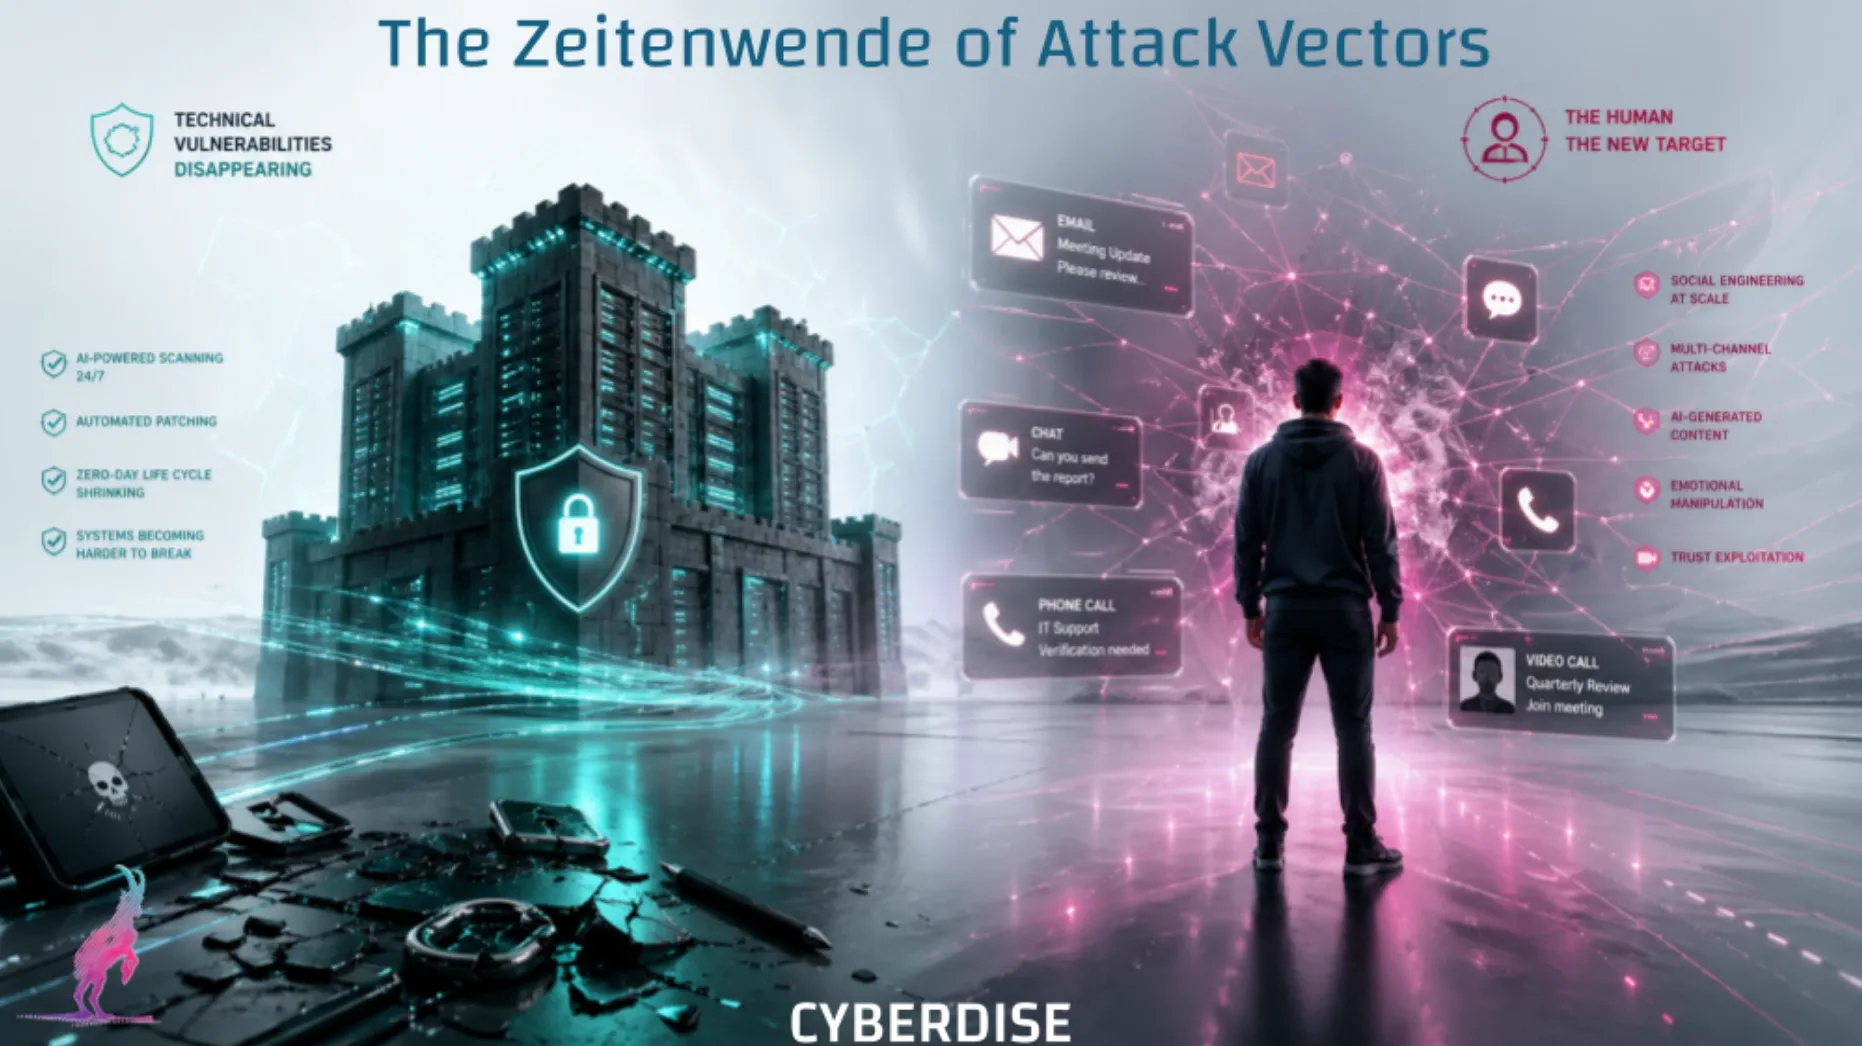
threat-landscapeDie Zeitenwende der Angriffsvektoren

Was passiert, wenn zukünftig technische Schwachstellen verschwinden – und der Mensch zum primären Angriffsziel wird? Wir sprechen aktuell viel darüber, dass KI der bessere Hacker wird. Das ist nur die erste Phase; die eigentliche Wende beginnt danach.

aiKI: Der größte Pentester der Welt – und warum es so sein muss

Der Claude-Entwickler Anthropic hat mit dem Modell Mythos für Schlagzeilen gesorgt, das aussergewöhnlich gut darin sein soll, Sicherheitslücken in Software zu identifizieren. Viele dieser Bugs werden für Nutzer vermutlich keinen Schaden verursachen – behoben werden müssen sie trotzdem, weil KI nicht wie ein Mensch denkt.

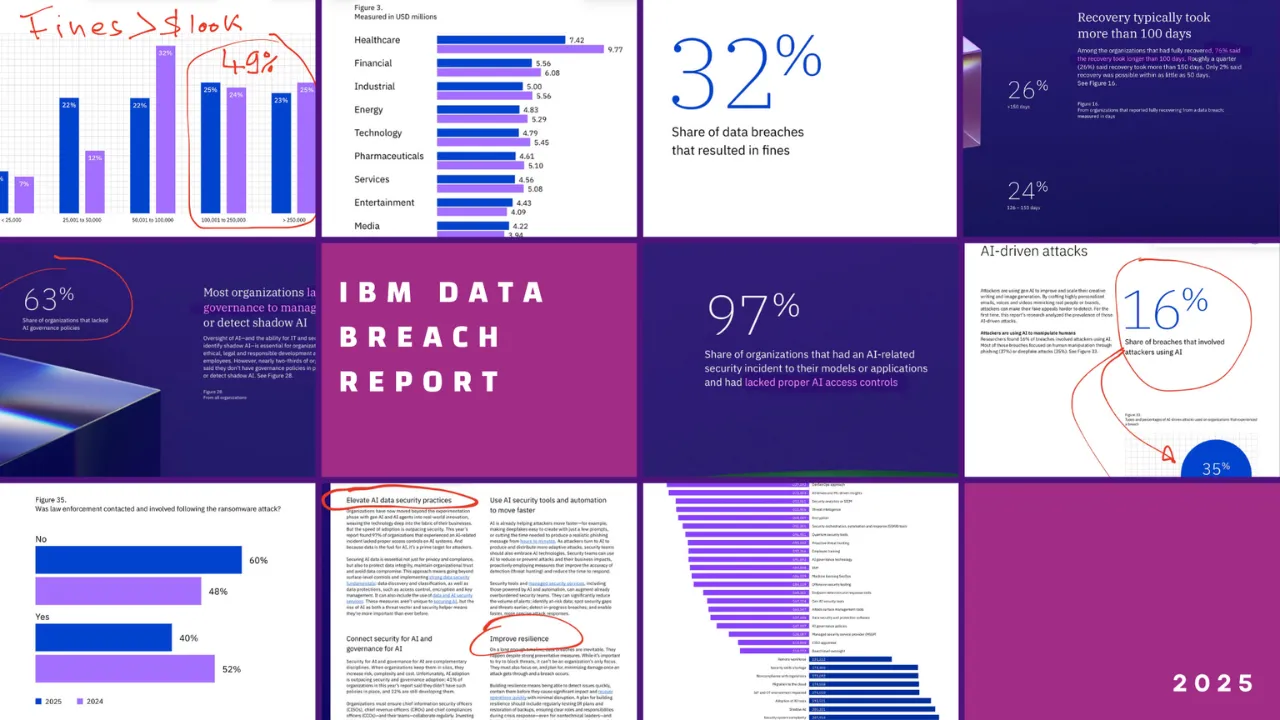
researchWas sagt der IBM-Bericht 2025 zu Datenverstößen wirklich aus?

Der IBM-Bericht zu den Kosten von Datenverletzungen wird seit zwei Jahrzehnten jährlich veröffentlicht. Er wird oft wegen der Zahlen gelesen, doch der diesjährige Bericht sagt etwas Wesentliches über das Cybersicherheitsbewusstsein aus.

threat-landscapeDie größten Cyber-Raubzüge der Geschichte: Die Angriffe auf Bybit, MGM und Sony – Auswirkungen, Gemeinsamkeiten, Schadenshöhe und Cybersicherheitspotenziale

Im heutigen Beitrag unserer unregelmässigen Serie «Die grössten Cyberangriffe» analysieren wir die Angriffe auf Bybit, MGM und Sony: was passiert ist, wie es geschehen konnte, wie es entdeckt wurde, welcher Schaden entstanden ist und was die Konsequenzen waren. Am Ende vergleichen wir die Fälle und erwägen, was man hätte besser machen können – auch unter dem Aspekt der Sensibilisierung für die Cybersicherheit.