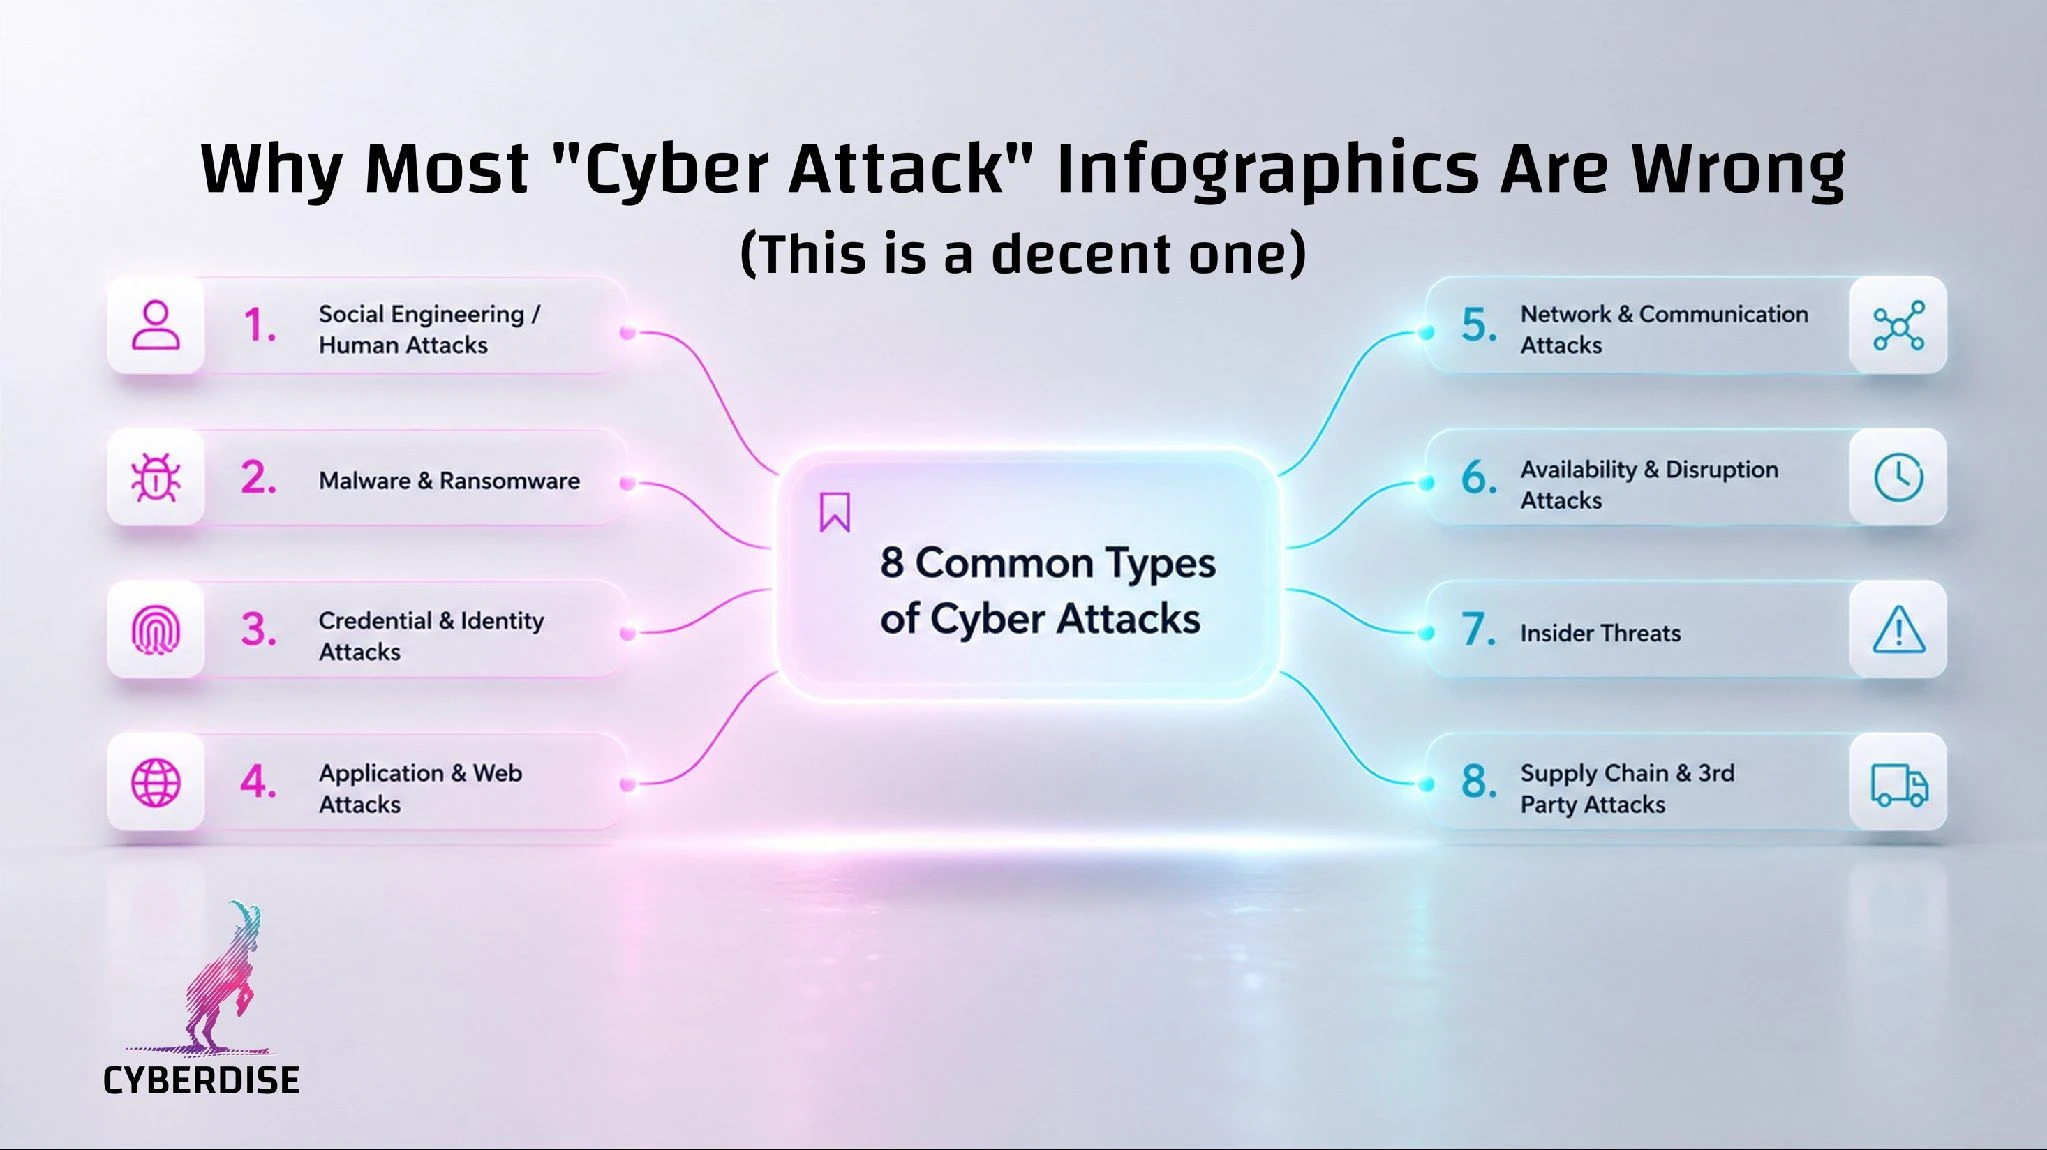
Letzte Woche stiess ich auf eine weitere Infografik, die angeblich die „14 häufigsten Arten von Cyberangriffen“ zeigen sollte. Auf den ersten Blick wirkte sie überzeugend: klares Design, ansprechende Farben, ein professionelles Layout. Wahrscheinlich wurde sie mit KI erstellt – und das ist völlig in Ordnung.
Der Inhalt leider nicht. Die Grafik warf Malware-Familien, Angriffstechniken, Schwachstellen, Angreifer und Angriffsziele in eine einzige, scheinbar logische Liste. Sie sah lehrreich aus, erklärte in Wahrheit aber sehr wenig. Das mag nach Haarspalterei klingen, ist es aber nicht.
Wie wir Cyberangriffe klassifizieren, prägt grundlegend, wie wir sie verstehen. Es beeinflusst, wie wir Mitarbeitende schulen, wo wir unsere Sicherheitsbudgets investieren und wie wir unsere Schutzmassnahmen aufbauen. Eine schlechte Taxonomie führt zu schlechten Entscheidungen – deshalb hier eine klarere Taxonomie von Cyberangriffen für 2026.
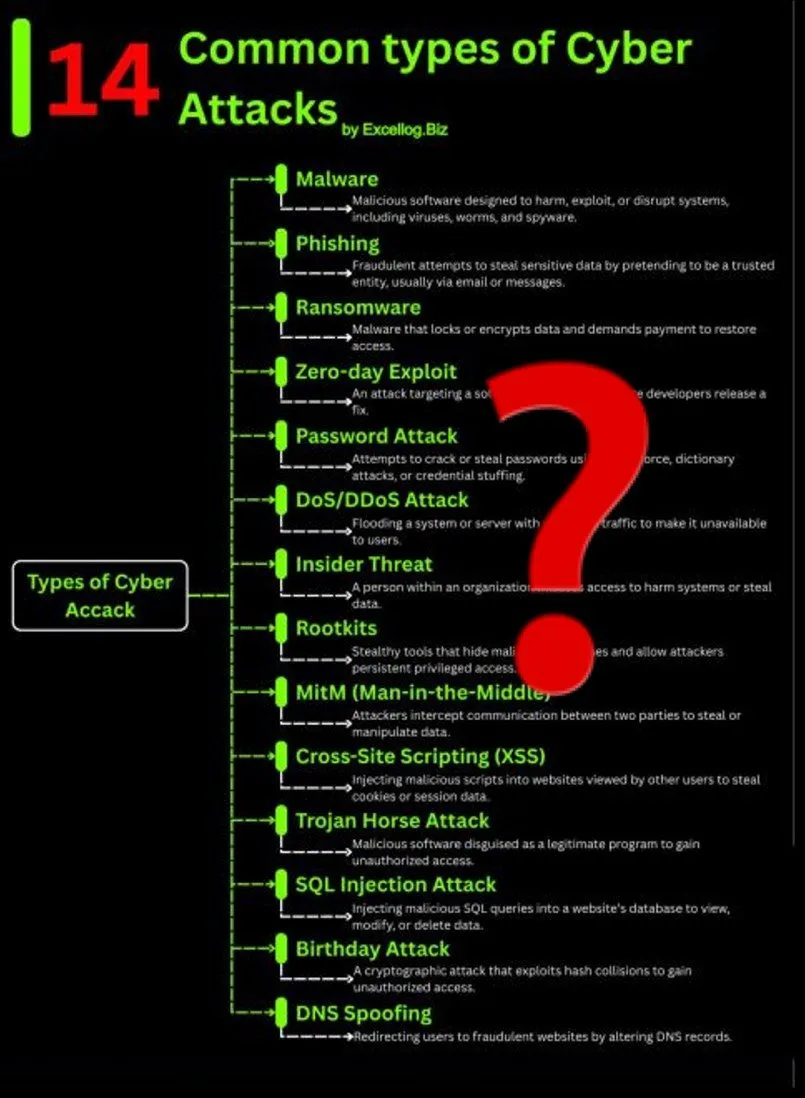
Was an den meisten Cyber-Angriffs-Infografiken falsch ist
Die meisten „Top 10″- oder „Top 20″-Grafiken zu Cyberangriffen machen oft denselben Fehler: Sie mischen völlig unterschiedliche Konzepte in einer Liste. Nur ein paar Beispiele:
Malware ist eine Kategorie. Trojaner und Rootkits sind Malware-Typen. Phishing ist eine Social-Engineering-Technik. Und so weiter.
Diese Begriffe sind alle richtig – aber sie gehören nicht auf dieselbe Ebene.
Zuerst eine Frage: der primäre Angriffsvektor
Für mich ist gar nicht so relevant, welche Angriffe es gibt. Viel wichtiger ist mir eine Frage:
„Was ist der primäre Angriffsvektor des Angreifers?“
Denn das zeigt mir, was der Angreifer zuerst auszunutzen versucht. Sobald Sie diese Frage für sich beantworten, wird die Cyber-Bedrohungslandschaft plötzlich viel verständlicher. Und vielleicht kommen Sie zum selben Schluss wie ich: dass menschenbasierte Angriffsvektoren immer stärker in den Fokus rücken. Kurz gesagt – der Mitarbeitende wird mehr und mehr ZUM Ziel.
Eine praxistaugliche Taxonomie von Cyberangriffen für 2026
Statt einer weiteren endlosen Liste von Angriffsnamen finden Sie hier acht Kategorien – jede definiert durch den primären Angriffsvektor, den der Angreifer zuerst ausnutzt.
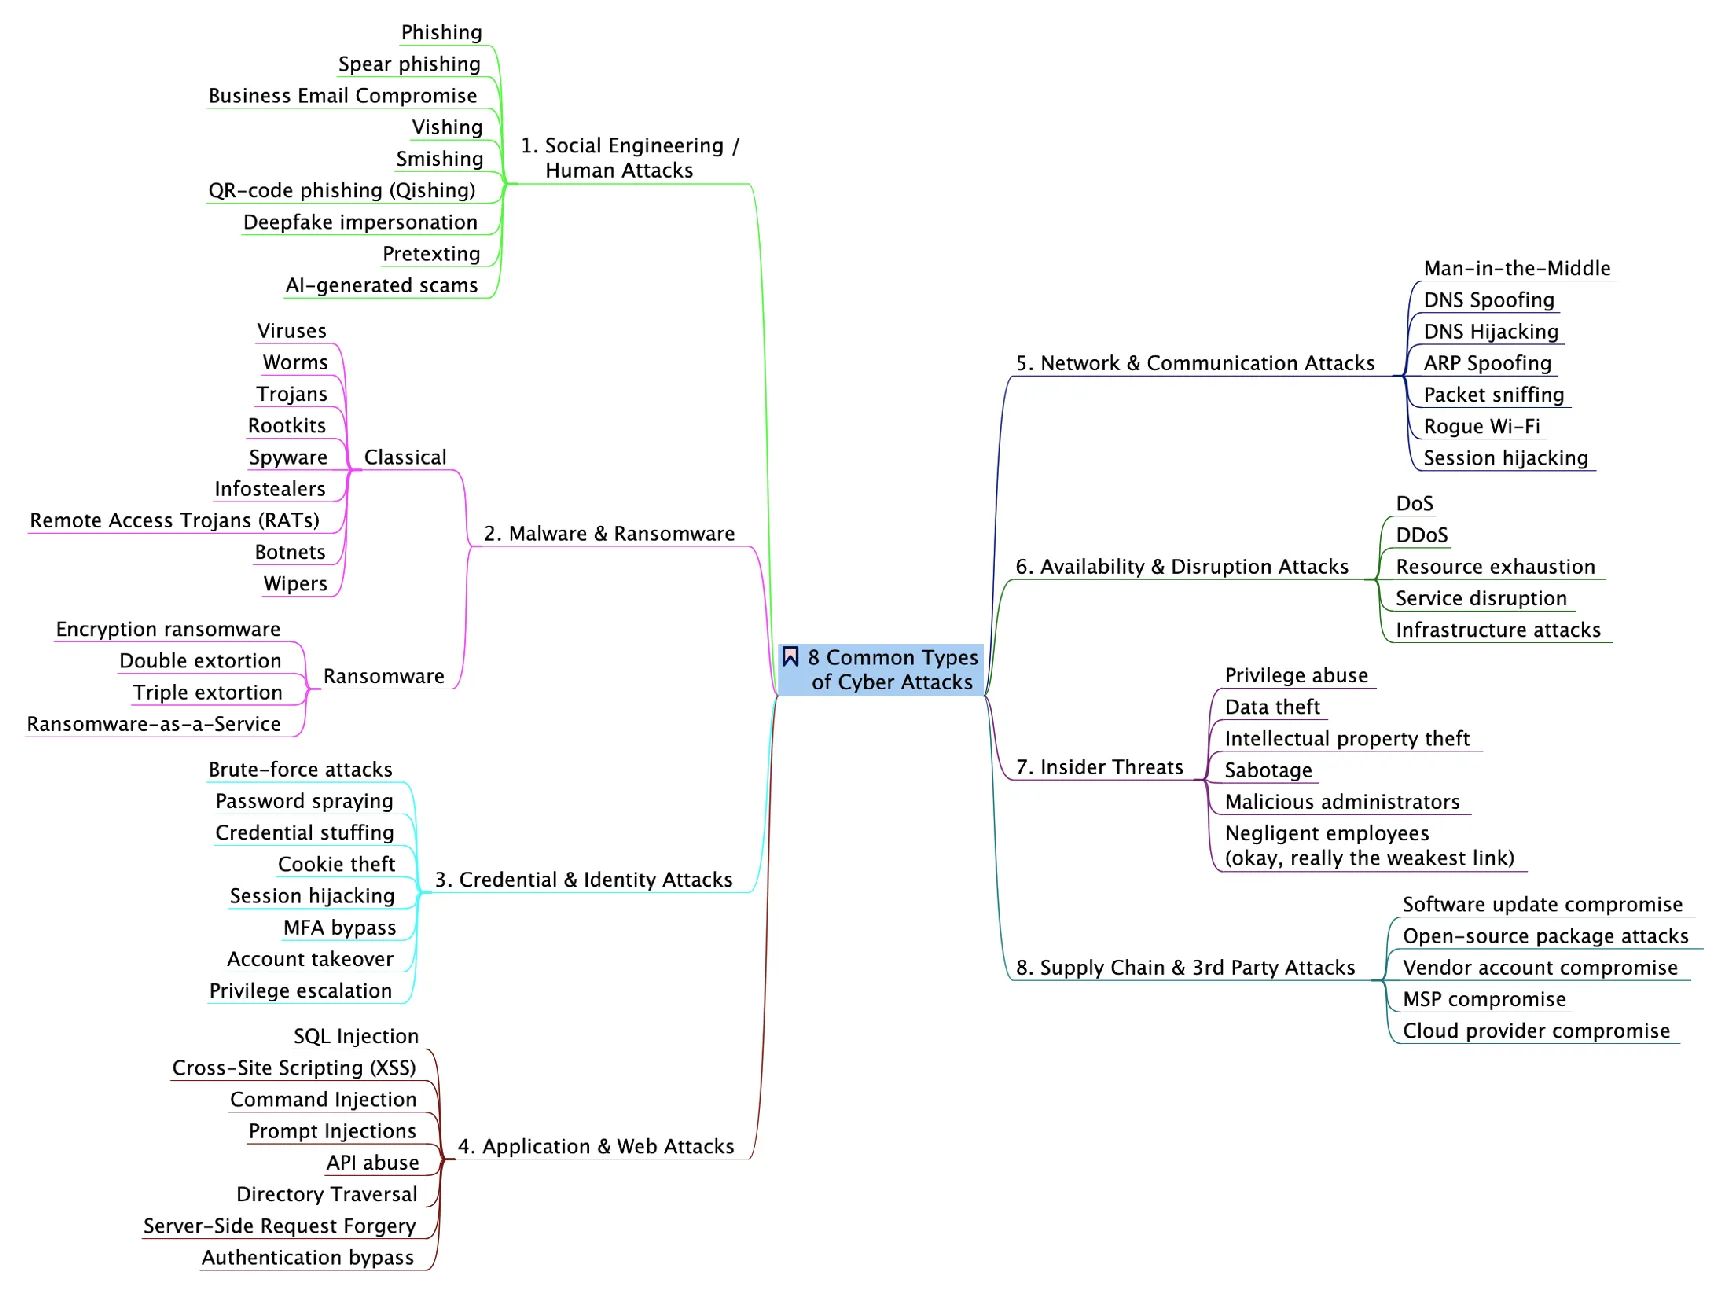
1. Social Engineering / Angriffe auf den Menschen
Angriffsvektor: Mensch – der Angreifer manipuliert menschliches Verhalten statt technischer Schwachstellen.
Beispiele: Phishing, Spear-Phishing, Business E-Mail Compromise, Vishing, Smishing, QR-Code-Phishing, Deepfake-Imitation, Pretexting, KI-generierte Betrugsmaschen.
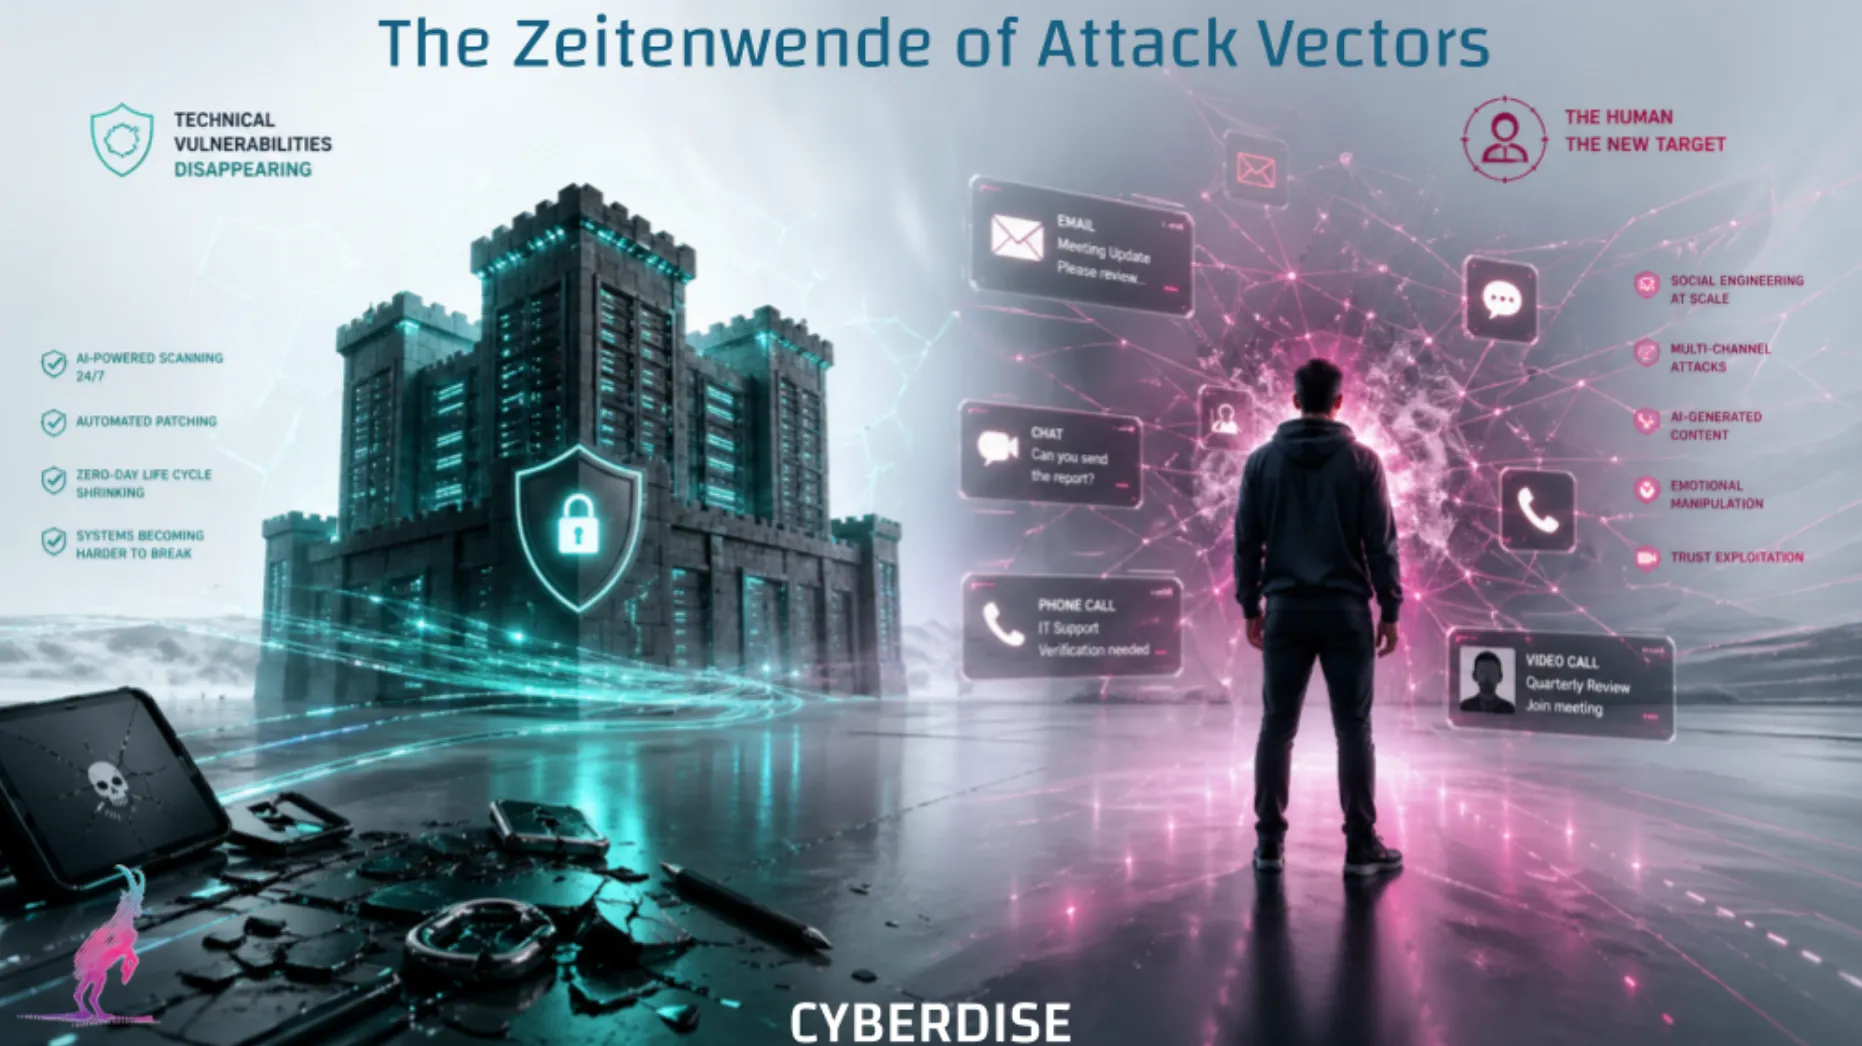
Heute ist dies wohl die wichtigste Kategorie. Moderne KI erlaubt es Angreifern, hochgradig personalisierte E-Mails, perfekte Übersetzungen, geklonte Stimmen und überzeugende gefälschte Identitäten zu nahezu null Kosten zu erstellen. Der Mensch ist zur primären Angriffsfläche geworden. (Über diese Verschiebung haben wir bereits geschrieben – siehe „The Zeitenwende of Attack Vectors“.)
2. Malware & Ransomware
Angriffsvektor: Endpoints und Systeme. Statt Menschen direkt zu manipulieren, setzt der Angreifer Schadsoftware ein.
Beispiele: Viren, Würmer, Trojaner, Rootkits, Spyware, Adware, Infostealer, Keylogger, Remote-Access-Trojaner (RATs), Botnetze, Wiper.
Wegen ihrer enormen geschäftlichen Auswirkungen verdient Ransomware besondere Aufmerksamkeit: Verschlüsselungs-Ransomware, Double Extortion, Triple Extortion, Ransomware-as-a-Service.
3. Angriffe auf Zugangsdaten & Identitäten
Angriffsvektor: digitale Identitäten. Das Ziel ist einfach: gültige Identitäten stehlen oder missbrauchen.
Beispiele: Brute-Force-Angriffe, Password Spraying, Credential Stuffing, Cookie-Diebstahl, Session Hijacking, MFA-Bypass, Account-Übernahme, Rechteausweitung.
Und beachten Sie etwas Wichtiges: Phishing gehört nicht in diese Kategorie. Phishing ist der Zustellmechanismus; der Diebstahl von Zugangsdaten ist das Ziel. Das sind zwei verschiedene Dinge.
4. Angriffe auf Anwendungen & Web
Angriffsvektor: Software – Websites, APIs und Geschäftsanwendungen.
Beispiele: SQL-Injection, Cross-Site-Scripting (XSS), Command Injection, Prompt Injection, API-Missbrauch, Directory Traversal, Server-Side Request Forgery, Authentifizierungs-Bypass.
Ein Zero-Day kann beteiligt sein – aber er beschreibt lediglich eine Schwachstelle, die beim Ausnutzen unbekannt oder ungepatcht war. Ein Zero-Day ist keine eigene Kategorie.
5. Angriffe auf Netzwerk & Kommunikation
Angriffsvektor: Netzwerkkommunikation. Der Angreifer zielt auf Protokolle, Routing oder Datenübertragung und nutzt technische Schwächen und vor allem Fehlkonfigurationen aus.
Beispiele: Man-in-the-Middle, DNS-Spoofing, DNS-Hijacking, ARP-Spoofing, Packet Sniffing, Rogue-WLAN, Session Hijacking.
6. Angriffe auf Verfügbarkeit & Betrieb
Angriffsvektor: Geschäftsbetrieb. Das Ziel ist nicht unbedingt Datendiebstahl – es geht darum, Systeme funktionsunfähig zu machen.
Beispiele: DoS, DDoS, Ressourcenerschöpfung, Betriebsunterbrechung, Infrastrukturangriffe (ja, auch physische).
7. Insider-Bedrohungen
Angriffsvektor: vertrauenswürdige Nutzer – und das schmerzt oft am meisten. Anders als beim Social Engineering ist der Angreifer bereits innerhalb der Organisation.
Beispiele: Rechtemissbrauch, Datendiebstahl, Diebstahl geistigen Eigentums, Sabotage, böswillige Administratoren, fahrlässige Mitarbeitende.
Das verdient eine eigene Kategorie, weil die Schutzmassnahmen völlig andere sind.
8. Angriffe auf Lieferkette & Dritte
Angriffsvektor: Vertrauen. Statt die Zielorganisation direkt anzugreifen, kompromittieren Angreifer einen vertrauenswürdigen Lieferanten.
Beispiele: Kompromittierung von Software-Updates, Angriffe auf Open-Source-Pakete, Kompromittierung von Lieferantenkonten, MSP-Kompromittierung, Kompromittierung von Cloud-Anbietern.
Diese Kategorie hat in den letzten zehn Jahren stark an Bedeutung gewonnen und wird heute von Regierungen und Sicherheitsbehörden weltweit anerkannt. Deshalb betonen Rahmenwerke wie NIS2 oder TISAX diesen Angriffsvektor. Und wie weit sind Organisationen wirklich? Bei der Durchsicht der neuesten CIO/CSO-Studie erwies sich das Lieferkettenrisiko als eine der am stärksten unterschätzten NIS2-Anforderungen überhaupt – mehr dazu in NIS2 ist im Budget – aber noch nicht in den Systemen.
Was KI 2026 verändert
Generative KI hat keine völlig neue Kategorie von Cyberangriffen geschaffen. Vielmehr ist KI ein grosser Hebel – sie hat nahezu jede bestehende Kategorie gefährlicher gemacht. Angreifer können heute:
- personalisierte Phishing-E-Mails in Sekunden erzeugen,
- Stimmen für überzeugende Vishing-Angriffe klonen,
- realistische Deepfake-Videos erstellen,
- Aufklärung automatisieren, geleakte Zugangsdaten analysieren und Software-Schwachstellen schneller finden und
- Angriffe auf Millionen potenzieller Opfer skalieren.
Die grösste Verschiebung ist nicht technischer, sondern wirtschaftlicher Natur. Angriffe, die früher versierte Akteure und erhebliche Ressourcen erforderten, kann heute nahezu jeder mit Zugang zu KI-Tools ausführen. Die Kosten des Angreifens sind dramatisch gesunken – das belegen aktuelle wissenschaftliche Studien [2], [3].
Eine wichtige Ausnahme ist erwähnenswert: Zwar hat KI keine neue Kategorie von Angriffen auf Menschen oder klassische IT-Systeme geschaffen – wohl aber eine neue Kategorie von Angriffen auf KI-Systeme selbst. Da Organisationen zunehmend LLMs und KI-Agenten einsetzen, nutzen Angreifer diese über Techniken wie Prompt Injection, Model Poisoning, Jailbreaks und Manipulation der Trainingsdaten aus. Mit anderen Worten: KI ist nicht nur ein mächtiger Angriffsbeschleuniger – sie ist auch zu einer neuen Angriffsfläche geworden.
Die grösste Veränderung ist nicht die KI, sondern die Angriffsfläche
Ironischerweise ist die grösste Veränderung nicht die künstliche Intelligenz. Es ist die Angriffsfläche. Jahrelang investierten Organisationen stark in den Schutz von Netzwerken, Endpoints und Infrastruktur – während Angreifer stets zuerst versuchten, den Menschen zu hacken. Und es wird nicht besser: Sie umgehen Technik zunehmend ganz und greifen noch stärker Menschen an.
Mitarbeitende sind zum kürzesten Weg in die Organisation geworden. Deshalb kann sich moderne Cybersicherheit nicht mehr allein auf technische Kontrollen konzentrieren. Sie muss auch das menschliche Verhalten gestalten.
Schlussgedanken
Cyberangriffe zu verstehen beginnt damit, Angriffsvektoren zu verstehen. Wenn wir Malware-Familien, Angriffstechniken, Schwachstellen und Angreifer in eine einzige bunte Infografik mischen, schaffen wir Verwirrung statt Klarheit. Eine bessere Taxonomie verbessert, wie wir denken – und deshalb ist sie so bedeutsam. Denn besseres Denken führt zu besseren Entscheidungen, besserer Cybersicherheit und Awareness-Programmen und letztlich zu besserer Cyber-Resilienz.
Doch das wirft eine noch wichtigere Frage auf: Wenn sich der primäre Angriffsvektor von der Technik zum Menschen verschoben hat – sollten sich dann nicht auch unsere Verteidigungsstrategien weiterentwickeln?
Natürlich sollten sie das – und sie müssen es! → Im nächsten Artikel erkläre ich, warum diese neue Art, Cyberangriffe zu klassifizieren, nicht nur akademisch sauberer ist → sie verändert grundlegend, wie Organisationen im KI-Zeitalter an besseres Risikoverhalten und Cybersicherheits-Awareness herangehen sollten.
Denn die Angriffslandschaft zu verstehen ist nur der erste Schritt. Menschliches Verhalten gegen diese Angriffe zu trainieren – da beginnt die eigentliche Arbeit. 😉
So Long, Palo Stacho
PS: Natürlich können Sie alle oben genannten Social-Engineering-Übungen mit CYBERDISE Awareness & CYBERDISE Omnichannel durchführen…
Fussnoten
[1] Schwache Kategorisierung von Cyberangriffen aus dem Web (Beispieldatei). [2] arXiv:2412.00586v1 – Evaluating Large Language Models’ Capability to Launch Fully Automated Spear Phishing Campaigns: Validated on Human Subjects. [3] Improving Cyber Risk Behavior through AI-Enabled Spearphishing – A Comparative Analysis.