Zum Inhalt springen

Thema: comparison

microsoft-defenderDefender Attack Simulator: Stärken und Grenzen

Microsoft Defender for Office 365 bringt eine eigene Plattform für Phishing-Simulationen und Awareness mit. In einigen Bereichen ist sie sehr gut. In anderen zeigen sich strukturelle Grenzen sehr schnell. Dies ist ein bewusst ausgewogener Blick auf beide Seiten.

comparisonMicrosoft Defender Attack Simulator – Was läuft daran falsch?

Viele mittelständische Unternehmen in Deutschland und der Schweiz beenden Verträge mit Awareness-Anbietern zugunsten des Microsoft Defender Attack Simulators, weil er in E5-Lizenzen bereits inkludiert ist. Für Organisationen mit hohen Anforderungen an die Cyber-Awareness ihrer Mitarbeitenden ist das Tool jedoch nur eingeschränkt geeignet.

comparisonWas KUNDEN FALSCH MACHEN, wenn sie Cybersecurity-Awareness-Programme starten

Wie jedes andere Projekt kann auch ein Cybersecurity-Awareness-Programm einen sehr holprigen Start nehmen, wenn man mit einer unpassenden Einstellung beginnt und das Management den Wert einer echten Sensibilisierung nicht erkennt. Wir haben die in einer USENIX-Studie dokumentierten Fehler und falschen Erwartungen untersucht und mit unseren eigenen Erfahrungen verglichen.

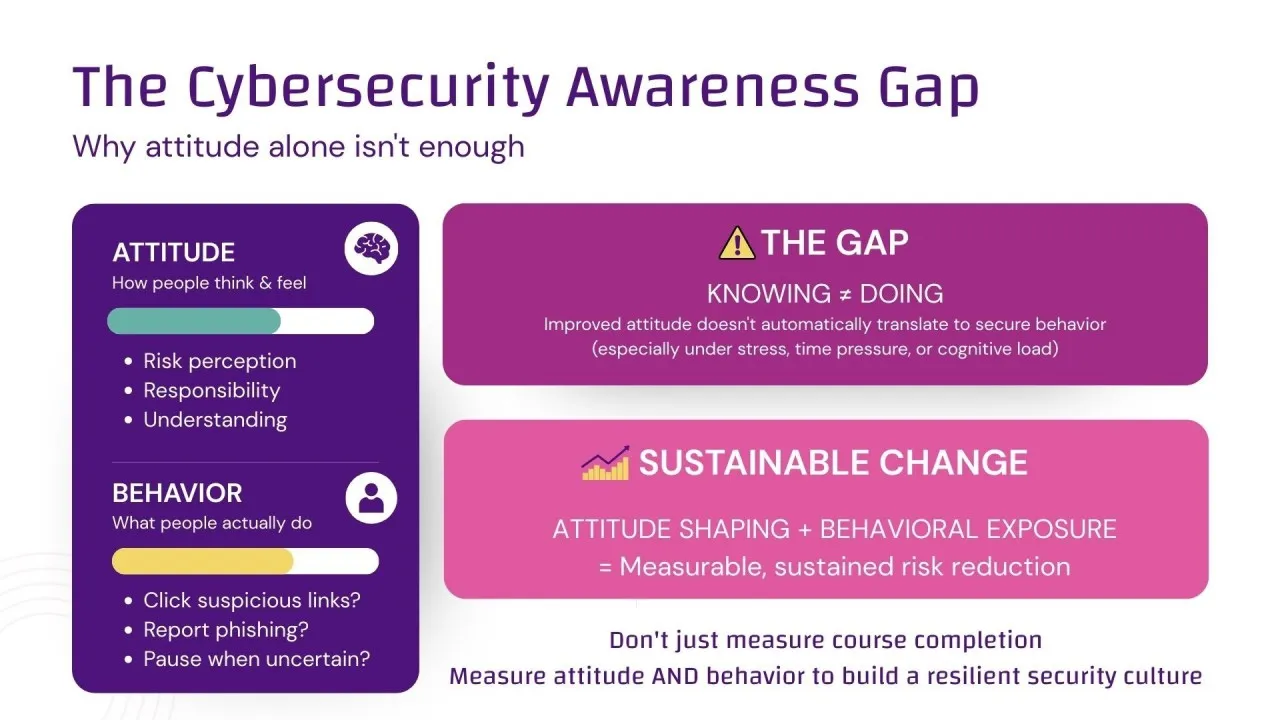
comparisonRisikoeinstellung gegenüber Risikoverhalten: Trainieren Sie das Falsche?

Trotz umfassender Schulungen zum Sicherheitsbewusstsein kommt es in vielen Unternehmen aufgrund menschlicher Fehler weiterhin zu Datenverletzungen. Dieser Artikel handelt von der Kluft zwischen Risikoeinstellung (wissen, was riskant ist) und Risikoverhalten (sich tatsächlich sicher verhalten).

awarenessDSGVO im Vergleich zu NIS2 und ISO 27001: Worin liegt der Unterschied?

Compliance ist ein Eckpfeiler von Vertrauen, Sicherheit und Zuverlässigkeit – doch die Unterschiede zwischen DSGVO, NIS2 und ISO 27001 auszumachen, gleicht der Lösung eines Puzzles. Der Beitrag zeigt, was die drei Regelwerke verlangen, was bei Nichteinhaltung droht und wie sie zusammenspielen.