Die meisten Meldebuttons leiten die Nachricht nur weiter. Dieser antwortet der Person.
Eine Meldung, die in einem Postfach verschwindet, lehrt die Leute, sich die Mühe beim nächsten Mal zu sparen. Cyberdise gibt der meldenden Person einen echten nächsten Schritt, ob Bestätigung, Erklärung oder Eskalation, und dem Sicherheitsteam ein Signal, mit dem es arbeiten kann.
Funktioniert im Postfach, das Ihre Mitarbeitenden schon nutzen.
Der Report-a-Phish Button sitzt im Outlook-Menüband und in Gmail.
- Outlook mit Microsoft 365, zentral über das Admin Center installiert
- Outlook mit lokalem Exchange über EWS
- Gmail und Google Workspace, als Workspace-Add-on
- Freigegebene Postfächer, Gruppenadressen und zusätzliche Konten in Outlook
- Jedes andere E-Mail-System durch Weiterleitung an eine Cyberdise-Adresse
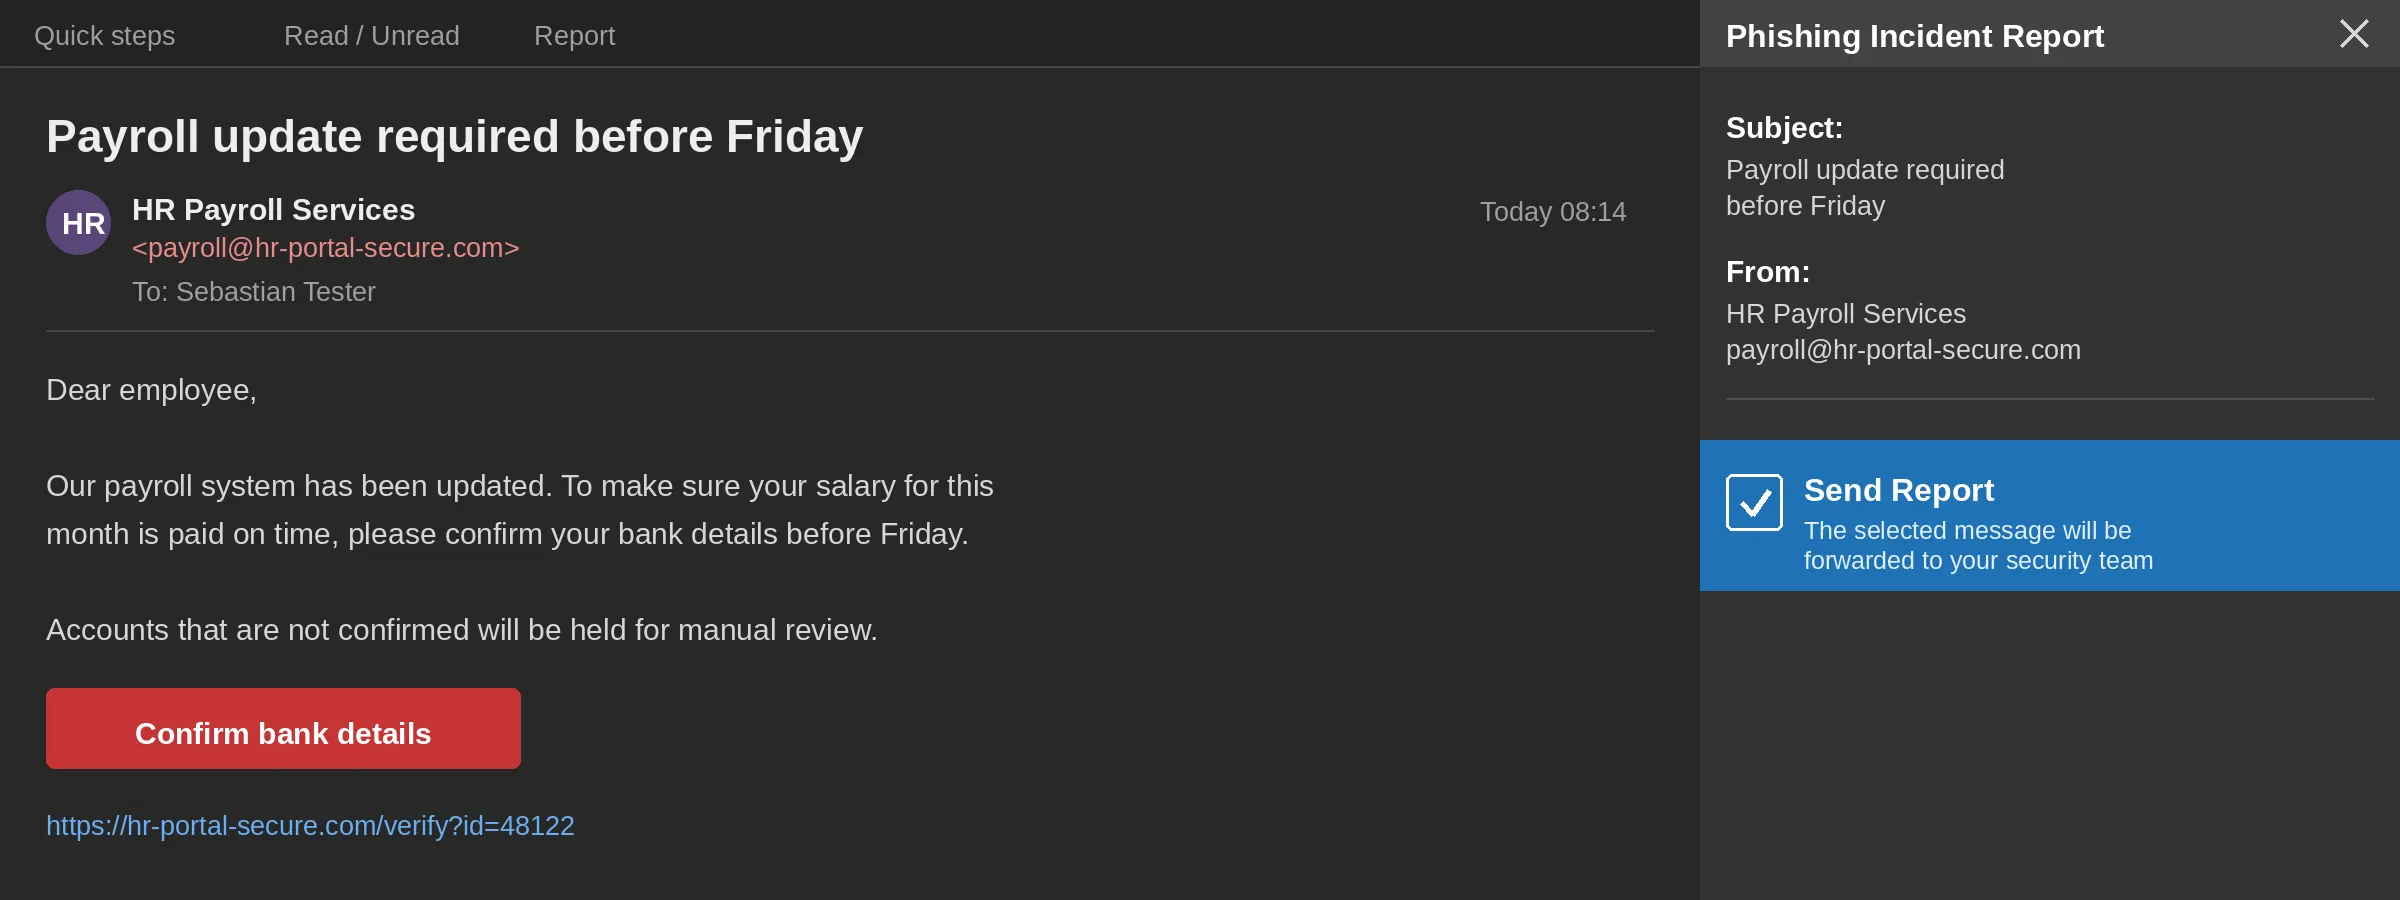
Von einem Klick zum abgeschlossenen Fall
- 01MeldenEin Klick in Outlook oder Gmail oder eine Weiterleitung an eine Adresse.
- 02PrüfenHeader, Domains und IP-Adressen werden geprüft und Ihre eigenen Übungen erkannt.
- 03AntwortenDie meldende Person erhält automatisch eine Antwort in ihrer eigenen Sprache.
- 04WeiterleitenÜbungen bleiben in Cyberdise. Echte Bedrohungen gehen direkt an Ihr SOC.
- 05ReagierenIhr Team prüft den Fall, und der Angriff kann zur nächsten Übung werden.
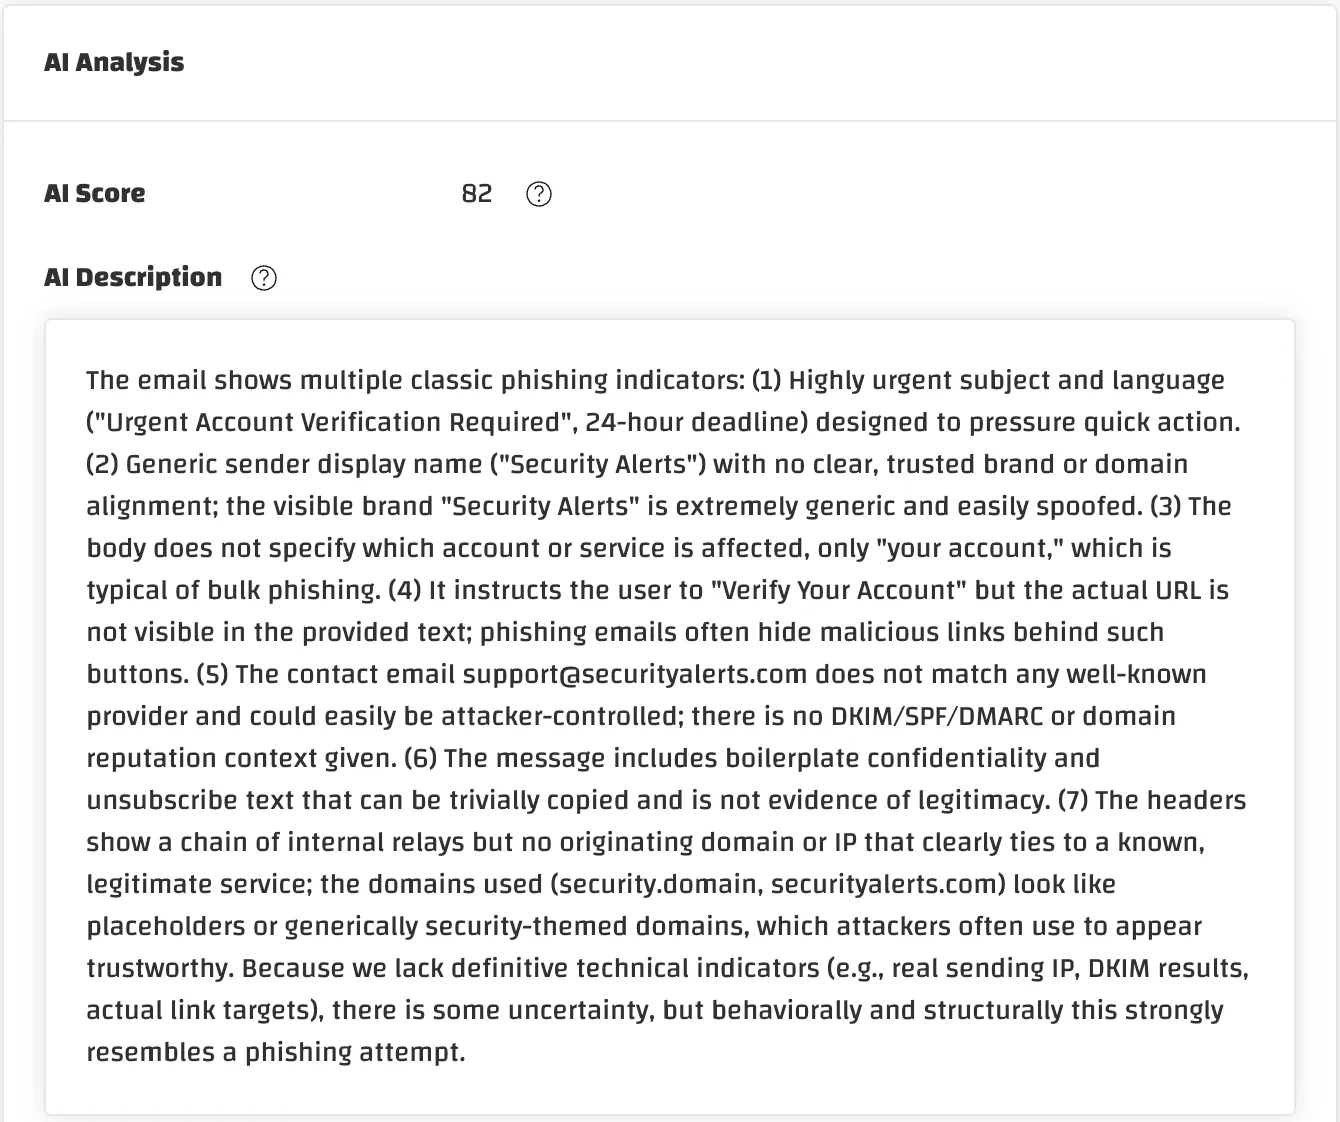
Jede Meldung wird geprüft, bevor sie jemand öffnet.
Meldungen landen in der Incident Inbox und werden beim Eingang analysiert. Danach liest ein KI-Modell die Nachricht und ergänzt einen KI-Score mit schriftlicher Begründung. So beginnt die Analyse mit einer Begründung statt mit einer rohen E-Mail.
- Header-Analyse und Sperrlistenprüfung für jede Domain und IP-Adresse
- Ein Bedrohungswert von 0 bis 100, als echtes Phishing markiert, sobald eine Prüfung anschlägt
- Eigene Übungen werden erkannt und gekennzeichnet, ohne dass Sie Regeln pflegen
- Ein KI-Score mit der Begründung dahinter
- Operatoren prüfen jede Meldung, klassifizieren sie neu und schliessen sie
Eine Meldung darf nie ungehört verhallen.
Wer eine verdächtige Nachricht meldet, hat echte Sicherheitsarbeit geleistet. Kommt nichts zurück, lernt die Person, dass es sinnlos war, und die nächste Meldung kommt nie. Cyberdise antwortet automatisch in der Sprache der Person: mit einer Antwort, wenn die Nachricht eine Übung war, und mit einer anderen, wenn sie echt war oder von aussen kam. Die Antwort kann die Risikobewertung der Nachricht enthalten, und jedes Wort darin schreiben Sie. So entsteht eine Meldekultur, weil die Leute sehen, dass ihre Meldung etwas bewirkt hat.
Mit welchen E-Mail-Systemen funktioniert er?
Braucht er eine App-Registrierung in Azure?
Wie kommt er zu unseren Mitarbeitenden?
Wird unser SOC mit gemeldeten Übungen überflutet?
In welcher Form erhält das SOC die Nachricht?
In welchen Editionen ist er enthalten?
Melden Sie im Gespräch eine Nachricht und sehen Sie, was dann passiert.
Leiten Sie während der Demo eine verdächtige E-Mail weiter und verfolgen Sie Analyse, Antwort und Routing.
Demo buchenPakete vergleichen