Zum Inhalt springen
Gemessene Ergebnisse

Messen Sie, was Menschen tun. Nicht, was sie abgeschlossen haben.

Cyberdise bewertet jede Person danach, was sie im Test getan hat: welche Links sie angeklickt, welche Daten sie eingegeben und welche Schulungen sie nicht bestanden hat. Meldet jemand eine verdächtige Nachricht, landet sie als Fall bei Ihrem Sicherheitsteam.
Von der Meldung zum Fall
automatisch gebündelt
KI-Analyse
beim Eingang bewertet
SOAR angebunden
in Ihre eigenen Tools
Pro Person und Team
verdichtet und aufgeschlüsselt
Ein CISO mit einem einzelnen Blatt Papier in der Hand
Beobachtet statt selbst eingeschätzt

Der Kursabschluss zeigt, dass ein Kurs absolviert wurde. Das Verhalten zeigt, ob er gewirkt hat.

Jede Person erhält eine Risikobewertung von 0 bis 100, berechnet aus ihrem Verhalten in Simulationen und Schulungen. Je höher der Wert, desto grösser das Risiko. Jede Meldung der Person wird daneben erfasst.

Was die meisten Programme messenAbschlusskennzahlen
Was Cyberdise misstVerhaltensbewertung
Ein Kurs wurde zugewiesen und abgeschlossen.

Zeigt, dass der Inhalt zugestellt wurde. Nicht, was mit der nächsten verdächtigen Nachricht passiert.

Was mit der Nachricht passiert ist.

Angeklickt, Daten eingegeben, Datei geöffnet oder gemeldet. Jede Aktion wird pro Person und Kampagne erfasst.

Selbsteinschätzung.

Menschen bewerten sich selbst, doch diese Einschätzung stimmt oft nicht mit ihrem Verhalten überein.

Beobachtetes Handeln.

Klicks, übermittelte Daten, geöffnete Dateien und Meldungen. Niemand bewertet sich selbst.

Eine Zahl für alle.

Sie sehen nicht, welche Abteilung oder Rolle das Risiko trägt.

Pro Person und pro Gruppe.

Derselbe Score liefert der Geschäftsleitung die Gesamtsicht und dem Operator das Detail.
Fehlschlag selbst definierenDie Erfolgsdefinition jeder Kampagne legt fest, ob ein Klick, ein abgesendetes Formular oder eine geöffnete Datei als Fehlschlag gilt.
GruppenbewertungenDie Bewertung einer Gruppe ist der Durchschnitt ihrer Mitglieder und ändert sich, sobald sich eine Einzelbewertung ändert.
Fünf RisikostufenStandardmässig von «Niedrig» bis «Kritisch». Eine Stufe gilt erst, wenn genügend Simulationen und Schulungen sie stützen.
Eigene Werte im BlickIm User Portal kann jede Person ihren eigenen Bewertungsverlauf sowie ihre Phishing- und Melderate verfolgen.
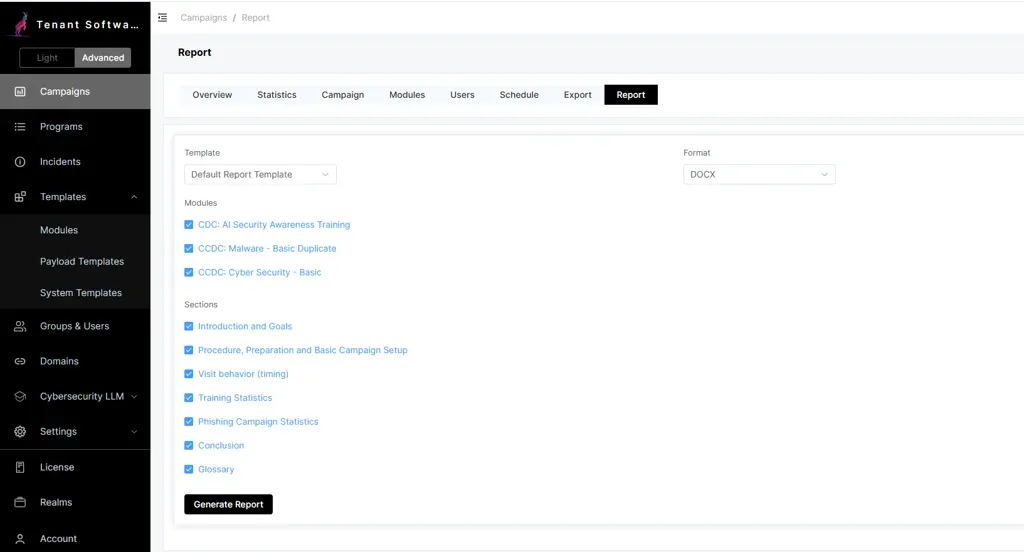
Die Registerkarte «Report» einer Kampagne mit gewählter Vorlage und gewähltem Format, angehakten Modulen und Berichtsabschnitten sowie der Schaltfläche «Generate Report»
Für die Geschäftsleitung

Ihr Bericht für die Geschäftsleitung, direkt aus der Kampagne erstellt.

Wählen Sie eine Kampagne, eine Vorlage sowie die Module und Abschnitte aus und erstellen Sie den Bericht. Die Vorlage enthält Ihre Formulierungen, Ihr Logo und Ihre Struktur. Variablen setzen Anzahlen und Prozentwerte ein, so stammt jede Zahl aus der Kampagne und keine aus einer Tabelle. Legen Sie eine Vorlage für den CISO an, eine für den Risikobeauftragten und eine dritte für die Prüfer.

  • Eine Standardvorlage in jedem Realm, sofort nutzbar oder duplizierbar
  • Abschnitte für Ziele, Einrichtung, Besuchszeitpunkt, Schulungs- und Phishing-Ergebnisse sowie ein Fazit
  • Ausgabe als Word- oder PDF-Datei, mit denselben Daten im Dashboard, in CSV-Exporten und über die API
  • Ein Layout kann mehrere Realms abdecken
Die Belege

Das Verhalten änderte sich. Die Einstellung getrennt davon.

Die Unterscheidung zählt für das, was Sie messen: Das Training veränderte das Denken, die simulierten Angriffe das Handeln.

~60 %weniger riskante Klicks nach KI-Spearphishing-Übungen, gegenüber dem Ausgangswert
12,1 %Klickrate nach dem normativen Training, gesunken von 21,3 % bzw. 25,5 % in den beiden Ausgangsrunden
p = 0,03Signifikanz des KI-Spearphishing-Klickergebnisses zwischen den Gruppen

Quelle: Pugnetti, C. & Stacho, P., Improving Cyber Risk Behavior through AI-Enabled Spearphishing – A Comparative Analysis. Institut für Finanzdienstleistungen Zug IFZ, Departement Wirtschaft der Hochschule Luzern, und Cyberdise AG. N = 539, vier randomisierte Kohorten, November 2024 bis Juni 2025. Teilweise finanziert durch den Innosuisse-Förderbeitrag 73275.1 INNO-ICT.

Eine gemeldete Nachricht wird zum Sicherheitsfall.

Gemeldete Nachrichten werden in Cyberdise analysiert oder an Ihre bestehenden Tools weitergeleitet und von Ihrem Team als Fälle bearbeitet. Mehrere Meldungen desselben Angriffs werden zu einem Incident zusammengeführt, statt als fünfzig einzelne Tickets einzugehen. Stammt die gemeldete Nachricht aus einer Ihrer eigenen Übungen, wird sie als Simulation gekennzeichnet und nicht als Bedrohung erfasst.

  • Fälle in einem zentralen Incident-Dashboard, geprüft von Realm- oder Mandanten-Operatoren
  • Fallautomatisierungen, die Ihre eigenen Tools über die API aufrufen
  • Meldungen pro Person in der Kampagnenstatistik gezählt
  • Incident-Zahlen zur direkten Übernahme in den Kampagnenbericht
Mehr von der Plattform

Woher die Signale kommen und was sie auslösen.

Report-a-Phish ButtonMelden mit einem Klick aus Outlook, Exchange oder Gmail.Report-a-Phish Button
Phishing und SmishingMultichannel-Übungen auf Basis aktueller Angriffstaktiken.Phishing und Smishing
AI Campaign AutomatorBeschreiben Sie Ihre gewünschte Kampagne und erhalten Sie ein einsatzbereites Programm.AI Campaign Automator
Ein Sicherheitsanalyst dreht sich vom Bildschirm weg zu einem Kollegen, der einen ausgedruckten Fallbericht hält

Sie entscheiden, welche Schritte automatisch ausgeführt werden.

Sobald Schwellenwerte erreicht sind, eskaliert der Workflow: Er eröffnet einen Fall, übergibt Daten an SOAR, blockiert einen Absender, entfernt die Nachricht aus den Posteingängen oder reicht angereicherten Kontext an nachgelagerte Systeme weiter. Sie automatisieren nur die Schritte, die Sie automatisieren wollen. Da wiederholte Meldungen in einem Fall zusammenlaufen und Schwellenwerte pro Realm gelten, bearbeiten Ihre Analysten bei einem echten Angriff einen einzigen Fall statt einer Warteschlange voller Duplikate.

  • Gemeldete Nachrichten werden an Ihre SOAR-Umgebung oder Sandbox weitergeleitet
  • Eine REST-API mit vollständigem Zugriff auf die Plattform, dokumentiert in OpenAPI
  • Tokenzugriff auf die für den jeweiligen Operator sichtbaren Realms beschränkt
  • Schwellenwerte pro Realm konfigurierbar

Woher die Meldungen kommen

Wie wird die Risikobewertung berechnet?
Die Bewertung gibt auf einer Skala von 0 bis 100 den Anteil der Simulationen und Schulungen an, die eine Person nicht bestanden hat. Zwei Fehlschläge bei zehn ergeben also einen Wert von 20. Sie legen für jede Kampagne fest, was als Fehlschlag gilt, und können die fünf Stufen von «Niedrig» bis «Kritisch» umbenennen oder anpassen.
Verbessert das Melden einer Nachricht die Bewertung einer Person?
Jede Meldung wird pro Person und Kampagne erfasst und erscheint in den Statistiken sowie im Kampagnenbericht. Eine gemeldete Übung gilt ausserdem als eine Übung, auf die die Person nicht hereingefallen ist.
Wer kann die Ergebnisse einzelner Personen sehen?
Die Operatoren eines Realms sehen die Ergebnisse dieses Realms, Mandanten-Operatoren sehen die Ergebnisse all ihrer Realms. Mitglieder der Geschäftsleitung oder des Betriebsrats können ein Konto mit Lesezugriff erhalten, das die Daten zeigt, aber keine Änderungen erlaubt. Alle Mitarbeitenden sehen ihre eigenen Ergebnisse im User Portal. Sollen Einzelergebnisse gar nicht sichtbar sein, führen Sie die Kampagne im anonymen Modus durch.
Können wir Kampagnen für den Betriebsrat anonym durchführen?
Ja. Aktivieren Sie beim Erstellen einer Kampagne den anonymen Modus und wählen Sie die Felder aus, die verborgen werden sollen, etwa Name, E-Mail-Adresse, Telefonnummer, Gruppe, IP-Adresse oder Browser. Verborgene Felder erscheinen in Statistiken, Zeitplan, Exporten und Berichten als ***. Auch die Daten selbst kommen maskiert zurück, so bleiben die Werte in den Daten ebenso verborgen wie auf dem Bildschirm. Nach dem Speichern der Kampagne ist diese Wahl gesperrt, niemand kann sie später ausschalten. Ein Betriebsratsmitglied mit Lesezugriff kann das direkt prüfen.
Welche personenbezogenen Daten erfasst eine Simulation?
Nur das, was für die Übung erforderlich ist: die Interaktion selbst sowie technische Daten wie Uhrzeit und Browser. Eingaben in ein Phishing-Formular werden nur gespeichert, wenn Sie diese Funktion aktivieren. Cyberdise verarbeitet die Daten auf Grundlage eines Auftragsverarbeitungsvertrags als Ihr Auftragsverarbeiter. Informationen zu Hosting und Datenspeicherort finden Sie auf der Plattformseite.
Was passiert mit den Ergebnissen einer Person, wenn sie das Unternehmen verlässt?
Sie bleiben erhalten. Personen, die aus Ihrem Verzeichnis oder Ihren Benutzergruppen entfernt werden, werden archiviert, nicht gelöscht. So fliessen frühere Kampagnen weiterhin in die Auswertung ein und Vorfälle lassen sich noch Monate später nachvollziehen. Kehren sie zurück, wird auch ihr Verlauf wiederhergestellt. Wenn eine Aufbewahrungsrichtlinie es verlangt, löschen Sie archivierte Benutzer manuell oder automatisch nach einem Zeitraum, den Sie für jeden Realm festlegen. Name, E-Mail-Adresse und Telefonnummer werden dann durch eine ID ersetzt. Die Statistiken bleiben mit dieser ID verknüpft, sodass sich Ihre Gesamtwerte nicht ändern.

Sehen Sie Ihre eigenen Zahlen, bevor Sie sich festlegen.

Wir zeigen Ihnen, wie der Score zustande kommt und wie Ihr Bericht für die Geschäftsleitung aussehen würde.

Demo buchenAngebot anfordern