Üben Sie mit den Angriffen, die wirklich ankommen.
Eine veraltete Vorlagenbibliothek trainiert Mitarbeitende auf das Phishing vom letzten Jahr. Cyberdise erstellt Übungen nach den Taktiken, die Angreifer heute einsetzen, per E-Mail und SMS und in den Sprachen, in denen Ihre Mitarbeitenden arbeiten.
Die E-Mail am Schreibtisch, die SMS auf dem Heimweg.
Angreifer erreichen Menschen dort, wo sie gerade hinschauen. Ihre Übungen sollten das auch. Mit Cyberdise steuern Sie E-Mail und SMS an einem Ort, statt mit vier Tools, die nicht miteinander reden. SMS werden über Ihre eigene Absendernummer versendet, und in Microsoft 365 kann die E-Mail direkt im Posteingang landen.
- E-Mail- und SMS-Köder, einschliesslich QR-Codes
- Dateneingabe-, Hyperlink- und Datei-Szenarien, mit Dateilinks auf Ziele Ihrer Wahl
- Double-Barrel- und Multi-Attack-Kampagnen
- Website-Kloner, Landingpages und benutzerdefinierte Fehlerseiten
- Benutzerdefinierte, geschlechtsspezifische und KI-Variablen
Die Übung verändert das Verhalten. Das Training die Einstellung. Sie brauchen beides.
Quelle: Pugnetti, C. & Stacho, P., Improving Cyber Risk Behavior through AI-Enabled Spearphishing – A Comparative Analysis. Institut für Finanzdienstleistungen Zug IFZ, Departement Wirtschaft der Hochschule Luzern, und Cyberdise AG. N = 539, November 2024 bis Juni 2025. Teilweise finanziert durch den Innosuisse-Förderbeitrag 73275.1 INNO-ICT.
Besonders wertvoll ist, dass die Schulungen und Angriffssimulationen nicht auf internationale Standardbeispiele beschränkt sind, sondern auch für die Schweiz relevante Szenarien abbilden können.
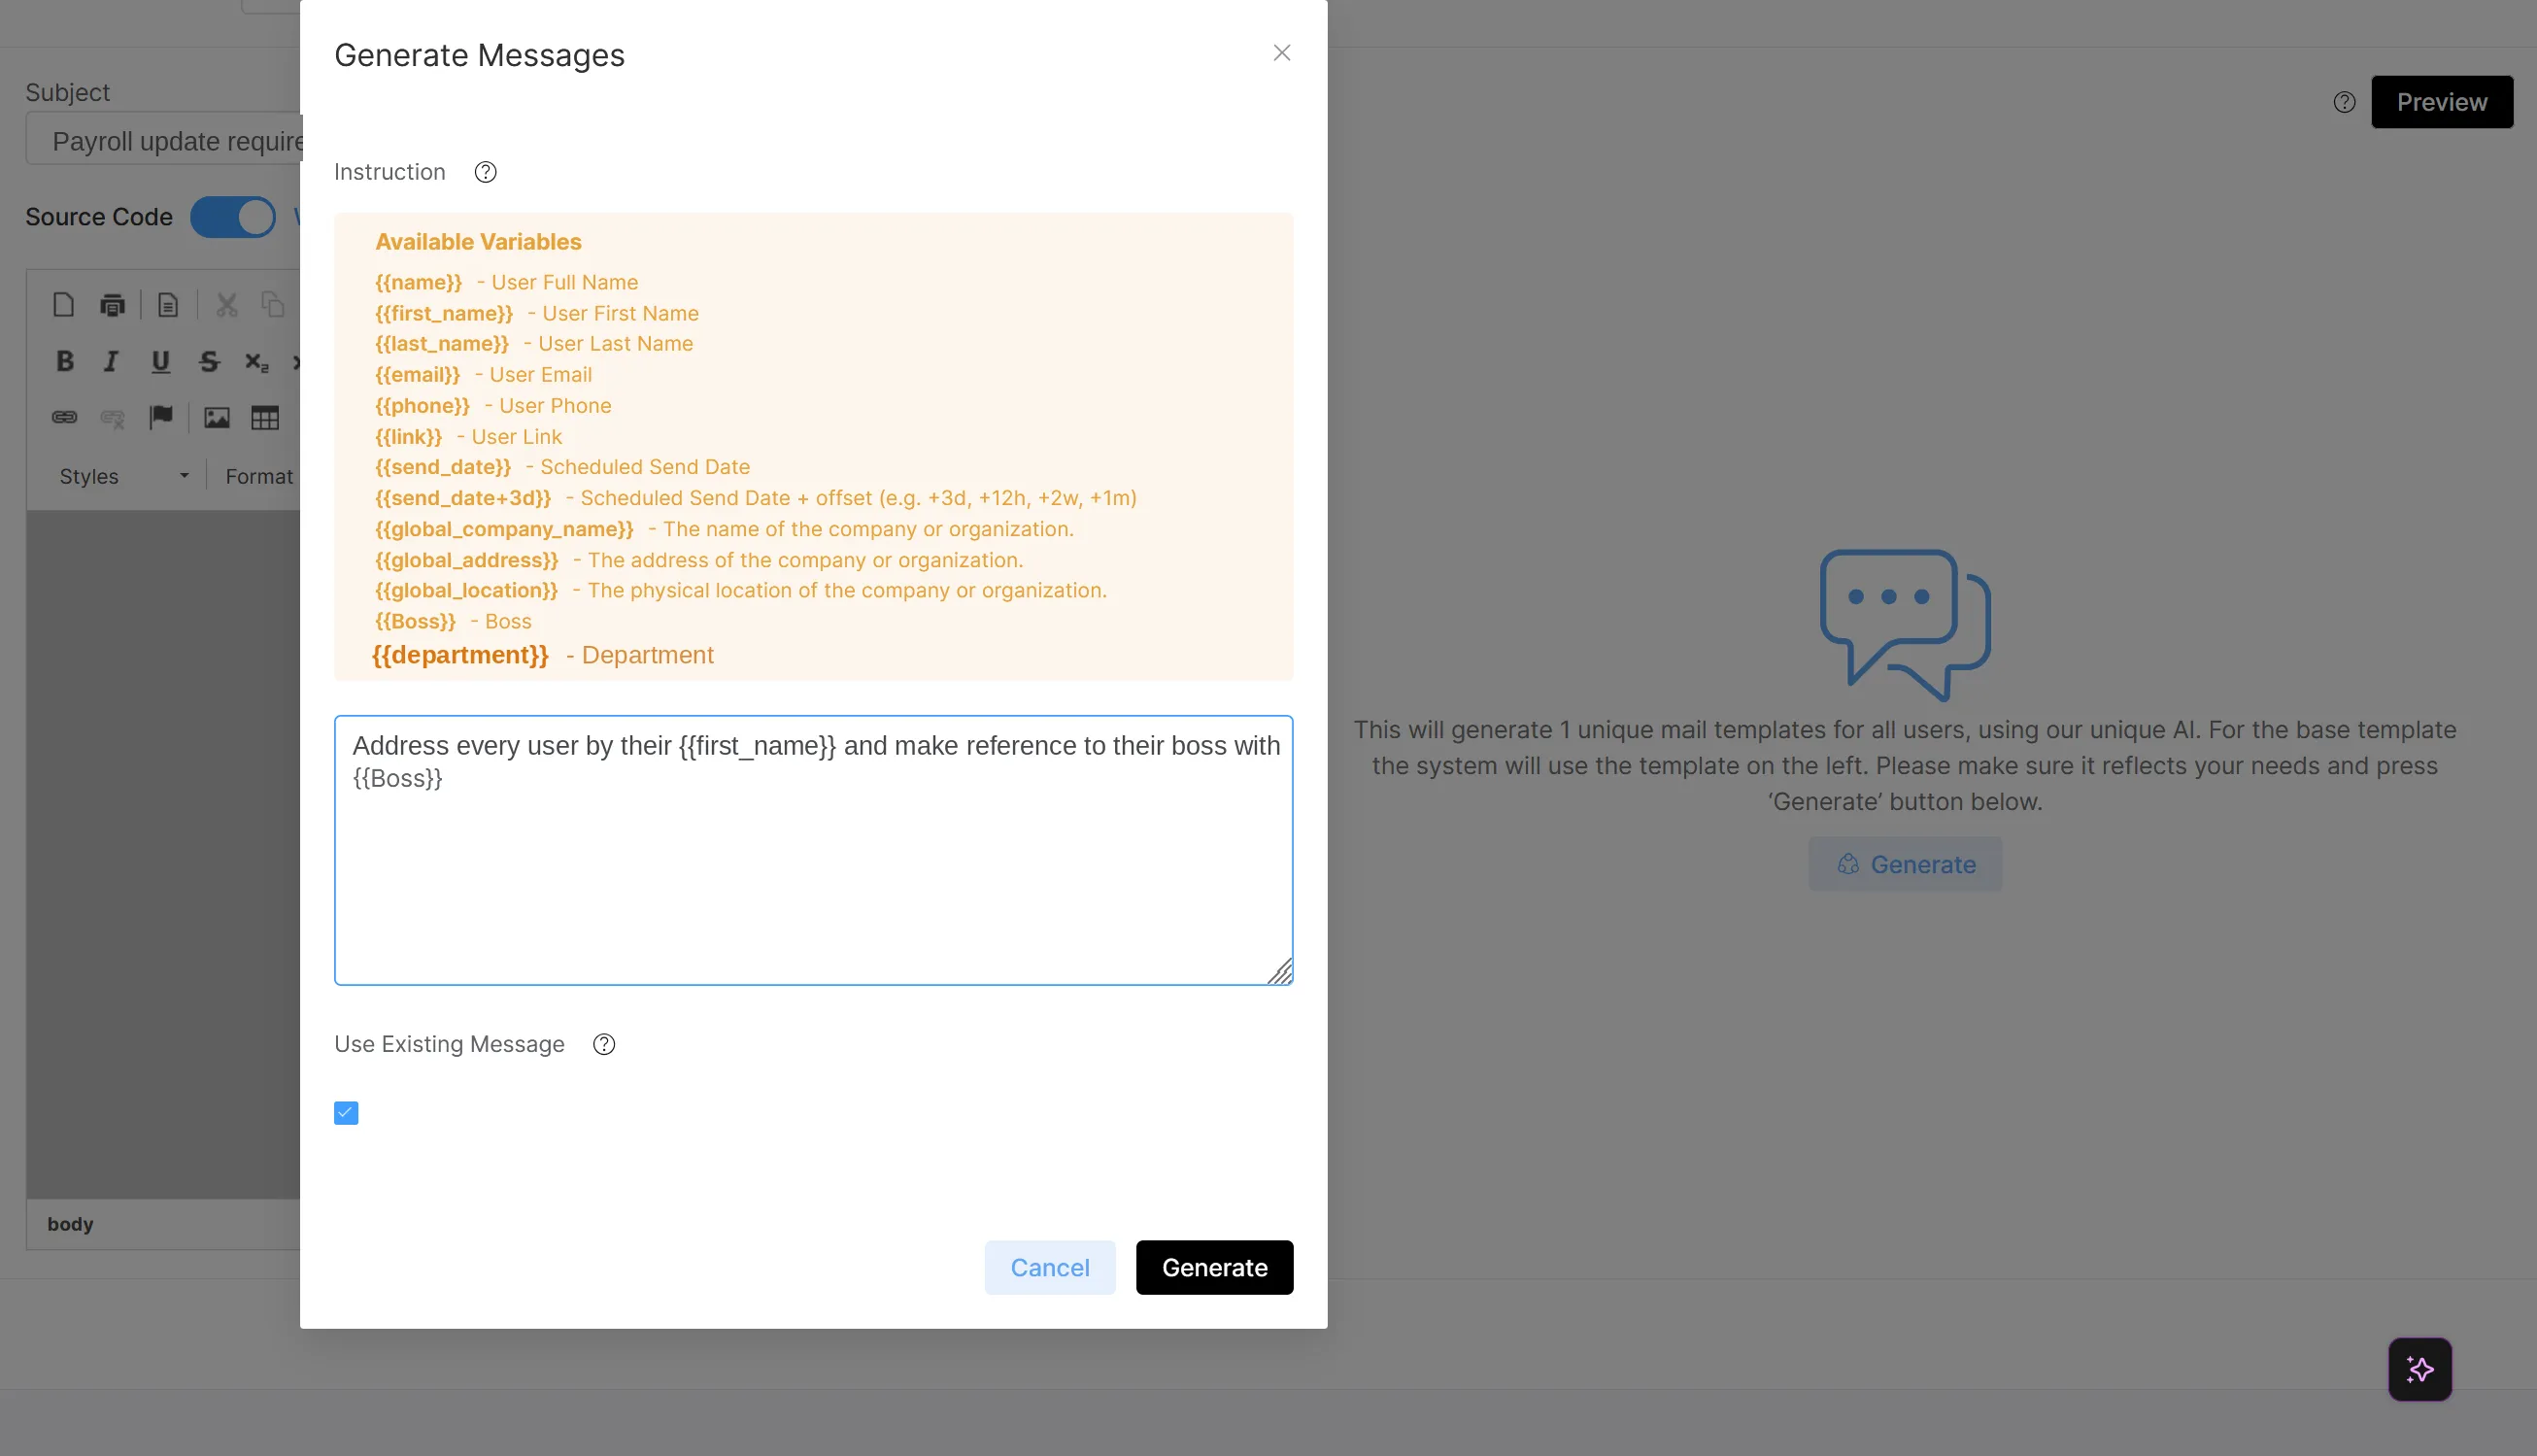
Realistisch, ohne eine Woche Handarbeit.
Ein echter Angriff wird zur Übung für alle.
Wenn jemand eine echte Phishing-Nachricht meldet, muss daraus kein Incident-Ticket werden. Cyberdise macht aus der gemeldeten Nachricht eine entschärfte Übung für das ganze Unternehmen, solange die Bedrohung noch im Umlauf ist. So liefert die meldende Person dem ganzen Unternehmen die nächste Lektion.
Die Übung zu erkennen, ist der Anfang. Sie zu melden, ist das Ziel.
Kommen die Übungen durch unsere Spam- und Phishing-Filter?
Gibt es eine Möglichkeit, die E-Mail-Filter in Microsoft 365 zu umgehen?
Wie funktionieren SMS-Übungen?
Können wir Übungen durchführen, ohne einzelne Personen namentlich zu nennen?
In welchen Sprachen kann eine Übung durchgeführt werden?
Können wir eine Vorlage in einem anderen Realm oder einer anderen Installation wiederverwenden?
Bringen Sie ein Szenario mit. Wir erstellen die Übung live im Gespräch.
Bringen Sie eine echte Phishing-Mail mit, die Ihre Mitarbeitenden erhalten haben, und sehen Sie, wie daraus eine Übung mit passendem Training wird.
Demo buchenPakete vergleichen