So nutzen unsere Kunden Cyberdise
Echte Programme in echten Unternehmen, erzählt von den Menschen, die sie verantworten. Wir beginnen mit einem Baukonzern, dessen Belegschaft grösstenteils auf der Baustelle arbeitet, nicht am Schreibtisch.
Security Awareness für Menschen, die nicht am Computer sitzen
Die GLB Group mit Sitz in Langnau im Emmental vereint Bau, Holzbau und Immobiliendienstleistungen unter einem Dach und beschäftigt an ihren Standorten über 1100 Mitarbeitende.
Wir haben bei der GLB Group umfassende IT-Sicherheitsmassnahmen umgesetzt (Firewalls, schnelles Patchen, Endpoint-Schutz und mehr). Dennoch bleiben Menschen das wichtigste Einfallstor für Cyberangriffe.
Phishing-Tests für Büroangestellte gehen an der Baustelle vorbei
Die meisten Mitarbeitenden von GLB sind Fachleute im Handwerk, die nicht jeden Tag am Computer arbeiten. Herkömmliche Phishing-Simulationen gehen davon aus, dass jemand den ganzen Tag E-Mails liest, und so sieht ein Arbeitstag auf der Baustelle nicht aus. GLB brauchte ein Programm, das zu dieser Realität passt.
Zugeschnitten auf die Arbeit bei GLB
Das Verhalten änderte sich, wo es zählte
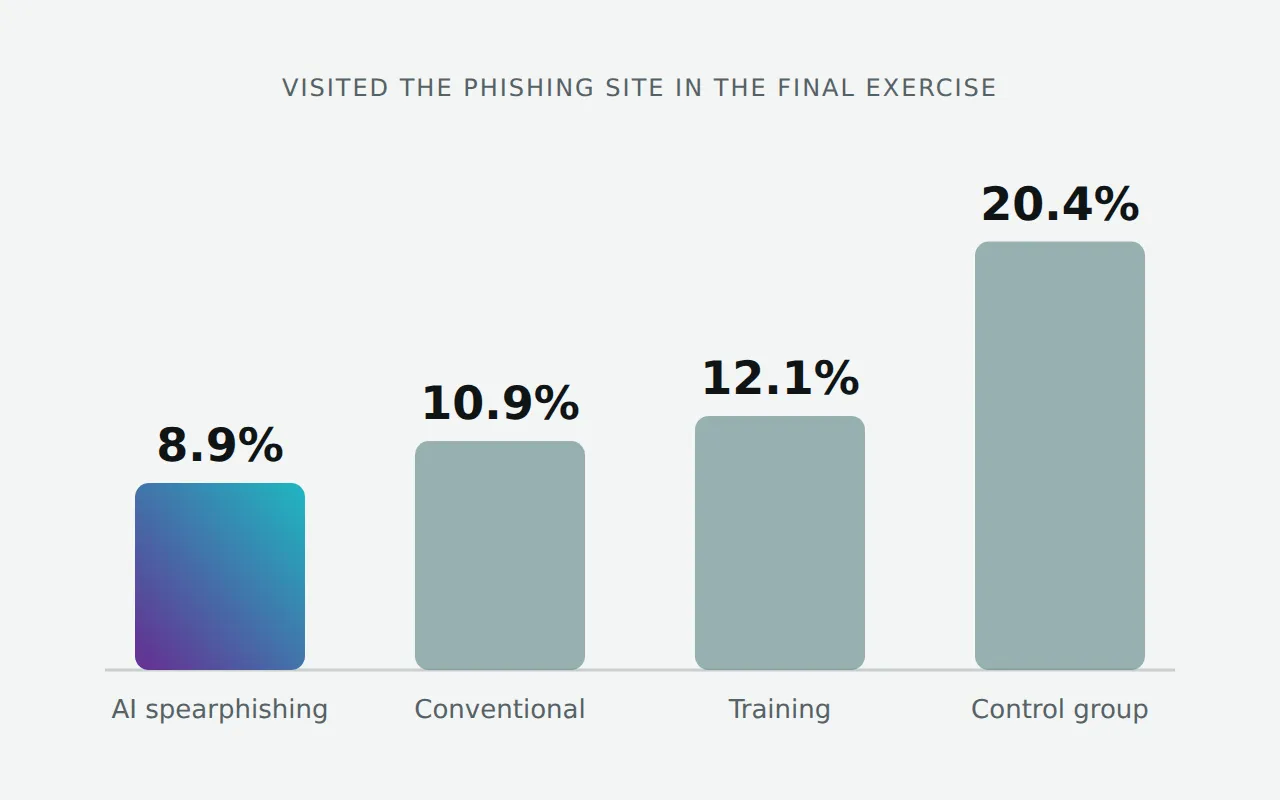
Nach den ersten Kampagnen sah GLB, dass Mitarbeitende, die simulierte Phishing-E-Mails erhalten hatten, anders handelten, und die Aufmerksamkeit für Sicherheitsrisiken stieg stetig. Am besten wirkten die realistischen, KI-generierten Kampagnen. GLB schätzte auch, wie schnell sich Kampagnen starten liessen, dank lokalisierter Vorlagen und der Anpassungsmöglichkeiten der Plattform. Ausserdem war GLB Studienpartner der HSLU-Forschung zu KI-Spearphishing.
Sehen Sie das Programm von GLB, eingerichtet für Ihre eigenen Mitarbeitenden.
In 30 Minuten zeigen wir Ihnen die lokalisierten Simulationen, die Schulungen und die Verzeichnissynchronisierung hinter dem Programm von GLB, abgestimmt auf die Arbeitsweise Ihrer Teams.