Zum Inhalt springen

Blog

Studien, Leitfäden und Einordnung zu Behavioral Defense.

productWas leistet unser kostenloses Phishing- und Schulungstool?

Die CYBERDISE Freemium Edition ist ein kostenloses Phishing-Tool und eine Lernumgebung für Cybersecurity-Kurse, technisch gesehen ein Angriffssimulator und ein schlankes LMS mit Content-Editor und Benutzerverwaltung. Hier die Antworten darauf, was sie enthält, was sie für den Betrieb braucht und welche Limitationen sie hat.
productWas wir an Version 3.0 am meisten schätzen – und warum

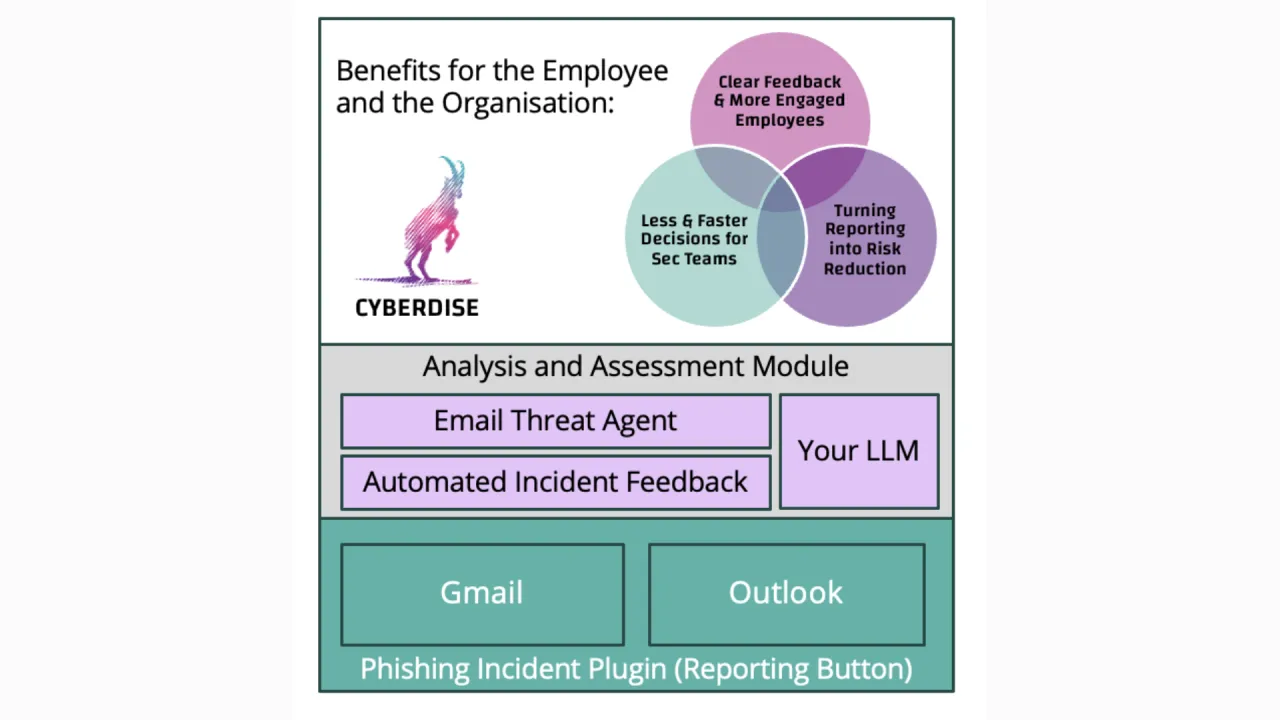
Version 3.0 ist seit Anfang 2026 verfügbar und bringt umfangreiche neue Funktionalitäten in den Bereichen AI-gestütztes Phishing, LMS und Trainings, Threat Reporting und Message Analysis sowie architektonische Verbesserungen. Hier stellen wir die Funktionen vor, die wir besonders schätzen – und warum.

productWarum die Universität Osnabrück unser Awareness-Kunde des Jahres ist

Unser internes Wahlgremium war sich sehr rasch einig, an welchen CYBERDISE-Kunden diese Auszeichnung gehen soll: an die Universität Osnabrück. Sie erhält die Auszeichnung «Awareness-Kunde des Jahres 2026» für die exemplarische Einführung von CYBERDISE in der On-Premise-Konfiguration.

research400.000, 10 – und warum 2025 besser war, als ich bis gestern dachte

2025 gewann CYBERDISE 10 neue Partner und 400.000 neue Nutzer unter Lizenz – und verfehlte dennoch seine Ziele deutlich. Erst Gespräche mit Kolleginnen und Kollegen öffneten die Augen dafür, dass das 2025 Erreichte aussergewöhnlich war.

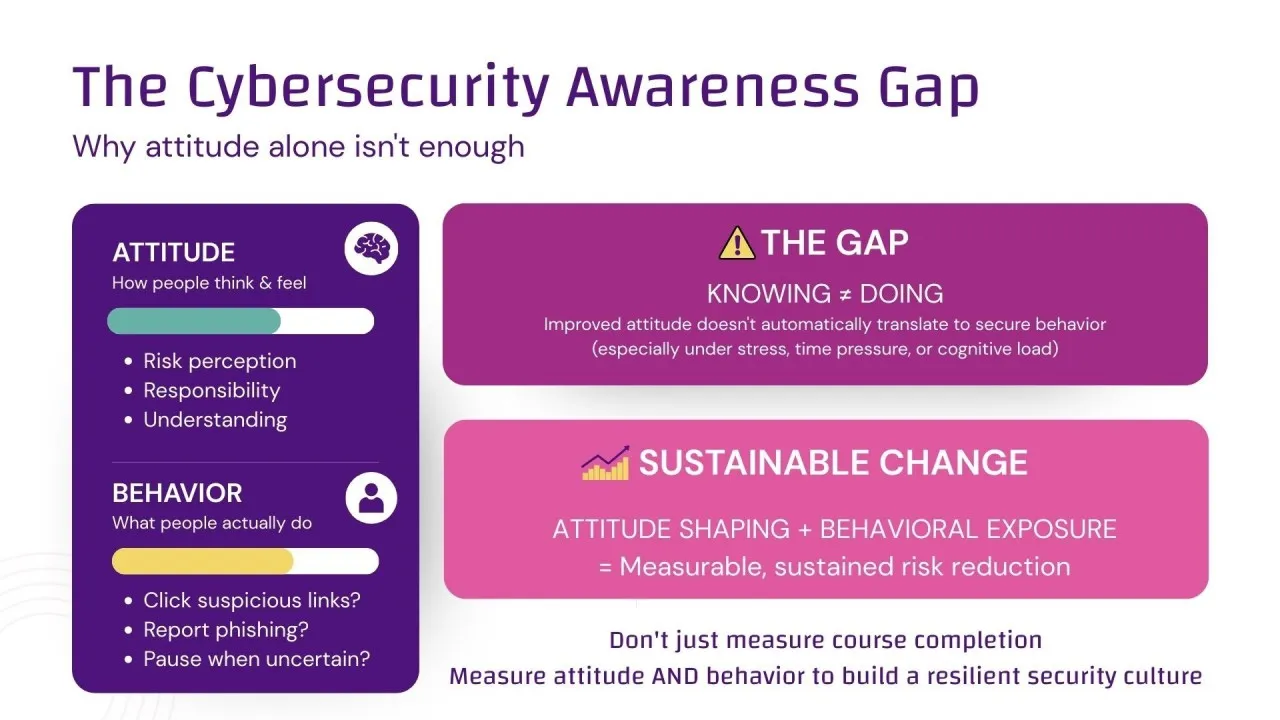
awarenessWarum Security Awareness immer wirksam ist – wenn man sie richtig aufbaut und korrekt misst

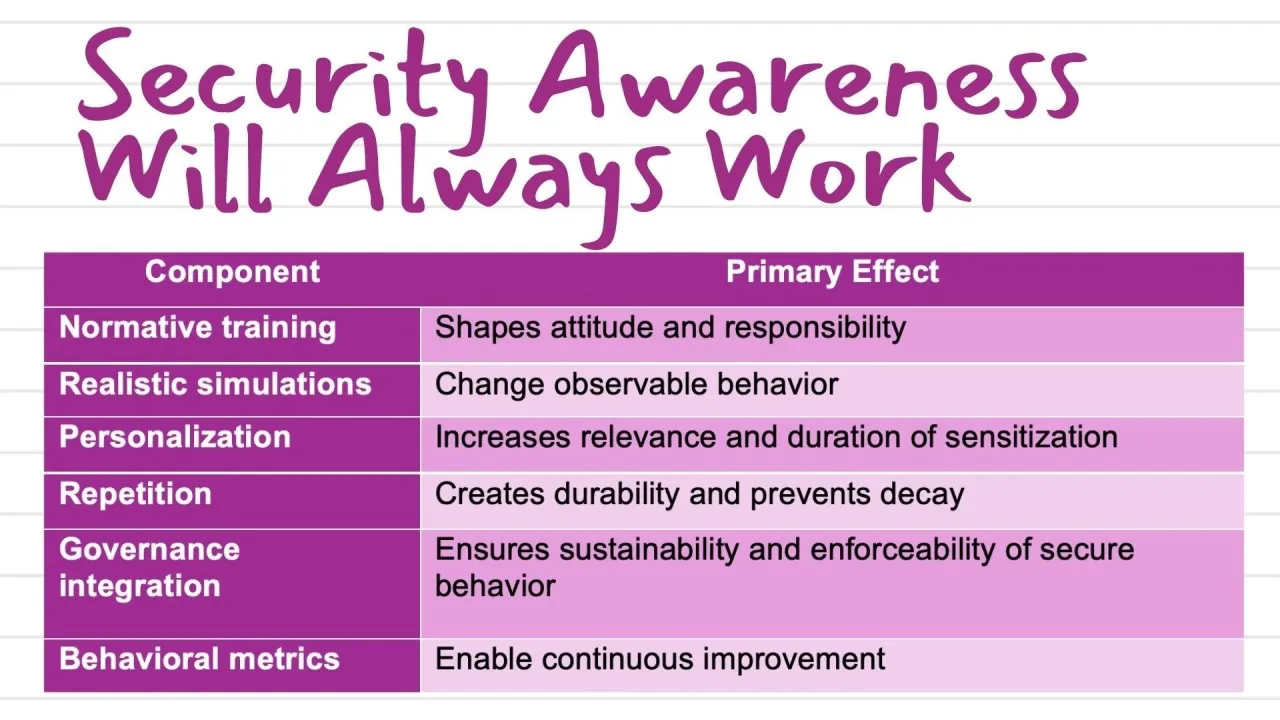
Ein Artikel im Wall Street Journal stützt sich auf die Studie «Understanding the Efficacy of Phishing Training in Practice» und wirft die Frage auf, ob Phishing-Simulationen und Awareness-Trainings tatsächlich zu einer relevanten Reduktion des Risikos führen. Eine wachsende Zahl empirischer Untersuchungen zeigt jedoch, dass gut konzipierte Cybersecurity-Awareness-Programme das sicherheitsrelevante Verhalten messbar verbessern.

comparisonWas KUNDEN FALSCH MACHEN, wenn sie Cybersecurity-Awareness-Programme starten

Wie jedes andere Projekt kann auch ein Cybersecurity-Awareness-Programm einen sehr holprigen Start nehmen, wenn man mit einer unpassenden Einstellung beginnt und das Management den Wert einer echten Sensibilisierung nicht erkennt. Wir haben die in einer USENIX-Studie dokumentierten Fehler und falschen Erwartungen untersucht und mit unseren eigenen Erfahrungen verglichen.

aiKann KI böswillige Inhalte in E-Mails erkennen?

Phishing-E-Mails sind selbst für versierte Mitarbeitende immer schwieriger zu erkennen. Eine aktuelle Studie testete verschiedene grosse Sprachmodelle (LLMs) auf ihre Fähigkeit, bösartige Inhalte in E-Mails zu erkennen, und stellte sehr unterschiedliche Ergebnisse fest.

entrepreneurshipReverse Investment Pitching ist sinnlos, selbst wenn es brillant wäre.

Beim Reverse Pitching wird der Spiess umgedreht: Die Investoren und Kapitalgeber bewerben sich bei Start-up-Unternehmern, um in deren Unternehmen investieren zu dürfen. Ob das eine gute Idee ist, darauf gibt es zwei Antworten: Ja und Nein.