Zum Inhalt springen

Blog

Studien, Leitfäden und Einordnung zu Behavioral Defense.

awarenessGlauben Sie, dass Sie alles über Cybersicherheit wissen? Machen Sie den Test und lernen Sie aus dem Lehrbuch des Schweizer Eishockeys

Der Oktober ist der Monat der Cybersicherheit – eine Zeit, um uns daran zu erinnern, dass der Mensch bei der Abwehr von Cyberbedrohungen nach wie vor das schwächste Glied ist. Der Beitrag zeigt, wie sich das Sicherheitsbewusstsein entwickelt hat und was der Aufbau einer starken Cybersicherheitskultur mit dem Aufbau einer erfolgreichen Eishockeymannschaft gemeinsam hat.

comparisonRisikoeinstellung gegenüber Risikoverhalten: Trainieren Sie das Falsche?

Trotz umfassender Schulungen zum Sicherheitsbewusstsein kommt es in vielen Unternehmen aufgrund menschlicher Fehler weiterhin zu Datenverletzungen. Dieser Artikel handelt von der Kluft zwischen Risikoeinstellung (wissen, was riskant ist) und Risikoverhalten (sich tatsächlich sicher verhalten).

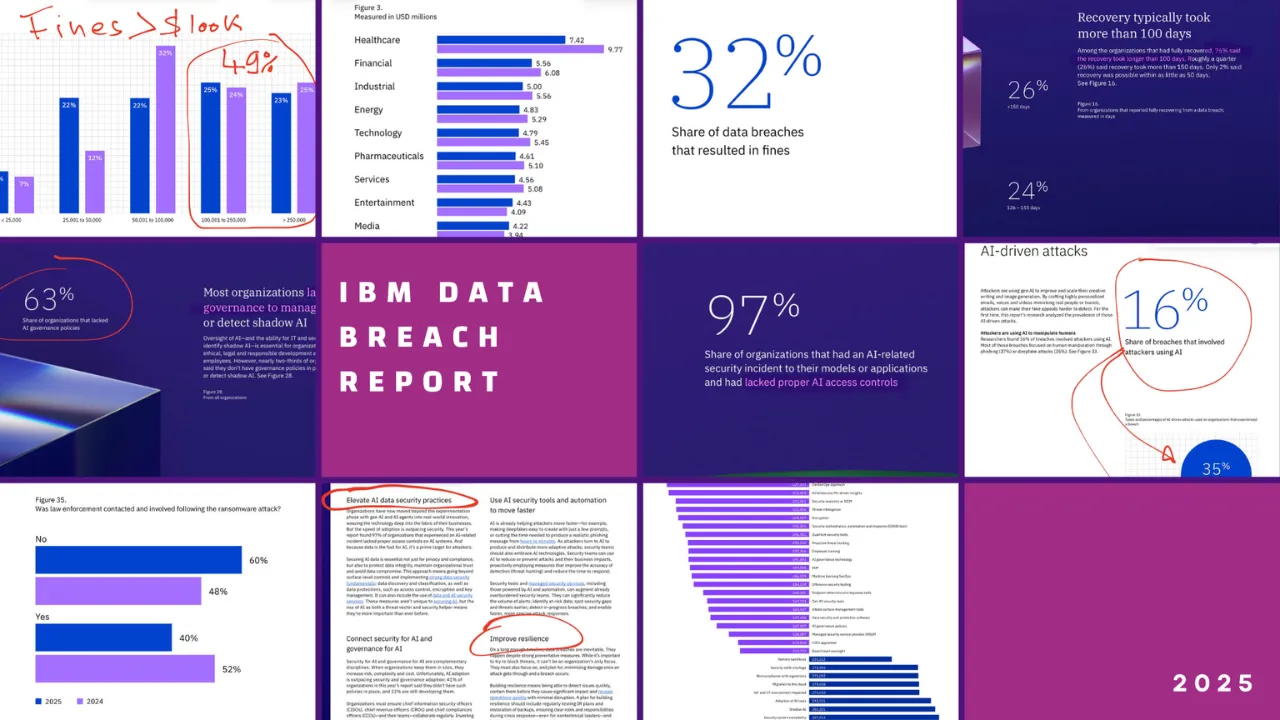
researchWas sagt der IBM-Bericht 2025 zu Datenverstößen wirklich aus?

Der IBM-Bericht zu den Kosten von Datenverletzungen wird seit zwei Jahrzehnten jährlich veröffentlicht. Er wird oft wegen der Zahlen gelesen, doch der diesjährige Bericht sagt etwas Wesentliches über das Cybersicherheitsbewusstsein aus.

phishingDer steinige Weg zur Verringerung menschlicher Fehler

Der Cyberangriff auf Marks & Spencer macht es deutlich: Grosse Unternehmen mit komplexer Organisation, vielen Sprachen und mehreren LMS-Systemen brauchen Cybersecurity-Awareness-Lösungen, die auf solche Herausforderungen zugeschnitten sind. Andernfalls besteht die Gefahr eines konzernweiten Ausfalls.

threat-landscapeDie größten Cyber-Raubzüge der Geschichte: Die Angriffe auf Bybit, MGM und Sony – Auswirkungen, Gemeinsamkeiten, Schadenshöhe und Cybersicherheitspotenziale

Im heutigen Beitrag unserer unregelmässigen Serie «Die grössten Cyberangriffe» analysieren wir die Angriffe auf Bybit, MGM und Sony: was passiert ist, wie es geschehen konnte, wie es entdeckt wurde, welcher Schaden entstanden ist und was die Konsequenzen waren. Am Ende vergleichen wir die Fälle und erwägen, was man hätte besser machen können – auch unter dem Aspekt der Sensibilisierung für die Cybersicherheit.

entrepreneurshipInvestoren für CYBERDISE Awareness? - Warum wir Kapitalgeber suchen

Was vor anderthalb Jahren mit einer Geschäftsidee für KI-Awareness begann, kann sich sehen lassen: Inzwischen werden über 40’000 Benutzer mit CYBERDISE geschult und getestet. Für das globale Wachstum sucht CYBERDISE nun Investoren und Kapitalgeber.

awarenessDSGVO im Vergleich zu NIS2 und ISO 27001: Worin liegt der Unterschied?

Compliance ist ein Eckpfeiler von Vertrauen, Sicherheit und Zuverlässigkeit – doch die Unterschiede zwischen DSGVO, NIS2 und ISO 27001 auszumachen, gleicht der Lösung eines Puzzles. Der Beitrag zeigt, was die drei Regelwerke verlangen, was bei Nichteinhaltung droht und wie sie zusammenspielen.

phishingPsychologie und Phishing-Angriffe

Phishing-Angreifer setzen in hohem Mass auf psychologische Tricks, deshalb ist es für die Cybersicherheit so wichtig, diese zu erkennen. Fast die Hälfte (47 %) der erfolgreichen Attacken erfolgt nach wie vor durch unachtsame Mitarbeitende.